



Клиенты Netflix и AMEX под активными фишинговыми атаками

Клиенты Netflix и AMEX под активными фишинговыми атаками

Клиенты Netflix и AMEX под активными фишинговыми атаками

Две фишинговые кампании в настоящее время активно атакуют клиентов Netflix и American Express (AMEX). Цель злоумышленников — похитить данные платежных карт и информацию о социальном обеспечении. Об атаках сообщили эксперты Office 365 Threat Research.

Действия киберпреступников также прокомментировала команда Windows Defender Security Intelligence, опубликовав в Twitter следующую информацию:

«Две масштабные фишинговые кампании, которые продолжаются до сих пор, атакуют Netflix и AMEX. Технологии машинного обучения, реализованные в Office 365 ATP, помогают защитить пользователей».

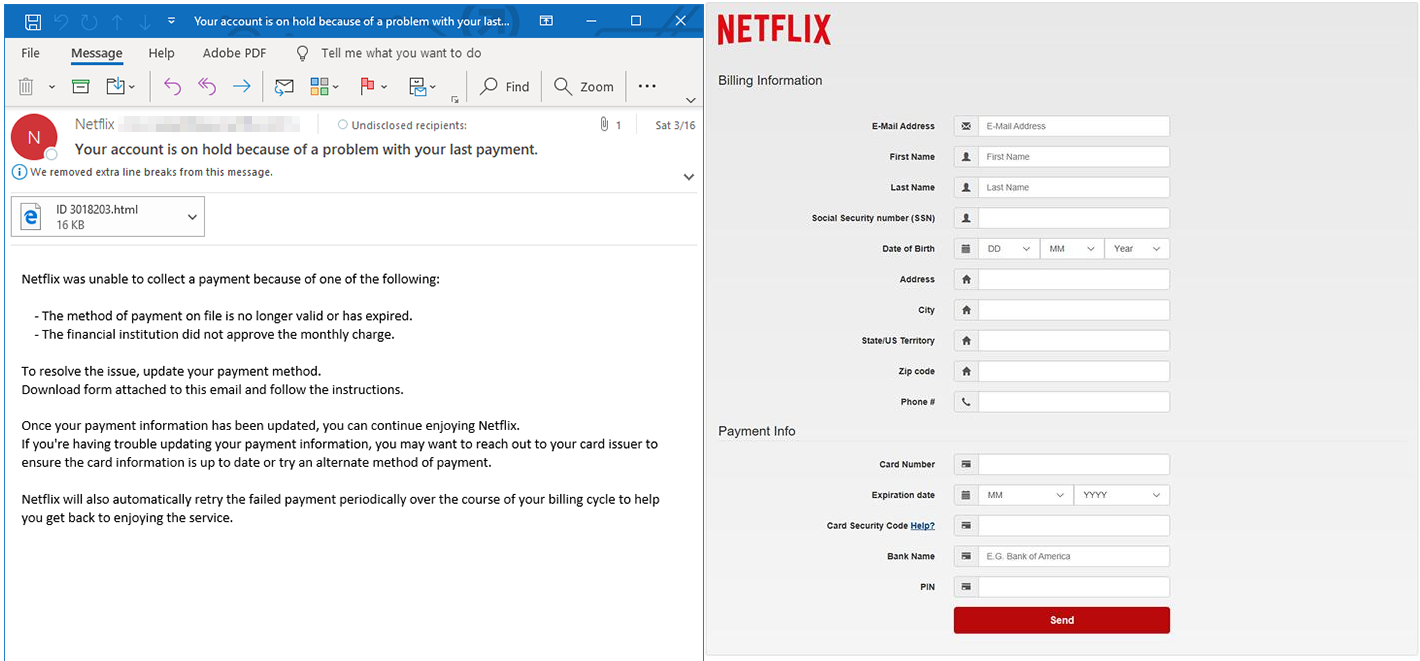
В ходе этих фишинговых атак злоумышленники перенаправляют пользователей Netflix на фейковую форму, которая выглядит довольно реалистично. Эта форма призвана собрать информацию о картах пользователей: номер, дата окончания срока действия, имя банка, PIN-код и защитный код.

Также преступников интересуют следующие данные: имя клиента, адрес электронной почты, номер социального страхования, физический адрес, номер телефона и дата рождения.

В письмах используется тема «Действие вашей учетной записи приостановлено», чтобы привлечь внимание пользователей, которые попытаются выяснить причину блокировки аккаунта.

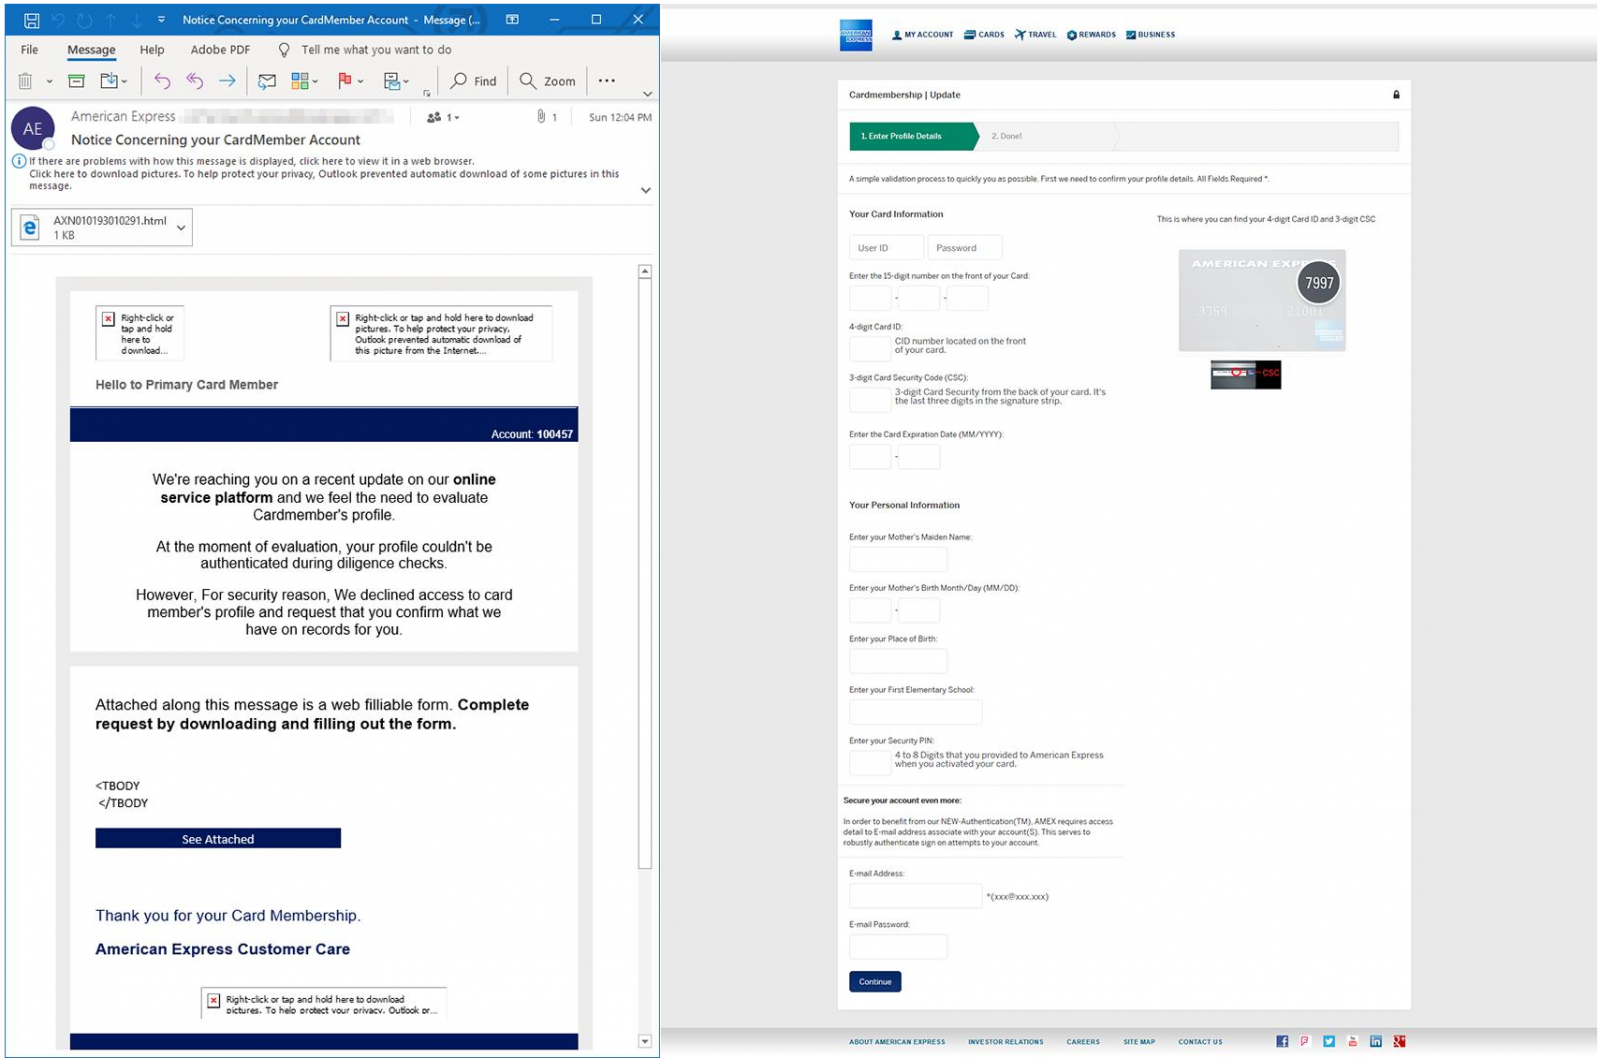
Также фишинговые электронные письма направлялись клиентам AMEX. Формы для сбора информации в этом случае требовали персональные данные вроде места рождения и девичьей фамилии матери, а также данные платежных карт.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru