



Клиенты Netflix и AMEX под активными фишинговыми атаками

Клиенты Netflix и AMEX под активными фишинговыми атаками

Клиенты Netflix и AMEX под активными фишинговыми атаками

Две фишинговые кампании в настоящее время активно атакуют клиентов Netflix и American Express (AMEX). Цель злоумышленников — похитить данные платежных карт и информацию о социальном обеспечении. Об атаках сообщили эксперты Office 365 Threat Research.

Действия киберпреступников также прокомментировала команда Windows Defender Security Intelligence, опубликовав в Twitter следующую информацию:

«Две масштабные фишинговые кампании, которые продолжаются до сих пор, атакуют Netflix и AMEX. Технологии машинного обучения, реализованные в Office 365 ATP, помогают защитить пользователей».

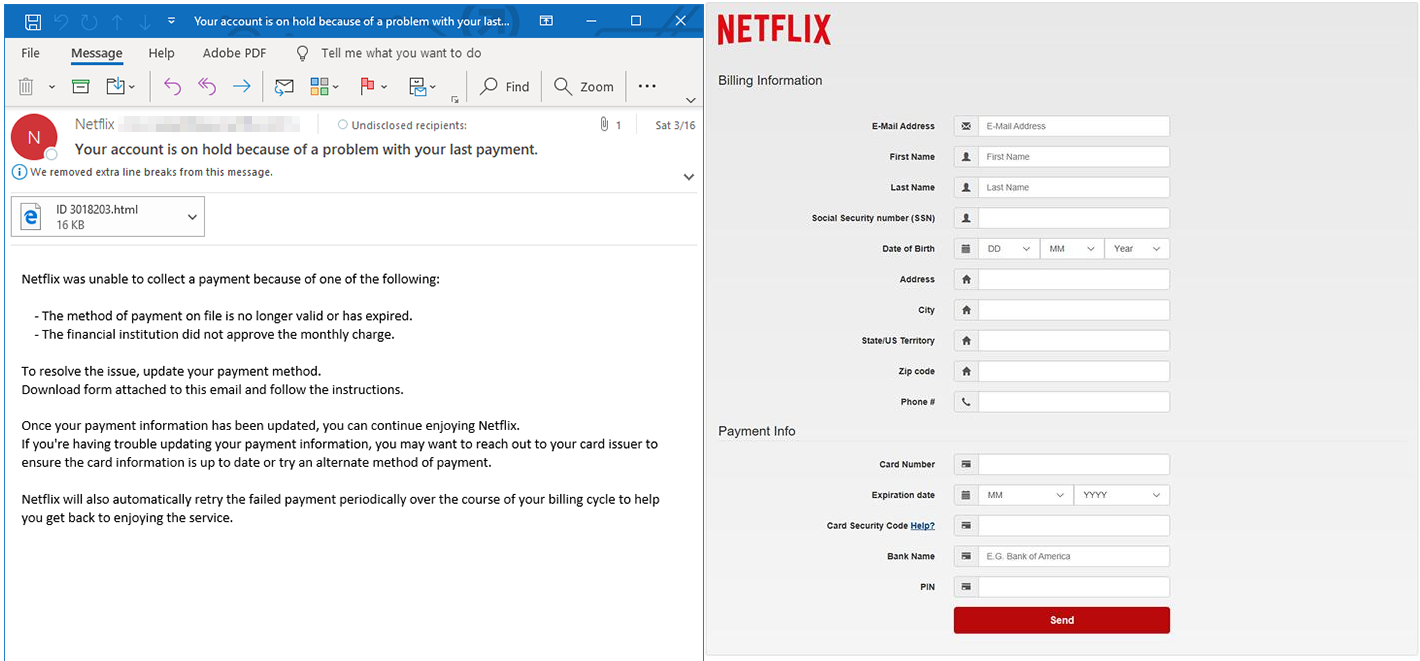
В ходе этих фишинговых атак злоумышленники перенаправляют пользователей Netflix на фейковую форму, которая выглядит довольно реалистично. Эта форма призвана собрать информацию о картах пользователей: номер, дата окончания срока действия, имя банка, PIN-код и защитный код.

Также преступников интересуют следующие данные: имя клиента, адрес электронной почты, номер социального страхования, физический адрес, номер телефона и дата рождения.

В письмах используется тема «Действие вашей учетной записи приостановлено», чтобы привлечь внимание пользователей, которые попытаются выяснить причину блокировки аккаунта.

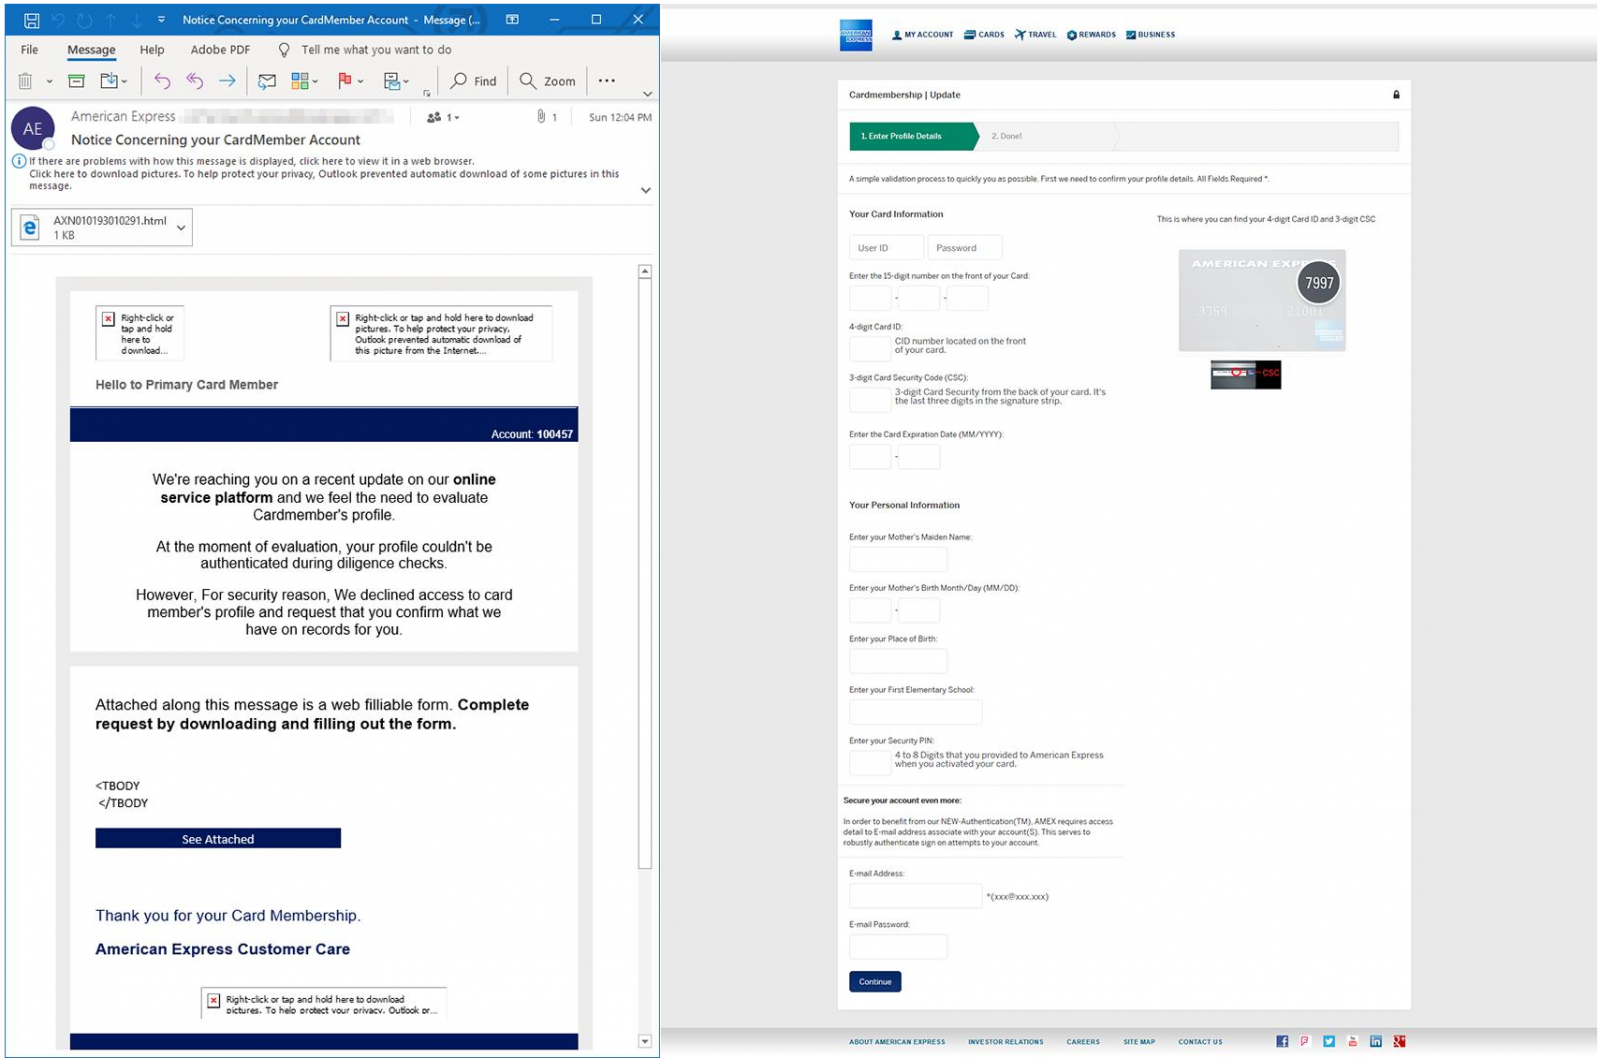
Также фишинговые электронные письма направлялись клиентам AMEX. Формы для сбора информации в этом случае требовали персональные данные вроде места рождения и девичьей фамилии матери, а также данные платежных карт.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru