



Абоненты Sprint пожаловались на раскрытие персональных данных

Абоненты Sprint пожаловались на раскрытие персональных данных

Абоненты Sprint пожаловались на раскрытие персональных данных

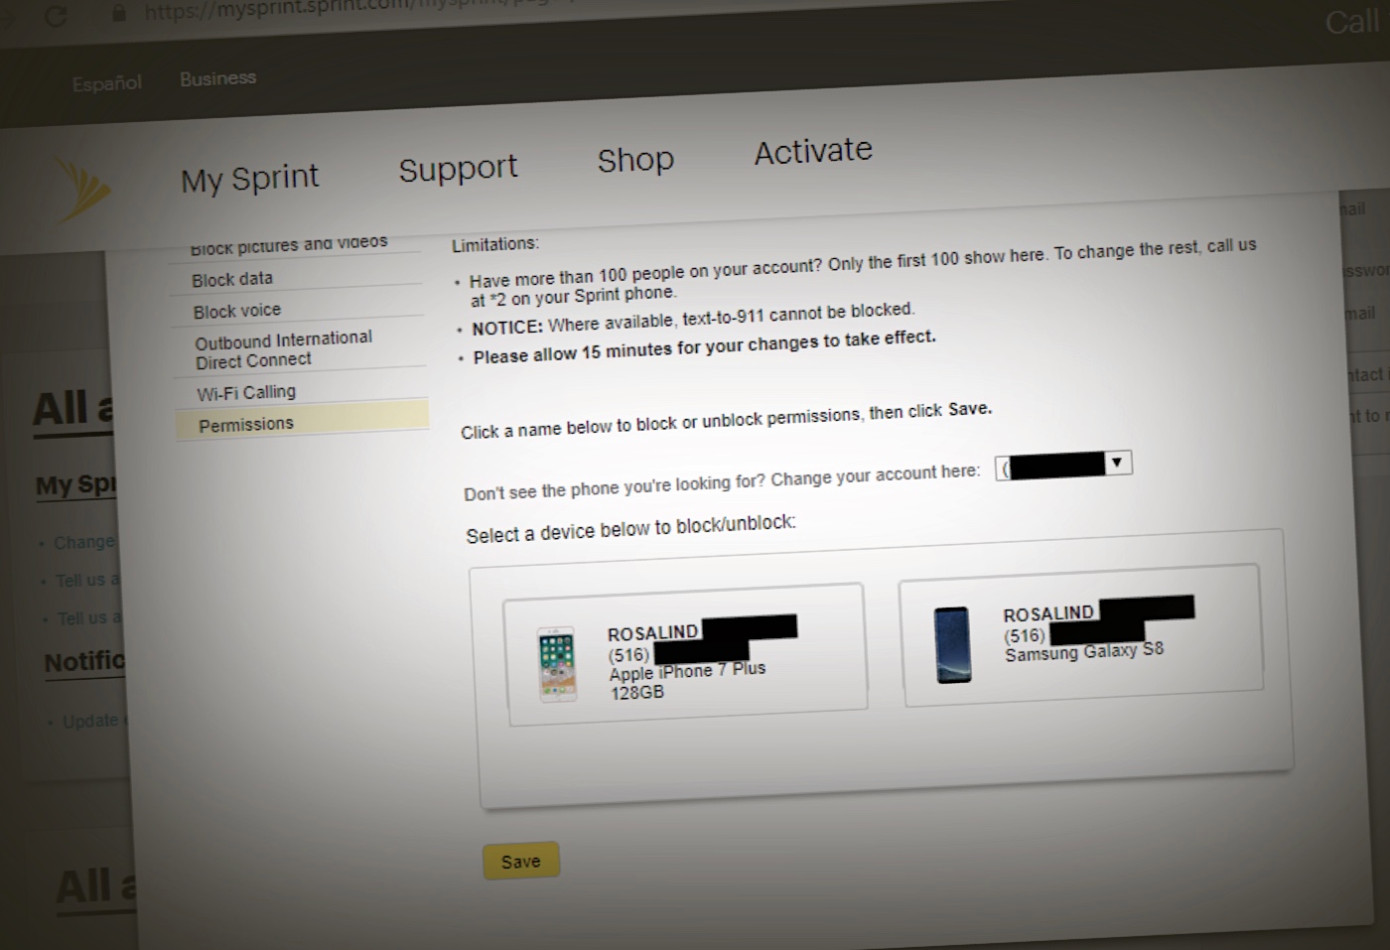
Несколько клиентов телекоммуникационной компании Sprint сообщили, что им стал доступен просмотр персональной информации других абонентов. В частности, в своих учетных записях пользователи наблюдали чужие имена и номера телефонов, а также детали звонков и SMS-сообщений.

Обнаружившие странный баг абоненты сразу же сообщили о проблеме оператору связи. Представители Sprint подтвердили наличие проблемы, уточнив, что к ним поступило несколько звонков пользователей, обеспокоенных теми же обстоятельствами.

По словам клиентов Sprint, за два часа им удалось зафиксировать 22 телефонных номера, принадлежащих совершенно незнакомым людям.

На данный момент неизвестно, насколько это масштабная проблема, однако многие пользователи уже жалуются в Twitter на странную утечку информации.

Как отметил один из абонентов, все началось с того, что страница аккаунта Sprint начала отображать ошибку. Прокрутив страницу до конца, пользователь обнаружил несколько чужих телефонных номеров.

«Мне удалось кликнуть на каждый из этих номеров, что позволило просмотреть все совершенные владельцами этих телефонов звонки, отправленные SMS-сообщения и установленные идентификаторы абонента», — отмечает пользователь.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru