



Хакеры все еще атакуют баг в WinRAR из-за отсутствия автообновлений

Хакеры все еще атакуют баг в WinRAR из-за отсутствия автообновлений

Хакеры все еще атакуют баг в WinRAR из-за отсутствия автообновлений

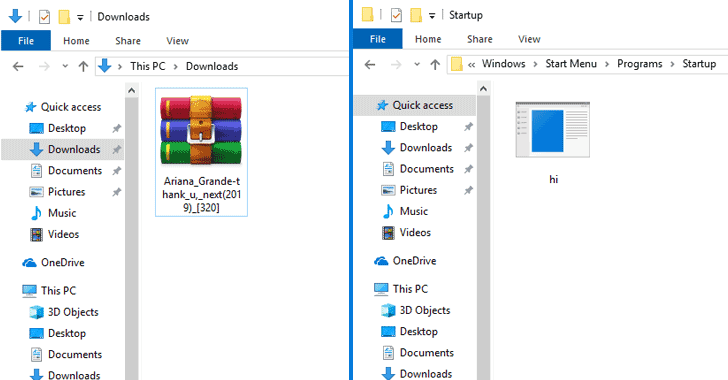
Различные киберпреступные группы, а также хакеры-одиночки до сих пор эксплуатируют уязвимость в популярном архиваторе WinRAR. И это учитывая, что патч для нее вышел уже сравнительно давно. Как считают эксперты, вся проблема заключается в отсутствии функции автоматического обновления этой программы.

Именно благодаря отсутствию автоматических обновлений миллионы пользователей по всему миру все еще находятся в опасности. Согласитесь, не все рядовые юзеры в курсе обнаруженных уязвимостей, для которых необходимо установить патчи.

Напомним, что уязвимость CVE-2018-20250 была устранена с выходом WinRAR версии 5.70 beta 1. Все предыдущие версии архиватора, выпущенные за последние 19 лет, уязвимы.

Чтобы получить полный контроль над компьютером жертвы, атакующему нужно всего лишь заставить ее открыть специально созданный вредоносный архив. Следовательно, эту уязвимость довольно легко использовать, а последствия для пользователя окажутся крайне печальными.

Эта брешь приобрела невероятную популярность среди киберпреступников различного уровня. Специалисты McAfee насчитали более чем 100 уникальных эксплойтов, и эта цифра постоянно растет.

Еще раз настоятельно рекомендуем всем пользователям в обязательном порядке скачать и установить вышедший патч, который убережет вашу систему от вторжения злоумышленников.

Подпишитесь на новости

Минцифры начнёт выдавать сертификаты подписи кода в 2027 году

Российским разработчикам готовят государственные сертификаты подписи программного кода. Минцифры планирует начать их выдачу в 2027 году, а корпоративные сертификаты безопасности — в 2028-м. Такая подпись поможет определить издателя программы и проверить, менялся ли код после выпуска.

О планах министерство сообщило «Ведомостям». Проект постановления предлагает наделить Минцифры полномочиями Национального удостоверяющего центра.

Ведомство будет определять требования к сертификатам, выдавать и отзывать их, устанавливать сроки действия и вести реестр.

Для пользователя это имеет смысл по той причине, что операционная система сможет распознать издателя установочного файла и предупредить о неизвестном разработчике.

Но подпись не превращает программу в гарантированно безопасную; она подтверждает происхождение и целостность, а не отсутствие уязвимостей.

Есть ещё вопрос денег. Закон допускает плату за сертификаты, но не обязывает её вводить. Решение о платности и тарифы пока не определены.

Потребуется и техническое признание сертификатов операционными системами, браузерами и магазинами приложений. За рубежом российский закон автоматически доверия не добавит: решение остаётся за владельцами платформ. Разработчикам, работающим на нескольких рынках, может понадобиться несколько подписей.

RSS: Новости на портале Anti-Malware.ru