



Facebook подала в суд на двух украинцев за кражу данных пользователей

Facebook подала в суд на двух украинцев за кражу данных пользователей

Facebook подала в суд на двух украинцев за кражу данных пользователей

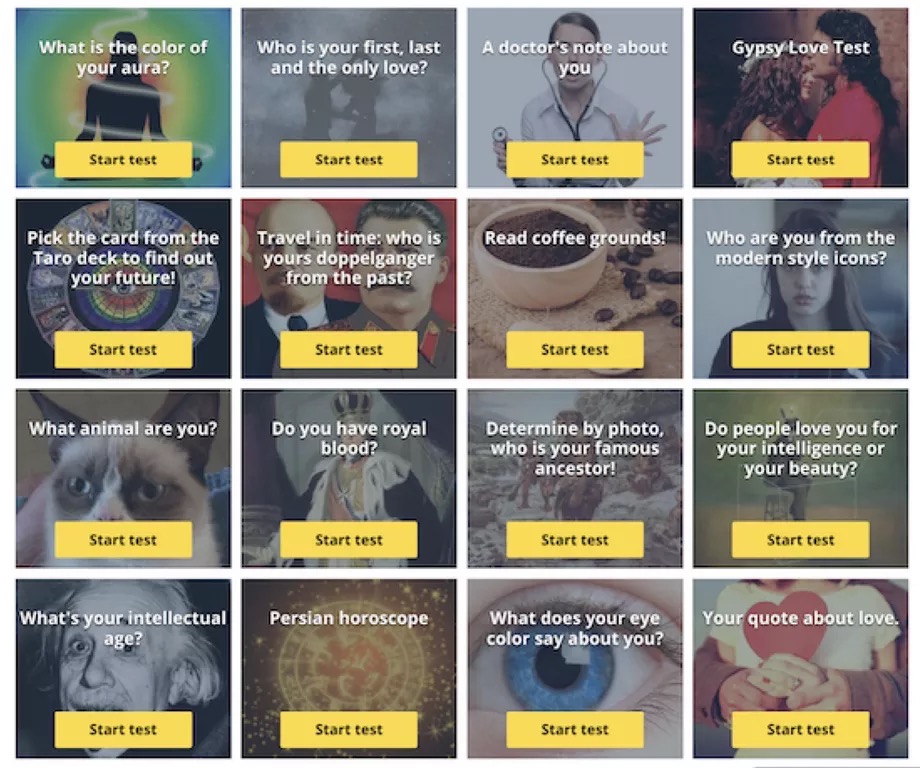
Компания Facebook, стоящая за одноименной социальной сетью, подала в суд на двух граждан Украины, которые разработали приложения-тесты. Суть претензий соцсети заключается в неправомерном сборе конфиденциальных данных пользователей, а также внедрении рекламного контента в новостную ленту Facebook.

Исковое заявление, поданное в прошлую пятницу, обвиняет Глеба Случевского и Андрея Горбачева в создании киберпреступной схемы, которая эксплуатировалась годами.

Между 2017 и 2018 годами они под разными предлогами убеждали пользователей установить вредоносные расширения для браузера, которые якобы выполняли функцию тестов на характер, склонность к популярности, а также предоставляли гороскопы.

В общей сложности было заражено около 63 000 пользователей Facebook. Случевский и Горбачев в основном орудовали четырьмя злонамеренными приложениями, среди которых были «Supertest» и «FQuiz». Атаковались обычно граждане Украины и России.

Для привлечения внимания хакеры эксплуатировали популярные у молодежи темы, например, был тест «Кем из современных вампиров вы являетесь?» — это отсылка к знаменитому фильму «Сумерки».

Приложения использовали функцию входа с помощью учетной записи Facebook, при этом пользователя заверяли, что собираться будет только ограниченный набор данных.

Однако истец заявил, что вышеозначенные киберпреступники собирали не только публично доступную информацию, но и списки друзей пользователей. Позже они отображали пользователям свою рекламу вместо той, что была одобрена Facebook.

Есть информация о том, что эти же двое украинцев могут иметь отношение к продаже личных сообщений 81 000 пользователей социальной сети. Этот инцидент был замечен в прошлом году.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru