



Cloudflare успешно заблокировала атаки на Drupal с помощью WAF-правил

Cloudflare успешно заблокировала атаки на Drupal с помощью WAF-правил

Cloudflare успешно заблокировала атаки на Drupal с помощью WAF-правил

Активная эксплуатация критической уязвимости в движке Drupal, которую злоумышленники демонстрируют в последнее время, вынудила Cloudfare использовать правила Web Application Firewall (WAF), чтобы защитить своих клиентов и заблокировать активность киберпреступников.

Эти правила помогли обезопасить сайты клиентов Cloudfare, которые по каким-то причинам не успели обновить CMS, устранив серьезную брешь.

Это позволило компании избежать необходимости уведомления каждого клиента о вышедших патчах. К чести компании, ей удалось идентифицировать тип уязвимости в течение 15 минут, после чего появилась возможность создать правила блокировки эксплойта еще до того, как начались реальные атаки.

В ходе анализа патча представители Cloudfare выяснили, что потенциальный эксплойт будет основан на десериализации, которую можно использовать с помощью специально созданных вредоносных сериализованных Object.

Самый плохой нюанс заключается в том, что злоумышленник может использовать CVE-2019-6340, не проходя процесс аутентификации. В итоге он сможет изменять и удалять данные в системе.

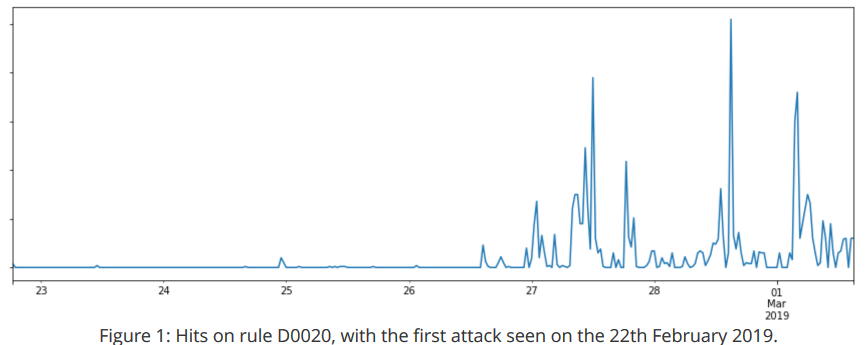
Позже команда Cloudfare создала WAF-правило под именем D0020, которое оказалось крайне эффективным по части автоматической блокировки действий злоумышленников. Эксперты предоставили инфографику, на которой отражена активность киберпреступников.

Напомним, что лидерство по наибольшему проценту взломанных систем держит движок WordPress. Такой информацией поделились специалисты компании Sucuri, которая занималась расследованием взлома ресурсов.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru