



Сканы паспортов пользователей PDF to Word лежали в открытом доступе

Сканы паспортов пользователей PDF to Word лежали в открытом доступе

Сканы паспортов пользователей PDF to Word лежали в открытом доступе

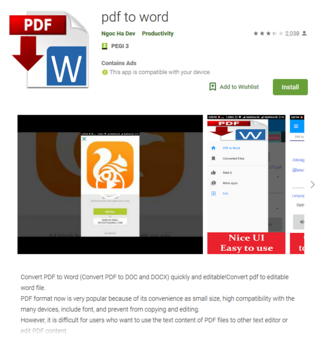
Один из самых известных и активных экспертов компании ESET Лукас Стефанко рассказал о масштабной утечке, затронувшей пользователей Android. Виной этому оказалось приложение, предназначенное для конвертации файлов, которое можно было найти в магазине Google Play.

Эта бесплатная программа была заявлена как конвертер PDF-документов в файлы формата Microsoft Word. В официальном магазине приложений ее можно было найти под именем PDF to Word.

По совам Стефанко, разработчики приложения не потрудились сохранить конфиденциальность документов, которые пользователи пытались конвертировать. Все дело в том, что эти документы отправлялись на FTP-сервер, где хранились в незашифрованном виде.

Таким образом, любой желающий мог спокойно скачать эти файлы и просмотреть их.

Более того, на самом деле приложение осуществляло конвертацию за счет сервиса online-convert.com, выступая посредником. Другими словами, разработчик откровенно вводил пользователей в заблуждение относительно возможностей своей программы.

Исследователь особо озабочен тем фактом, что эта программы использовалась для конвертации паспортов, школьных аттестатов, медицинских и страховых полисов, юридических документов и других важных материалов.

PDF to Word было скачано более 100 тысяч раз, а количество сохраненных в незащищенном виде пользовательских документов превышает 360 тысяч.

Сейчас приложение удалено из официального магазина.

Рекламный PDF-ридер из Google Play обманул защиту Android и Samsung

Официальный магазин приложений — это всё-таки не стерильная операционная. Автор Android Police Фейт Леру рассказала, как установленный из Google Play PDF-ридер начал показывать на смартфоне его матери назойливое уведомление и рекламу, которые невозможно было просто смахнуть.

Баннер настойчиво предлагал перейти по ссылке и установить некое дополнение для полной защиты данных. 

Выглядело это настолько убедительно, насколько обычно выглядят попытки завести пользователя туда, куда ему точно не надо.

Самое неприятное: Google Play Protect и встроенная защита приложений Samsung проверили смартфон и ничего подозрительного не обнаружили. Автор удалил программу вручную и посоветовал отправить жалобу в Google Play.

При этом достоверно установить вредоносную функциональность приложения она не смогла, речь идёт о подозрительном поведении с признаками рекламного софта, а не о подтверждённом банковском трояне.

Случай далеко не уникальный. По данным Malwarebytes, в 2025 году Google удалила из магазина 77 вредоносных приложений, суммарно набравших не менее 19 млн установок. Часто зловреды притворяются PDF-ридерами, клавиатурами, фоторедакторами, трекерами здоровья, ускорителями батареи и чистильщиками памяти.

Перед установкой стоит проверить разработчика, отзывы, историю обновлений и запрашиваемые разрешения. А если безобидный просмотрщик документов внезапно требует доступ к СМС, уведомлениям или специальным возможностям Android, лучше таким софтом не пользоваться.

RSS: Новости на портале Anti-Malware.ru