



Zerodium предлагает до $500 000 за 0-day в Hyper-V и vSphere

Zerodium предлагает до $500 000 за 0-day в Hyper-V и vSphere

Zerodium предлагает до $500 000 за 0-day в Hyper-V и vSphere

Zerodium объявила, что готова выплатить до $500 000 за обнаружение 0-day уязвимостей в облачных технологиях вроде Microsoft Hyper-V и VMware vSphere. Hyper-V и vSphere представляют собой гипервизоры — определенный софт, позволяющий одному хост-компьютеру запустить несколько операционных систем.

Такие решения можно встретить в датацентрах, работающих с облачными вычислениями. Hyper-V, например, является основой платформы Microsoft Azure, а VMware vSphere используется Amazon Web Services и SAP.

Как известно, облачные сервисы в последние годы постепенно становятся частью критической инфраструктуры. Следовательно, их безопасность выходит на передний план и становится ключевым фактором.

Именно поэтому компания Zerodium, которая специализируется на эксплойтах, объявила о своих планах выплатить до $500 000 за полностью рабочую 0-day брешь в Hyper-V и vSphere. Частью условий является возможность атакующего, который будет использовать эту дыру, проникнуть из виртуальной системы в хост.

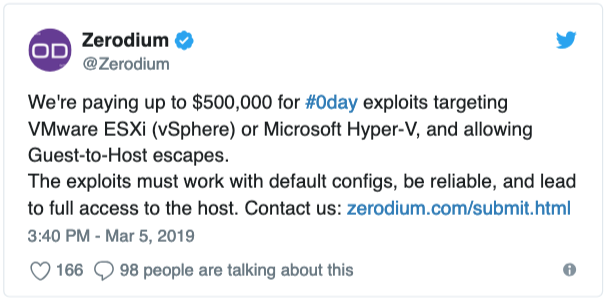
«Эксплойты должны работать с конфигурацией по умолчанию, быть надежными, а также приводить к полному доступу к хосту», — пишет компания в Twitter.

Подпишитесь на новости

В Tailscale SSH нашли способ добраться до root через редирект сокетов

Один взломанный компьютер может стать отправной точкой для захвата других серверов в сети Tailscale. Специалист Эрика Виндиш из Cyberdione Labs описала проблемы, которые в лабораторных условиях позволили превратить обычный разрешённый SSH-доступ в права root.

Но важное условие есть: атакующий уже должен контролировать допущенное устройство и иметь нужные разрешения на соединение.

Подробности и условия воспроизведения опубликованы в отчёте Tailworm. Проверки проводились на Tailscale 1.104.2 и Headscale 0.29.5.

Главная претензия касается перенаправления Unix-сокетов. Некоторые операции выполняет привилегированный процесс tailscaled, из-за чего обычная SSH-сессия получает возможность обращаться к ресурсам, доступным только root. В тестах исследовательница использовала это для взаимодействия с Docker и выполнения команд с повышенными правами.

При широких правилах доступа атаку удалось автоматизировать: переход между разрешёнными узлами занимал меньше секунды. При этом точечные ограничения останавливали распространение.

Также описаны проблемы отказа в обслуживании и обхода ограничений в отдельных компонентах.

Автор рекомендует пересмотреть SSH-политики и отключить ненужное перенаправление. Для Headscale 0.29.5 она отдельно отмечает отсутствие независимого запрета этой функции.

RSS: Новости на портале Anti-Malware.ru