



Zerodium предлагает до $500 000 за 0-day в Hyper-V и vSphere

Zerodium предлагает до $500 000 за 0-day в Hyper-V и vSphere

Zerodium предлагает до $500 000 за 0-day в Hyper-V и vSphere

Zerodium объявила, что готова выплатить до $500 000 за обнаружение 0-day уязвимостей в облачных технологиях вроде Microsoft Hyper-V и VMware vSphere. Hyper-V и vSphere представляют собой гипервизоры — определенный софт, позволяющий одному хост-компьютеру запустить несколько операционных систем.

Такие решения можно встретить в датацентрах, работающих с облачными вычислениями. Hyper-V, например, является основой платформы Microsoft Azure, а VMware vSphere используется Amazon Web Services и SAP.

Как известно, облачные сервисы в последние годы постепенно становятся частью критической инфраструктуры. Следовательно, их безопасность выходит на передний план и становится ключевым фактором.

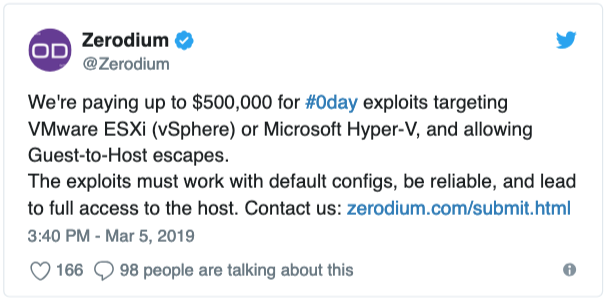
Именно поэтому компания Zerodium, которая специализируется на эксплойтах, объявила о своих планах выплатить до $500 000 за полностью рабочую 0-day брешь в Hyper-V и vSphere. Частью условий является возможность атакующего, который будет использовать эту дыру, проникнуть из виртуальной системы в хост.

«Эксплойты должны работать с конфигурацией по умолчанию, быть надежными, а также приводить к полному доступу к хосту», — пишет компания в Twitter.

Подпишитесь на новости

Positive Technologies заплатит до 500 тыс. рублей за обход защиты своих WAF

Найти ошибку в защитном продукте — хорошо. Показать, как он пропускает атаку, — ещё интереснее. Positive Technologies расширила программы на Standoff Bug Bounty: исследователям предлагают до 500 тысяч рублей за подтверждённые способы обхода PT Application Firewall PRO и PT Application Firewall Cloud.

Условия опубликованы на страницах программ PT Application Firewall и PT Cloud.

Проверять предлагают сами защитные механизмы: фильтрацию трафика, правила обнаружения атак и управляющий слой, через который администраторы настраивают WAF.

Исследователям предстоит искать сценарии, при которых вредоносный запрос проходит защиту незамеченным или не блокируется. Разработчиков интересуют нестандартные форматы запросов и особенности обработки HTTP. Ведь отсутствие дыр в самом WAF ещё не гарантирует, что он перекроет дорогу к уязвимому приложению.

Для PT AF PRO выплаты за проблемы высокой опасности составляют 150-300 тысяч рублей, за критические — 300-500 тысяч. В облачной программе за высокий уровень предусмотрено 50-200 тысяч рублей, за критический — до 500 тысяч.

Размер вознаграждения зависит от подтверждённого влияния находки. Одной теории или отчёта сканера недостаточно: нужен воспроизводимый сценарий с практическим риском.

По словам директора по продуктам AppSec и WAF Антона Жаболенко, результаты будут использовать для доработки правил и детекторов.

RSS: Новости на портале Anti-Malware.ru