



Microsoft: В 2018 году фишинга стало больше на 250%

Microsoft: В 2018 году фишинга стало больше на 250%

Microsoft: В 2018 году фишинга стало больше на 250%

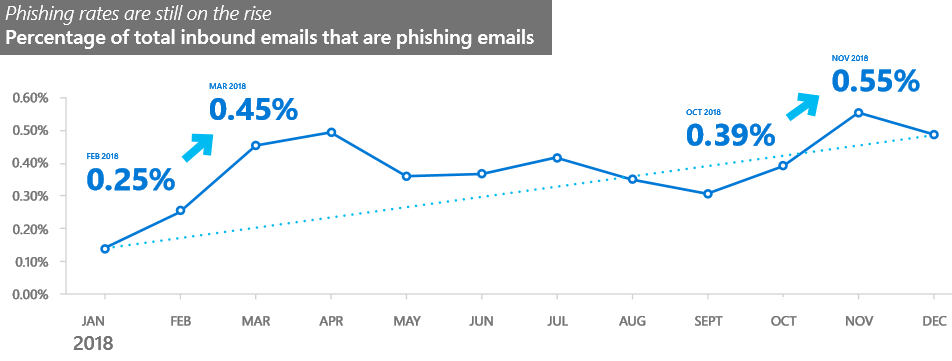
Количество фишинговых атак в период с января по декабрь 2018 года увеличилось на 250%, такими данными располагает корпорация Microsoft. При этом атакующие используют множество точек атак в рамках одной кампании, перемещаясь между ними. Также меняются URL и серверы, с которых отправлены фишинговые письма.

Согласно опубликованному Microsoft отчету «Security Intelligence Report Volume 24», киберпреступники пытаются разнообразить инфраструктуру своих фишинговых кампаний.

Например, сайты для взаимодействия и различные сервисы, предназначенные для расшаривания документов, используются злоумышленниками в качестве хостеров для фейковых форм входа, а также вредоносных составляющих.

«Наши специалисты наблюдали рост случаев использования скомпрометированных аккаунтов для дальнейшего распространения вредоносных электронных писем. Как внутри, так и снаружи организации», — пишет Microsoft.

Также фишинг остался излюбленным методом киберпреступников, которые, действуя в несколько этапов, стараются установить на компьютер жертвы целый набор вредоносных программ.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru