



Лишний пробел помог экспертам идентифицировать серверы злоумышленников

Лишний пробел помог экспертам идентифицировать серверы злоумышленников

Лишний пробел помог экспертам идентифицировать серверы злоумышленников

Посторонний пробел в HTTP-ответах, отправляемых веб-серверами, которые находятся под контролем киберпреступников, последние полтора года позволял исследователям Fox-IT достаточно легко идентифицировать эти вредоносные серверы.

А причиной этому стал факт использования злоумышленниками коммерческого инструмента Cobalt Strike, который предназначен для пентестов (тестирования на проникновение).

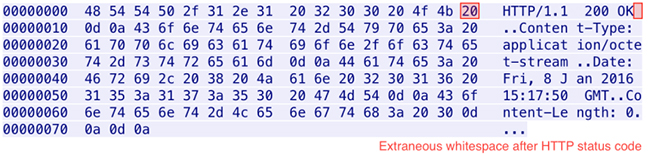
Одна из задач, которая реализуется за счет использования Cobalt Strike, — осуществление таргетированных атак. Используемая киберпреступниками версия содержала нетипичный лишний пробел, который можно было наблюдать в ответах сервера.

«По иронии судьбы Cobalt Strike, предназначенный изначально для симуляции действий киберпреступников, был взят на вооружение самими киберпреступниками. Среди использующих этот фреймворк злоумышленников можно выделить следующие группы: Navigator/FIN7, APT29», — пишут исследователи Fox-IT.

Вся суть исследования Fox-IT заключалась в изучении коммуникации вредоносного пейлоада с командным сервером C&C. Эксперты отметили наличие лишнего пробела в ответах командных центров. Это позволило «маркировать» все серверы, принадлежащие атакующим.

Однако с января 2019 года ситуация осложнилась выходом новой версии Cobalt Strike (v3.1.3). В ней разработчики избавились от этого бага.

Подпишитесь на новости

Офисные Chrome-аддоны с 2,3 млн установок собирают посещаемые URL

Офисный редактор в браузере может интересоваться не только вашим документом. Bay Area Labs связала с OffiDocs группу из 60 расширений Chrome с суммарно 2,3 млн установок. У 37 из них исследователи обнаружили отправку полных адресов посещённых страниц на серверы, связанные с компанией.

Код, примеры запросов и список расширений опубликованы в исследовании Bay Area Labs.

В группу входят редакторы документов, таблиц и PDF, инструменты работы с изображениями и другие привычные утилиты. Несколько расширений имеют отметку Featured в Chrome Web Store.

По данным исследователей, адреса страниц кодируются в шестнадцатеричный формат и передаются вместе с уникальным идентификатором пользователя. Поскольку это кодирование, восстановить исходный URL несложно.

Полный адрес может содержать поисковый запрос, ссылку для входа или параметры доступа к документу. Поэтому речь не просто о статистике популярных сайтов. Некоторые расширения также способны по ответу сервера перенаправить открытую вкладку на другую страницу.

Отдельные претензии к VPNOnline. По данным отчёта, он использует HTTP-прокси и собирает адреса по списку ключевых слов, который операторы могут менять без обновления расширения.

Кому в итоге передаются собранные данные, исследователи достоверно не установили. Но уже описанного достаточно, чтобы пересмотреть список браузерных помощников.

RSS: Новости на портале Anti-Malware.ru