



Уязвимость Thunderclap угрожает пользователям Windows, Linux, macOS

Уязвимость Thunderclap угрожает пользователям Windows, Linux, macOS

Уязвимость Thunderclap угрожает пользователям Windows, Linux, macOS

Системам Windows, macOS, Linux и FreeBSD угрожает новая уязвимость, подробности которой раскрыли на этой неделе на конференции NDSS 2019, посвященной вопросам безопасности.

Брешь получила имя Thunderclap, она затрагивает все периферийные устройства, работающие через Thunderbolt. Злоумышленник может подключить к компьютеру вредоносное устройство, что позволит украсть информацию непосредственно из оперативной памяти системы.

Само собой, атакующий таким способом может получить доступ к конфиденциальной информации. Команда исследователей, рассказавшая об этой проблеме, заявила, что производимые с 2011 года десктопы и лэптопы от Apple уязвимы.

«По этой же логике, многие ноутбуки и десктопы, на которых могут быть запущены системы Windows и Linux, также подвержены этой проблеме. Есть только два условия: они должны быть относительно новыми (произведены с 2016 года) и поддерживать интерфейс Thunderbolt», — объясняют эксперты.

Специалисты утверждают, что Thunderclap затрагивает все версии Thunderbolt: Thunderbolt 1, Thunderbolt 2 и Thunderbolt 3. Суть проблемы заключается в том, что ОС автоматически доверяет устройству, подключенному через этот интерфейс.

Таким образом, девайсу предоставляется полный доступ к памяти системы по умолчанию. Все это делает эту брешь крайне опасной.

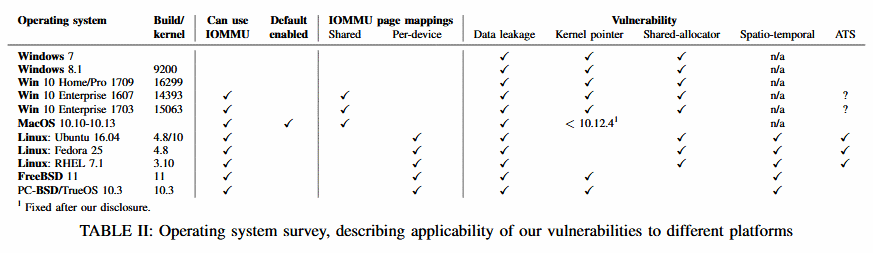
Как видно из таблицы ниже, большинство брешей Thunderclap до сих пор непропатчены.

С отчетом экспертов «Thunderclap: Exploring Vulnerabilities in Operating System IOMMU Protection via DMA from Untrustworthy Peripherals» можно ознакомиться по этой ссылке (PDF).

Россиянку оштрафовали на 30 тыс. руб. и лишили iPhone за ИИ-фото медведя

Жительницу села Дульдурга в Забайкальском крае оштрафовали на 30 тыс. рублей за публикацию сгенерированной ИИ фотографии медведя. Одним штрафом история не закончилась: суд также постановил конфисковать iPhone 11 как предмет административного правонарушения.

Об этом сообщила администрация Дульдургинского округа в мессенджере МАКС. Женщину признали виновной по части 9 статьи 13.15 КоАП РФ — за распространение заведомо недостоверной общественно значимой информации под видом достоверных сообщений.

По данным Chita.ru, жительница заранее знала, что фотография ненастоящая. Несмотря на это, изображение отправилось гулять по Сети, а 10 сентября его якобы даже использовали в канале Министерства природных ресурсов Забайкальского края в МАКС.

Местная администрация после решения суда отдельно предупредила жителей об ответственности за публикацию созданных нейросетями фейковых изображений. Посыл такой: если ИИ нарисовал медведя, это ещё не значит, что его нужно немедленно выпускать в местные паблики.

История выглядит почти комично, но последствия оказались вполне материальными: 30 тыс. рублей штрафа и конфискованный смартфон. При этом сообщения о появлении настоящих медведей возле населённых пунктов региона продолжают проверять охотоведы.

Так что теперь специалистам приходится разбираться не только со следами диких животных, но и с цифровыми отпечатками нейросетей.

RSS: Новости на портале Anti-Malware.ru