



Эксперты нашли способ подделать цифровую подпись PDF-документов

Эксперты нашли способ подделать цифровую подпись PDF-документов

Эксперты нашли способ подделать цифровую подпись PDF-документов

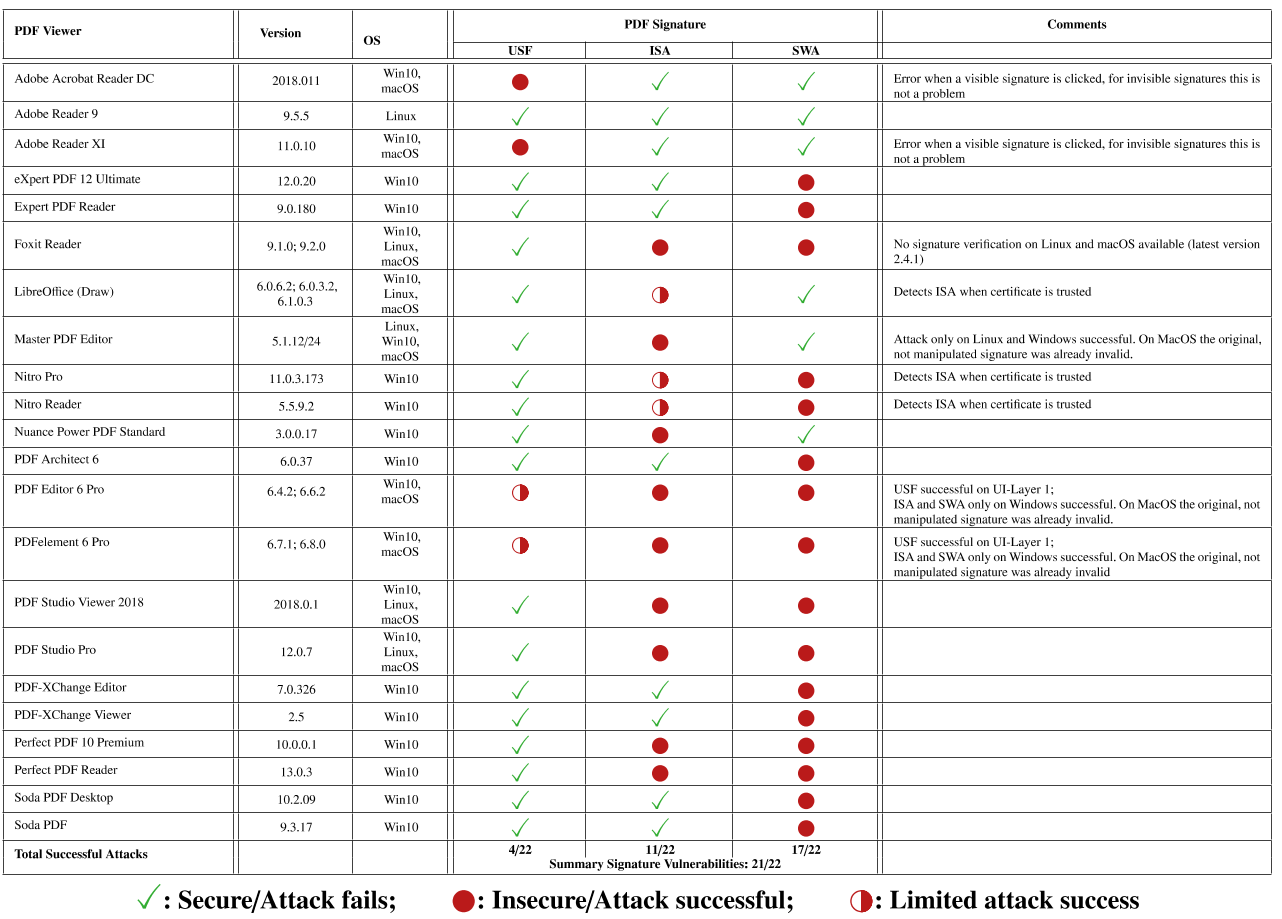
Специалисты Рурского университета в Бохуме утверждают, что им удалось сломать систему электронных подписей и создать фейковые сигнатуры для большинства десктопных приложений для просмотра файлов PDF.

В результате способ экспертов сработал в случае с 21 из 22 десктопных PDF-вьюверов. Помимо этого, исследователи также обошли защитные меры пяти из семи онлайн-сервисов для цифровой подписи PDF.

Из популярных приложений такого класса можно отметить Adobe Acrobat Reader, Foxit Reader и LibreOffice, а примеры вышеназванных сервисов — DocuSign и Evotrust.

Группа из пяти экспертов работала над этой техникой с октября 2018 года. И теперь им удалось выявить уязвимые приложения и онлайн-сервисы. Специалисты дождались выхода патчей от разработчиков, и лишь потом открыли результаты своего исследования.

Исследователи отмечают, что цифровые подписи PDF крайне важны. Именно поэтому они были готовы ждать целые месяцы, пока компании выпускают патчи. Их можно понять, ведь подписанный цифровой подписью PDF-документ может использоваться в суде.

Более того, такие документы также используют для подтверждения финансовых транзакций и пресс-релизов государственного уровня.

Если у злоумышленников будет возможность подделать цифровую подпись, появится возможность для кражи огромного количества денег. Также киберпреступники, используя фейковую подпись для документа PDF, могут посеять хаос среди компаний.

Всего эксперты описали три важнейшие уязвимости:

  1. Universal Signature Forgery (USF) — позволяет атакующим воздействовать на процесс валидации подписи. Таким образом, пользователю отобразится поддельное сообщение о достоверности подписи.
  2. Incremental Saving Attack (ISA) — позволяет добавить дополнительный контент на уже подписанный документ PDF.
  3. Signature Wrapping (SWA) — схожая с ISA уязвимость, однако здесь используется система «оборачивания» вокруг дополнительного контента злоумышленника.

«На данный момент мы не встречали подтверждение того, что эксплойты для этих брешей используются в реальных атаках», — пишут эксперты.

Подпишитесь на новости

Android 17 ограничит доступ к специальным возможностям непроверенному софту

Google перекрывает один из любимых маршрутов Android-троянов. При включении Advanced Protection доступ к службам специальных возможностей получат только проверенные приложения категории Accessibility Tools. Уговорить пользователя нажать разрешить вредоносу станет недостаточно.

Как объясняет Google, ограничение действует в Android 17. Оно сохраняет доступ для вспомогательных инструментов, например экранных дикторов, но отсекает приложения, не соответствующие требованиям.

Проблема в широких полномочиях AccessibilityService: этот механизм позволяет приложениям взаимодействовать с экраном и интерфейсами других программ. Мошенники используют его для чтения конфиденциальных данных, установки вредоносов и блокировки удаления. Функция помощи пользователю превращается в инструмент против него.

Заодно Google расширила набор защиты. В режиме Advanced Protection отключается WebGPU в Chrome, а на поддерживаемых устройствах новые USB-подключения при заблокированном экране работают только для зарядки.

Ещё одна функция блокирует устройство при повторных неудачных попытках аутентификации в настройках или защищённых приложениях. USB Protection и Failed Authentication Lock доступны лишь на части устройств с Android 17.

Для расследования атак предусмотрен Intrusion Logging: события безопасности и сети сохраняются в облаке со сквозным шифрованием на срок до 12 месяцев. Этот журнал нужно включать отдельно вручную.

Главное условие — активированная Advanced Protection. Именно этот режим включает новые ограничения: обычная установка Android 17 сама по себе не означает, что все приложения лишатся доступа к специальным возможностям.

RSS: Новости на портале Anti-Malware.ru