



Аутентификацию с помощью Face ID или Touch ID в WhatsApp можно обойти

Аутентификацию с помощью Face ID или Touch ID в WhatsApp можно обойти

Аутентификацию с помощью Face ID или Touch ID в WhatsApp можно обойти

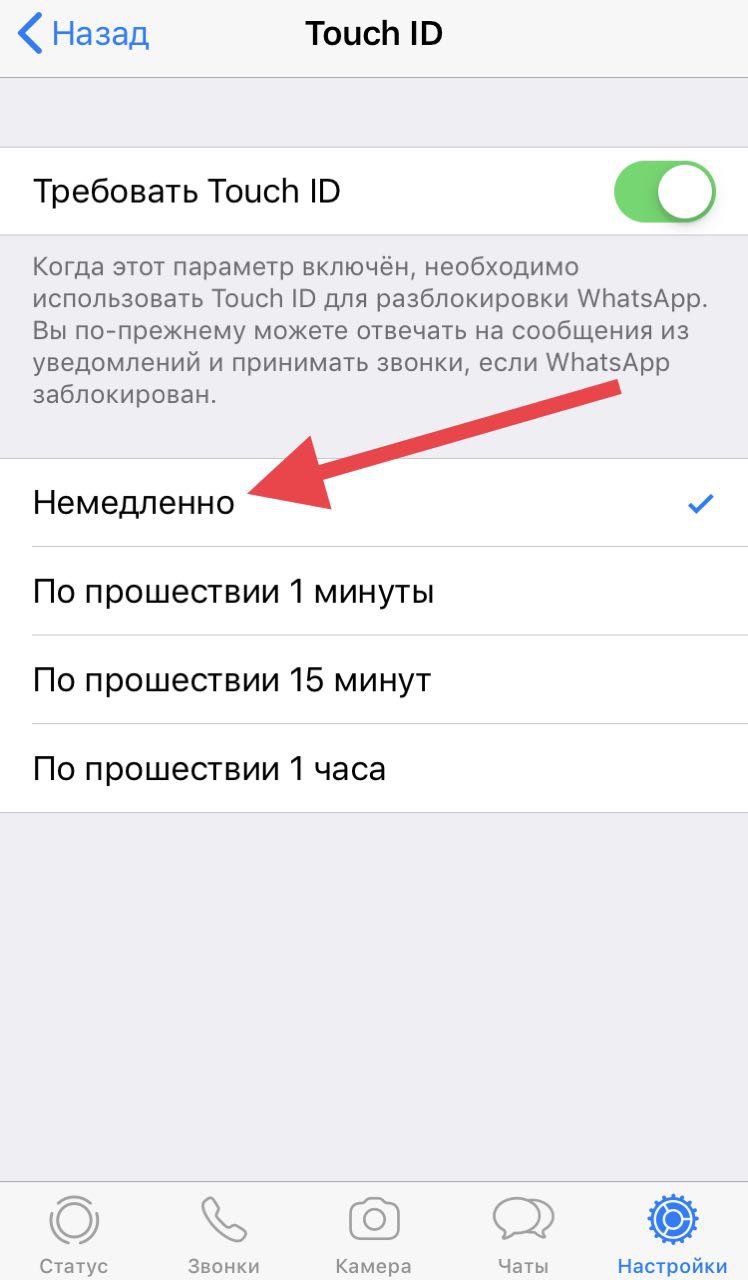
Пользователь Reddit под ником «de_X_ter» рассказал о проблеме с последней функцией, реализованной в мессенджере WhatsApp для iOS. Речь идет о возможности блокировки приложения с помощью Face ID или Touch ID.

«de_X_ter» утверждает, что экран блокировки можно обойти благодаря багу, который был обнаружен в интеграции с Face ID и Touch ID.

«Баг может быть воспроизведен, если в настройках WhatsApp “Настройки -> Учетная запись -> Конфиденциальность -> Блокировка экрана“ установлено любое значение кроме “Немедленно“», — пишет пользователь.

Для эксплуатации бага нужно выполнить следующие действия:

  1. Открыть Share Sheet в iOS.
  2. Кликнуть там на иконку WhatsApp.
  3. При переходе на другой экран вы обнаружите, что никакого запроса верификации с помощью FaceID или TouchID не происходит.
  4. Далее просто выйдите на домашний экран iOS.
  5. Попробуйте открыть WhatsApp.

По словам пользователя, в этом случае никаких запросов выводится не будет, и вы сможете спокойно войти и пользоваться приложением. Сам «de_X_ter» воспроизводил этот баг с настройкой «По прошествии 1 минуты».

В начале этого месяца популярный мессенджер WhatsApp, принадлежащий интернет-гиганту Facebook, получил очередное обновление для мобильной операционной системы iOS. Этот релиз отметился новой функцией — была добавлена поддержка биометрической аутентификации, теперь приложение можно разблокировать, используя Face ID или Touch ID.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru