



Аутентификацию с помощью Face ID или Touch ID в WhatsApp можно обойти

Аутентификацию с помощью Face ID или Touch ID в WhatsApp можно обойти

Аутентификацию с помощью Face ID или Touch ID в WhatsApp можно обойти

Пользователь Reddit под ником «de_X_ter» рассказал о проблеме с последней функцией, реализованной в мессенджере WhatsApp для iOS. Речь идет о возможности блокировки приложения с помощью Face ID или Touch ID.

«de_X_ter» утверждает, что экран блокировки можно обойти благодаря багу, который был обнаружен в интеграции с Face ID и Touch ID.

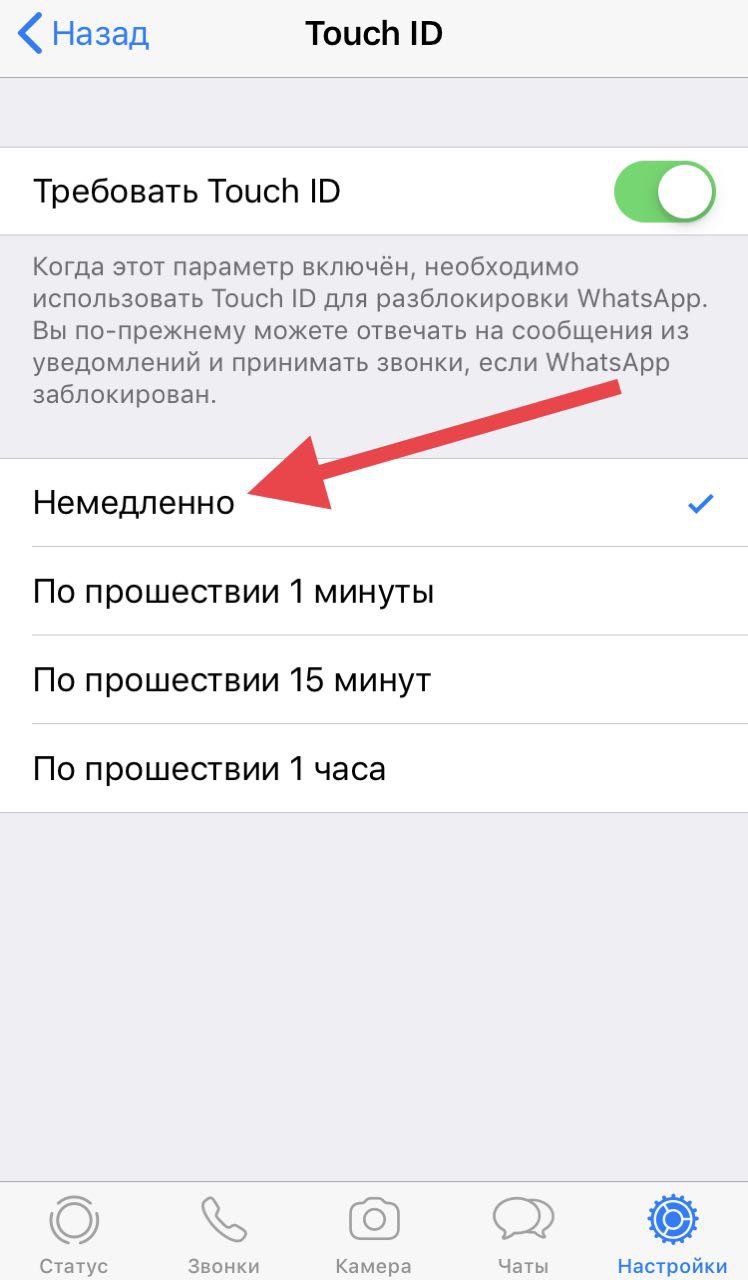
«Баг может быть воспроизведен, если в настройках WhatsApp “Настройки -> Учетная запись -> Конфиденциальность -> Блокировка экрана“ установлено любое значение кроме “Немедленно“», — пишет пользователь.

Для эксплуатации бага нужно выполнить следующие действия:

  1. Открыть Share Sheet в iOS.
  2. Кликнуть там на иконку WhatsApp.
  3. При переходе на другой экран вы обнаружите, что никакого запроса верификации с помощью FaceID или TouchID не происходит.
  4. Далее просто выйдите на домашний экран iOS.
  5. Попробуйте открыть WhatsApp.

По словам пользователя, в этом случае никаких запросов выводится не будет, и вы сможете спокойно войти и пользоваться приложением. Сам «de_X_ter» воспроизводил этот баг с настройкой «По прошествии 1 минуты».

В начале этого месяца популярный мессенджер WhatsApp, принадлежащий интернет-гиганту Facebook, получил очередное обновление для мобильной операционной системы iOS. Этот релиз отметился новой функцией — была добавлена поддержка биометрической аутентификации, теперь приложение можно разблокировать, используя Face ID или Touch ID.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru