



Атакующий банкоматы вредонос WinPot имеет интерфейс слот-машины

Атакующий банкоматы вредонос WinPot имеет интерфейс слот-машины

Атакующий банкоматы вредонос WinPot имеет интерфейс слот-машины

Эксперты антивирусной компании «Лаборатория Касперского» рассказали о новом варианте вредоносной программы WinPot. WinPot предназначена для атак на банкоматы, а ее интерфейс пользователя очень напоминает слот-машину.

Разработанная киберпреступниками программа может заставить банкомат обналичить все деньги, имеющиеся в его ящиках. Впервые WinPot была детектирована в марте 2018 года, тогда вредонос заражал банкоматы популярного производителя.

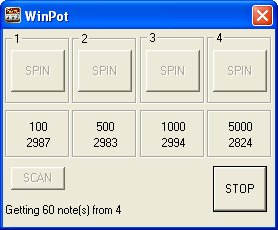
У программы есть интерфейс пользователя, который напоминает слот-машину, он предоставляет визуальное оформление всех ящиков банкомата, которым присвоены номера от 1 до 4.

Также интерфейс содержит для каждого ящика специальную кнопку, которая предназначена для обналичивания денежных средств. Там же есть информация об имеющихся в наличии деньгах и номерах банкнот.

Помимо этого, есть две кнопки: SCAN и STOP. Первая позволяет провести повторное сканирование банкомата, что поможет обновить информацию в интерфейсе. Вторая предназначена для остановки процедуры обналичивания.

«Преступники определенно поработали над интерфейсом этой программы. Они привели его в соответствие со слот-машиной», — говорится в отчете «Лаборатории Касперского».

«Это своего рода отсылка к термину “джекпотинг“, который применяется для описания процедуры обналичивания денежных средств с помощью вредоносной программы».

Подпишитесь на новости

PS5 вскрыли через браузер: эксплойт Relapse появился на GitHub

Закрытая экосистема Sony получила очередную трещину. Разработчик Натан Фарго опубликовал Relapse — открытую цепочку эксплойтов для бреши в PlayStation 5. Проект поддерживает прошивки от 7.00 до 13.60 и позволяет читать и изменять память ядра консоли. Входной дверью стал системный браузер.

Сначала Relapse использует ошибки в JavaScriptCore и механизме копирования объектов, чтобы получить доступ к памяти браузерного процесса.

Затем подключаются утечка адресов и уязвимость use-after-free в ядре: система продолжает обращаться к памяти, которую уже освободила. Результат — доступ на чтение и запись к ядру PS5.

После успешного запуска становится доступен ELF-загрузчик. Через него на консоль можно передавать пользовательские программы, инструменты отладки и другие модули. Для энтузиастов homebrew это новые возможности поработать с приставкой за пределами штатного меню.

Но превращать PS5 в полностью перепрошитую машину рано. Relapse не устанавливает альтернативную прошивку, а после перезагрузки цепочку нужно запускать заново. На версию 14.00 заявленная поддержка не распространяется.

Стабильность тоже без магии: автор предупреждает, что браузерный этап может потребовать нескольких попыток, а эксплуатация ядра закончиться зависанием или аварийным сбоем консоли. Возможны потеря данных и блокировка аккаунта.

Исходники открыты, а сам разработчик позиционирует Relapse как инструмент для исследований на собственных устройствах, а не как приглашение к пиратству.

RSS: Новости на портале Anti-Malware.ru