



RCE-брешь в WordPress 5.0.0 не могут пропатчить более шести лет

RCE-брешь в WordPress 5.0.0 не могут пропатчить более шести лет

RCE-брешь в WordPress 5.0.0 не могут пропатчить более шести лет

Эксперты в области безопасности сообщают о проблеме безопасности в движке WordPress. Обнаруженная уязвимость получила статус критической, поскольку позволяет удаленно выполнить код (RCE-брешь). Баг оставался незамеченным на протяжении шести лет, он затрагивает версии WordPress до 5.0.3.

Выявила уязвимость команда RIPS Technologies, чьи специалисты предупреждают: атакующие могут выполнить PHP-код на сервере жертвы. Однако для этого злоумышленникам понадобится аккаунт с правами «author» или выше.

В сущности, данная проблема безопасности представляет собой связку из уязвимостей Path Traversal и Local File Inclusion. Вместе они могут привести к удаленному выполнению кода в ядре WordPress, что позволит получить полный контроль над атакуемым сайтом.

Несмотря на то, что эксперты сразу же уведомили разработчиков, для бреши до сих пор не был выпущен соответствующий патч.

«Мы отправили команде WordPress все необходимые детали, касающиеся RCE-уязвимости. Но в настоящее время она все еще актуальна, так как обновления не были выпущены», — пишут специалисты в своем отчете.

Согласно информации на официальном сайте проекта WordPress, 33% сайтов используют уязвимую версию движка.

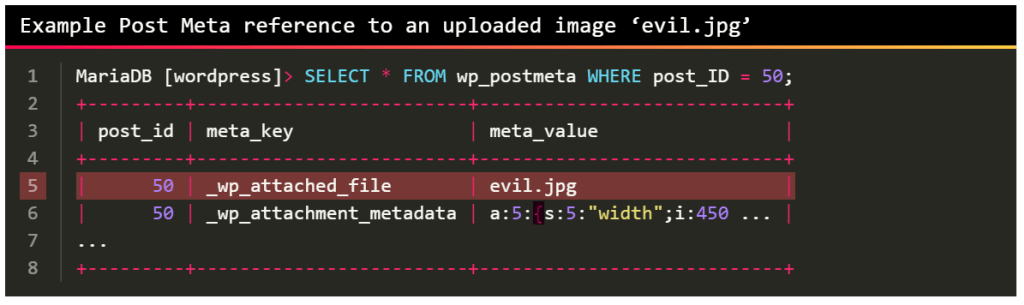
Сама атака с использованием этой дыры полагается на систему управления изображениями, а именно на тот способ, которым эта система обрабатывает Post Meta.

Эксперты опубликовали видео, на котором показан процесс эксплуатации этой проблемы:

Подпишитесь на новости

В России заблокируют 26 тыс. мобильных номеров, оформленных сверх лимита

Российские операторы отключат около 26 тысяч мобильных номеров, зарегистрированных сверх разрешённого количества. Они числятся примерно за тысячей абонентов. Запас симок на все случаи жизни постепенно заканчивается, по крайней мере в операторских базах.

Данные заместителя главы Роскомнадзора Олега Терлякова с форума «Спектр-2026» приводят «Ведомости».

С начала года к середине октября количество номеров сверх лимита сократилось на 1,95 млн. По подсчётам издания, перелимит уменьшился в 76 раз.

Для граждан России действует ограничение в 20 сим-карт суммарно у всех операторов. Для иностранцев вдвое меньше — десять. Превышение становится основанием для блокировки.

Ограничения направлены против нелегального оборота номеров и телефонного мошенничества. Сим-карты могут оформлять на подставных лиц или граждан, которые вообще не знают о своём внезапном телеком-хозяйстве.

При этом сокращение перелимита на 1,95 млн номеров не означает, что все эти симки принадлежали мошенникам или были принудительно отключены. Статистика показывает, сколько номеров перестало числиться сверх установленного потолка.

RSS: Новости на портале Anti-Malware.ru