



RCE-брешь в WordPress 5.0.0 не могут пропатчить более шести лет

RCE-брешь в WordPress 5.0.0 не могут пропатчить более шести лет

RCE-брешь в WordPress 5.0.0 не могут пропатчить более шести лет

Эксперты в области безопасности сообщают о проблеме безопасности в движке WordPress. Обнаруженная уязвимость получила статус критической, поскольку позволяет удаленно выполнить код (RCE-брешь). Баг оставался незамеченным на протяжении шести лет, он затрагивает версии WordPress до 5.0.3.

Выявила уязвимость команда RIPS Technologies, чьи специалисты предупреждают: атакующие могут выполнить PHP-код на сервере жертвы. Однако для этого злоумышленникам понадобится аккаунт с правами «author» или выше.

В сущности, данная проблема безопасности представляет собой связку из уязвимостей Path Traversal и Local File Inclusion. Вместе они могут привести к удаленному выполнению кода в ядре WordPress, что позволит получить полный контроль над атакуемым сайтом.

Несмотря на то, что эксперты сразу же уведомили разработчиков, для бреши до сих пор не был выпущен соответствующий патч.

«Мы отправили команде WordPress все необходимые детали, касающиеся RCE-уязвимости. Но в настоящее время она все еще актуальна, так как обновления не были выпущены», — пишут специалисты в своем отчете.

Согласно информации на официальном сайте проекта WordPress, 33% сайтов используют уязвимую версию движка.

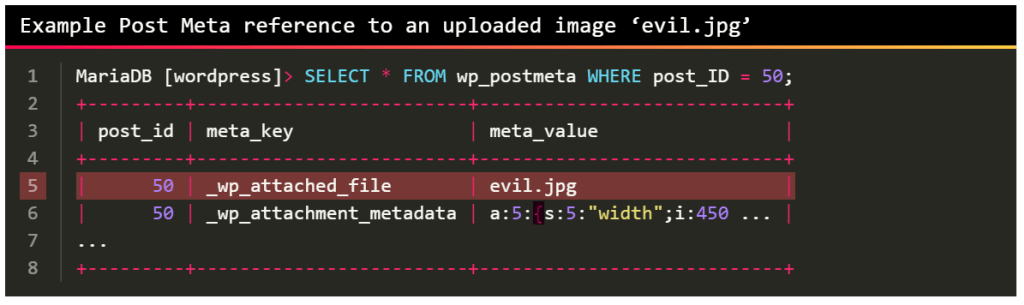
Сама атака с использованием этой дыры полагается на систему управления изображениями, а именно на тот способ, которым эта система обрабатывает Post Meta.

Эксперты опубликовали видео, на котором показан процесс эксплуатации этой проблемы:

Подпишитесь на новости

Минпромторг предложил включить роутеры и базовые станции в техсбор

Базовые станции, маршрутизаторы и коммутационное оборудование могут попасть под технологический сбор. Минпромторг конкретизировал перечень техники, за которую производителям и импортёрам придётся перечислять дополнительный платёж в бюджет.

Детали проекта постановления правительства раскрыли «Ведомости». В перечне также указана аппаратура для приёма, преобразования, передачи или восстановления данных.

Распространить техсбор на телекомоборудование собираются после эксперимента по маркировке. Сам механизм — обязательный неналоговый платёж, который касается производителей и импортёров электроники, компонентов и продукции с их содержанием.

Размер сбора предлагают привязать к подтверждению происхождения товара. Если электроника промаркирована и зарегистрирована в «Честном знаке», базовую ставку уменьшают на 33%. В противном случае — увеличивают на 33%.

А вот саму базовую ставку для телекомоборудования власти пока не раскрыли. Поэтому посчитать, во сколько обойдётся новая нагрузка, ещё нельзя.

Месяц назад Минпромторг предложил ставки технологического сбора: смартфон — 250 рублей, ноутбук — 500.

RSS: Новости на портале Anti-Malware.ru