



RCE-брешь в WordPress 5.0.0 не могут пропатчить более шести лет

RCE-брешь в WordPress 5.0.0 не могут пропатчить более шести лет

RCE-брешь в WordPress 5.0.0 не могут пропатчить более шести лет

Эксперты в области безопасности сообщают о проблеме безопасности в движке WordPress. Обнаруженная уязвимость получила статус критической, поскольку позволяет удаленно выполнить код (RCE-брешь). Баг оставался незамеченным на протяжении шести лет, он затрагивает версии WordPress до 5.0.3.

Выявила уязвимость команда RIPS Technologies, чьи специалисты предупреждают: атакующие могут выполнить PHP-код на сервере жертвы. Однако для этого злоумышленникам понадобится аккаунт с правами «author» или выше.

В сущности, данная проблема безопасности представляет собой связку из уязвимостей Path Traversal и Local File Inclusion. Вместе они могут привести к удаленному выполнению кода в ядре WordPress, что позволит получить полный контроль над атакуемым сайтом.

Несмотря на то, что эксперты сразу же уведомили разработчиков, для бреши до сих пор не был выпущен соответствующий патч.

«Мы отправили команде WordPress все необходимые детали, касающиеся RCE-уязвимости. Но в настоящее время она все еще актуальна, так как обновления не были выпущены», — пишут специалисты в своем отчете.

Согласно информации на официальном сайте проекта WordPress, 33% сайтов используют уязвимую версию движка.

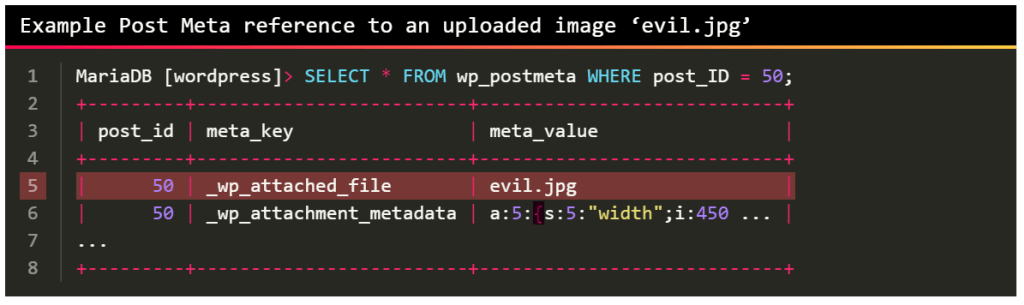
Сама атака с использованием этой дыры полагается на систему управления изображениями, а именно на тот способ, которым эта система обрабатывает Post Meta.

Эксперты опубликовали видео, на котором показан процесс эксплуатации этой проблемы:

Подпишитесь на новости

Депутаты хотят утроить максимальный срок за онлайн-призывы к беспорядкам

Депутаты предложили ужесточить наказание за призывы к массовым беспорядкам: максимальный срок может вырасти с двух до четырёх лет. А если использовать интернет или СМИ — до шести. Для онлайн-публикаций хотят прописать отдельную часть статьи УК.

Соответствующий законопроект внесён в Госдуму группой депутатов во главе с председателем комитета по безопасности Василием Пискаревым.

Как сообщает «КоммерсантЪ», поправки затрагивают также ответственность за террористическую пропаганду и насилие против представителей власти.

Новая норма касается призывов к беспорядкам, участию в них и насилию над гражданами. По оценке опрошенного изданием юриста, интернет-вариант такого преступления перейдёт в категорию тяжких. Вместе с наказанием изменятся и сроки давности: вместо нынешних двух лет — десять.

За публичные призывы, оправдание или пропаганду терроризма через интернет и СМИ предлагают увеличить дополнительный запрет занимать определённые должности или заниматься определённой деятельностью — с пяти до шести лет.

Максимальный штраф за насилие против представителя власти по части 1 статьи 318 УК хотят поднять с 200 тысяч до 500 тысяч рублей.

RSS: Новости на портале Anti-Malware.ru