



RCE-брешь в WordPress 5.0.0 не могут пропатчить более шести лет

RCE-брешь в WordPress 5.0.0 не могут пропатчить более шести лет

RCE-брешь в WordPress 5.0.0 не могут пропатчить более шести лет

Эксперты в области безопасности сообщают о проблеме безопасности в движке WordPress. Обнаруженная уязвимость получила статус критической, поскольку позволяет удаленно выполнить код (RCE-брешь). Баг оставался незамеченным на протяжении шести лет, он затрагивает версии WordPress до 5.0.3.

Выявила уязвимость команда RIPS Technologies, чьи специалисты предупреждают: атакующие могут выполнить PHP-код на сервере жертвы. Однако для этого злоумышленникам понадобится аккаунт с правами «author» или выше.

В сущности, данная проблема безопасности представляет собой связку из уязвимостей Path Traversal и Local File Inclusion. Вместе они могут привести к удаленному выполнению кода в ядре WordPress, что позволит получить полный контроль над атакуемым сайтом.

Несмотря на то, что эксперты сразу же уведомили разработчиков, для бреши до сих пор не был выпущен соответствующий патч.

«Мы отправили команде WordPress все необходимые детали, касающиеся RCE-уязвимости. Но в настоящее время она все еще актуальна, так как обновления не были выпущены», — пишут специалисты в своем отчете.

Согласно информации на официальном сайте проекта WordPress, 33% сайтов используют уязвимую версию движка.

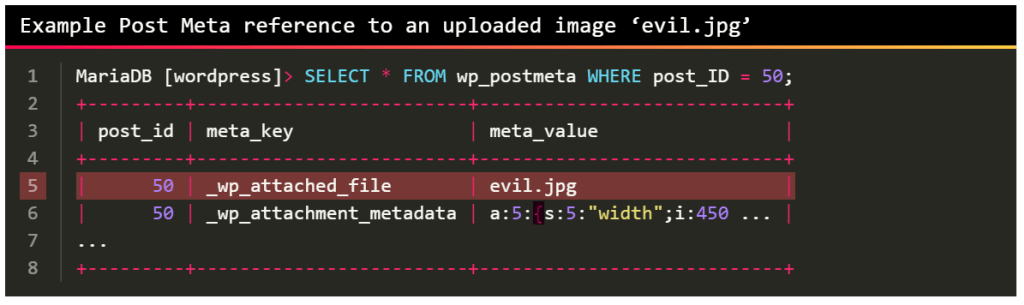
Сама атака с использованием этой дыры полагается на систему управления изображениями, а именно на тот способ, которым эта система обрабатывает Post Meta.

Эксперты опубликовали видео, на котором показан процесс эксплуатации этой проблемы:

Подпишитесь на новости

Взлом без клика: раскрыта доставка шпионского софта через рекламу

Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.

Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.

Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.


Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.

При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.

RSS: Новости на портале Anti-Malware.ru