



Обнаружен вредоносный EXE-файл, способный заразить систему macOS

Обнаружен вредоносный EXE-файл, способный заразить систему macOS

Обнаружен вредоносный EXE-файл, способный заразить систему macOS

Специалисты компании Trend Micro предупреждают, что вредоносный exe-файл может заразить пользователей операционной системы macOS, обойдя все системы защиты. Утверждение кажется абсурдным, учитывая, что расширение EXE используется в системах Windows, однако эксперты подробно объяснили схему этой атаки.

Исследователи наткнулись на несколько образцов вредоносных файлов .dmg, которые используются в системе macOS. Они были замаскированы под установочные файлы различных популярных программ и распространялись на торрент-сайтах.

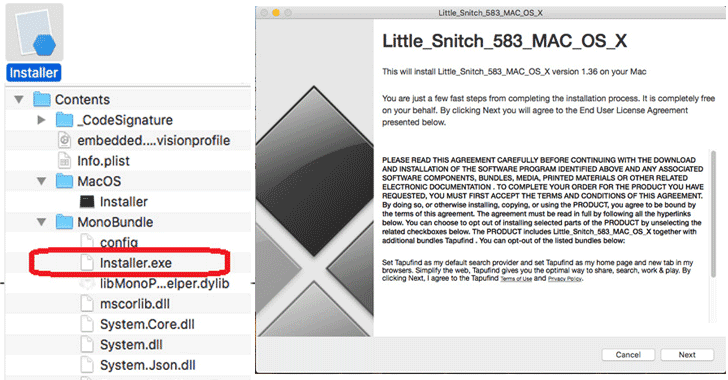
Что самое интересное — эти семплы включали приложение EXE, скомпилированное при помощи фреймворка Mono, который делает файлы такого формата совместимым с macOS.

Mono представляет собой имплементацию Microsoft .NET Framework с открытым исходным кодом, которая позволяет разработчикам создавать кроссплатформенные программы.

Обычно файлы формата EXE при попытке запуска в системе macOS выдают ошибку. Еще немаловажен тот факт, что защитные функции вроде Gatekeeper не сканируют файлы .exe на наличие вредоносного кода.

Фейковый установщик, обнаруженный экспертами, замаскирован под инсталляционный файл от фаервола Little Snitch:

В процессе установки зловред предлагает пользователю установить набор адваре, некоторые из которых замаскированы под Adobe Flash Media Player и Little Snitch. Экспертам не удалось выделить какой-либо специфический паттерн этих атак.

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru