



Менеджеры отдела снабжения чаще других становятся причиной ИБ-инцидентов

Менеджеры отдела снабжения чаще других становятся причиной ИБ-инцидентов

Менеджеры отдела снабжения чаще других становятся причиной ИБ-инцидентов

Аналитики «СёрчИнформ» провели анонимный опрос российских компаний с целью оценить уровень информационной защиты и подход к вопросам ИБ. В исследовании приняли участие 1024 человека: начальники и сотрудники ИБ-подразделений, эксперты отрасли и руководители организаций из коммерческой (74%), государственной (23,5%) и некоммерческой сфер (3,5%). Исследование затронуло IT, нефтегазовый сектор, промышленность и транспорт, кредитно-финансовую сферу, ритейл, здравоохранение и другие отрасли.

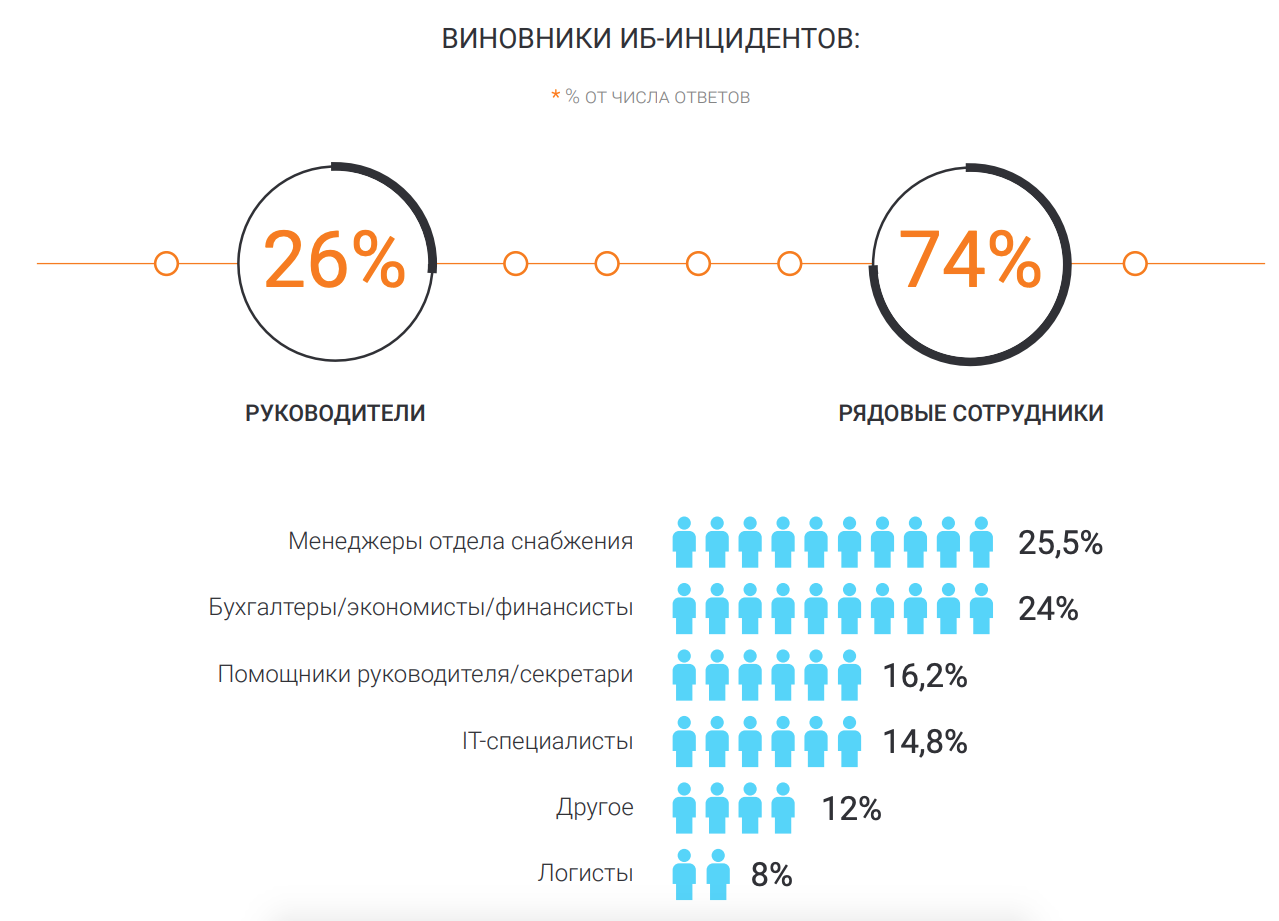
Один из наиболее интересных моментов исследования касается виновников киберинцидентов. Рядовые сотрудники значительно чаще руководителей являются причиной различных ИБ-инцидентов.

Большая часть вины лежит на менеджерах отдела снабжения, второе место держат бухгалтеры, экономисты и финансисты. Далее идут помощники руководителей и секретари, а за ними ИТ-специалисты.

15% российских компаний отметили рост числа внутренних инцидентов. 59% компаний сообщили, что число внутренних инцидентов не изменилось. 26% компаний не смогли ответить на вопрос об изменении числа инцидентов.

«Исследование показывает явное повышение осведомленности бизнеса об ИБ-угрозах. С этой точки зрения неважно, увеличилось или уменьшилось количество ИБ-инцидентов (а оно год от года растет). Важно, что их стали чаще выявлять, это однозначно положительный тренд», — комментирует Алексей Парфентьев, руководитель отдела аналитики «СёрчИнформ».

81% российских компаний подписывают с сотрудниками соглашение о неразглашении конфиденциальных данных.

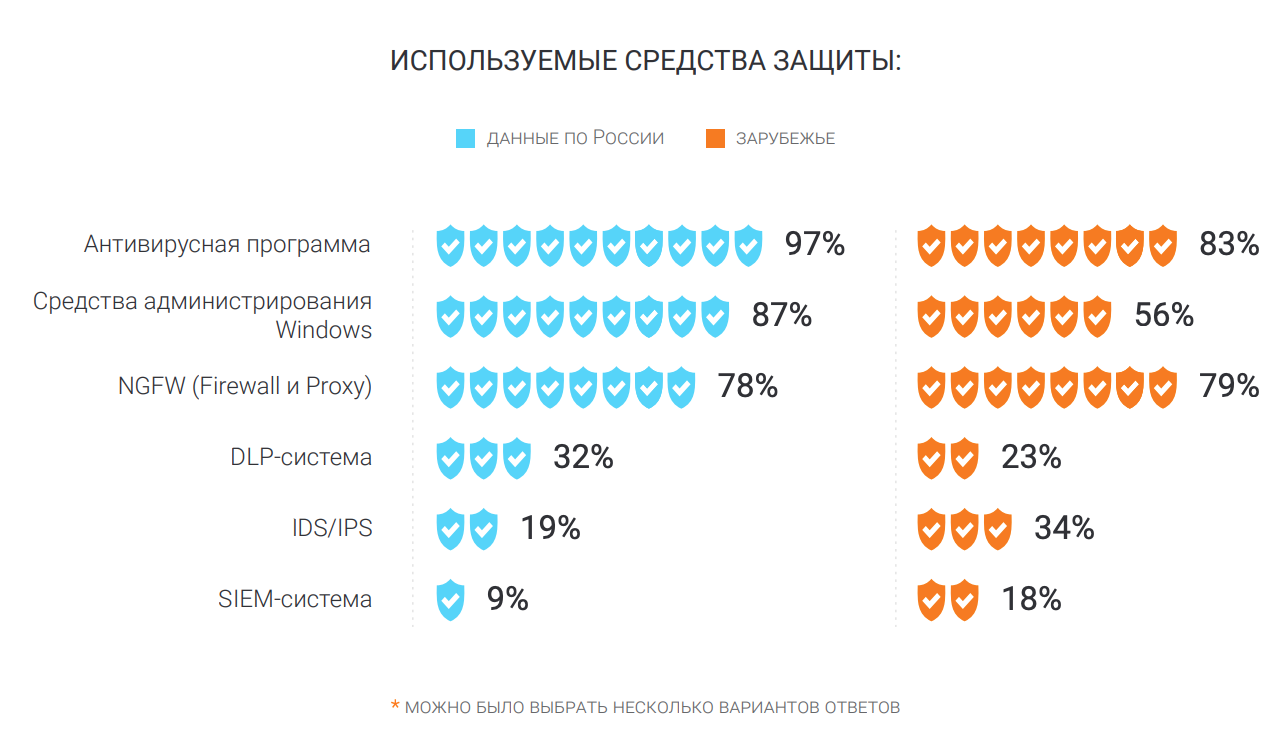
Среди используемых средств защиты чаще всего предприятия используют антивирусную программу (97%), затем средства администрирования Windows (87%), далее NGFW (Firewall и Proxy) (78%).

После этого идут такие средства, как DLP-система (32%), IDS/IPS (19%) и SIEM-система (9%).

С полным исследованием можно ознакомиться по ссылке (PDF).

Подпишитесь на новости

Регистрация на SOC Forum 2026: в центре программы – ИИ и кибербезопасность

ИИ обещает экономить деньги, ускорять работу и помогать защитникам. А потом получает доступ к корпоративным данным — и вопросов становится ещё больше. На SOC Forum 2026 разберут, как извлечь из технологии пользу, контролировать её действия и отвечать за ошибки. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Регистрация на SOC Forum уже открыта. Это центральное мероприятие Российской недели кибербезопасности, организатором которой выступает ГК «Солар». Компания также является соорганизатором форума.

Первый день посвятят бизнесу и регулированию. В фокусе — экономический эффект внедрения ИИ, контроль над данными и решениями, ответственность за ошибки и новые риски. Разговор о том, сколько пользы приносит технология, обещает быть интереснее очередной презентации с нейросетевыми картинками.

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

На второй день программа переключится на техническую практику: обнаружение и расследование атак, развитие защитной инфраструктуры, применение ИИ атакующими и защитниками. Для этого предусмотрены треки «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC-практикум».

Анонс программы опубликован на сайте форума и будет дополняться. Можно заранее выбрать, где разбираться с бизнес-эффектом, а где — с тем, что делать, когда ИИ уже оказался по другую сторону защиты.

RSS: Новости на портале Anti-Malware.ru