



Владелец крупного паблика подает в суд на ВКонтакте за выдачу данных МВД

Владелец крупного паблика подает в суд на ВКонтакте за выдачу данных МВД

Владелец крупного паблика подает в суд на ВКонтакте за выдачу данных МВД

У владельцев одного из крупных пабликов во «ВКонтакте» имеются претензии к социальной сети, которые они готовы оформить юридически. Речь идет о сообществе «Омбудсмен полиции», аудитория которого превышает более 225 000 подписчиков — администратор паблика готов подать в суд на «ВКонтакте» за передачу своих персональных данных МВД.

Как сообщил глава Международной правозащитной группы «Агора» Павел Чиков, юрист которой будет представлять интересы администратора паблика Владимира Воронцова в суде, изначально конфликт возник между сотрудниками полиции и владельцами «Омбудсмена полиции».

Правоохранители обвинили Воронцова в незаконной публикации их фотографий. Именно это стало причиной того, что позднее полицейские сделали во «ВКонтакте» запрос с требованием предоставить номера телефонов, логины, IP-адреса и прочие персональные данные истца.

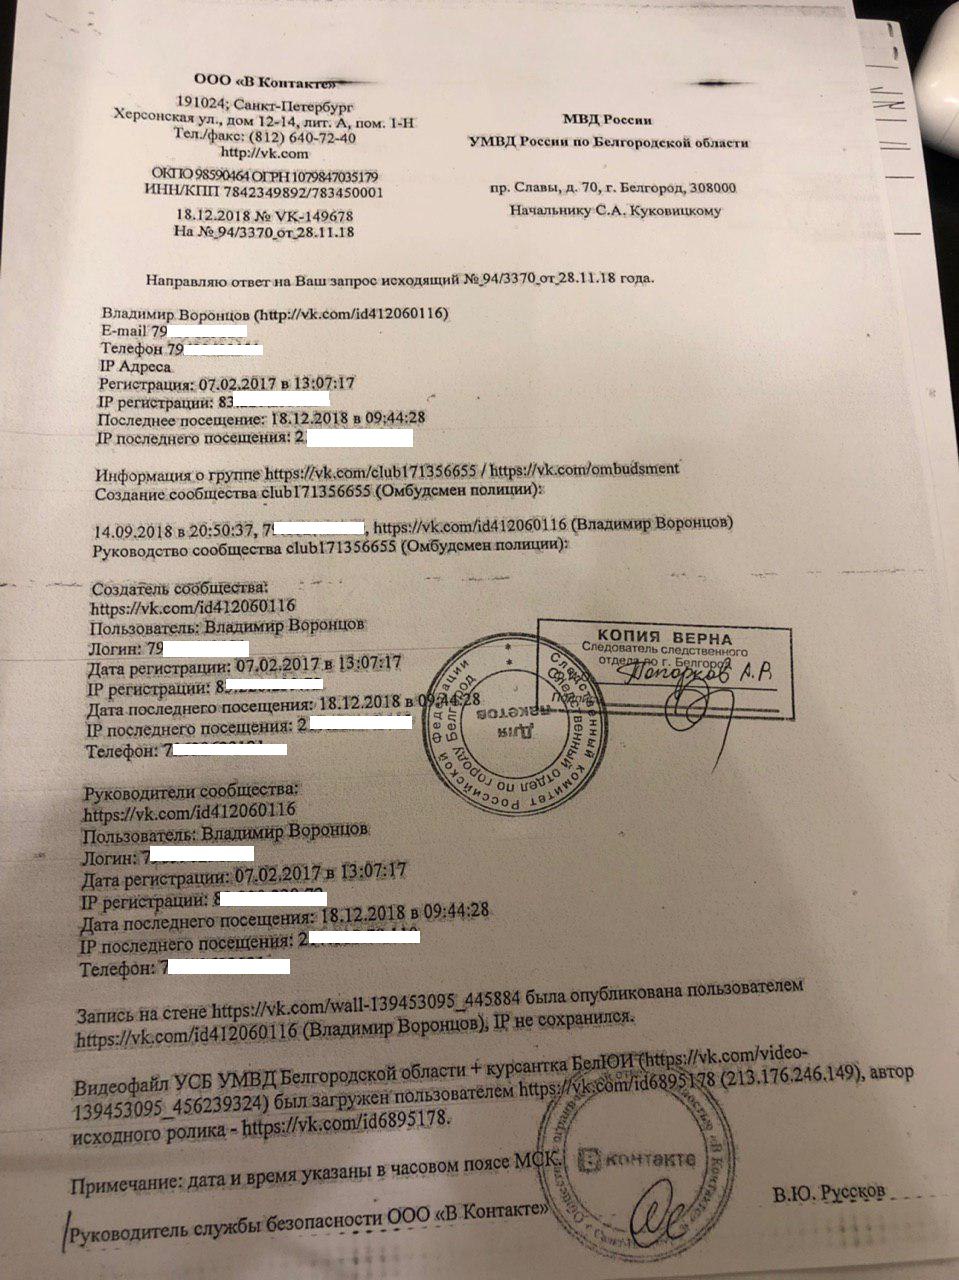
Представители крупнейшей российской социальной сети не стали отказывать, предоставив правоохранителям всю запрошенную информацию. В своем канале Чиков опубликовал официальный ответ от «ВКонтакте», который содержал все перечисленные данные:

Теперь участников конфликта ждет уникальный судебный процесс, который, возможно, станет показательным, определив ход дальнейших разбирательств по похожим запросам.

Стоит отметить, что это не первый иск подобного рода — в октябре социальная сеть «ВКонтакте» столкнулась с исковым заявлением из-за выдачи правоохранительным органам персональных данных пользователей. Иск был зарегистрирован Смольнинским районным судом Санкт-Петербурга, подали его представители штаба Алексея Навального.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru