



Владелец крупного паблика подает в суд на ВКонтакте за выдачу данных МВД

Владелец крупного паблика подает в суд на ВКонтакте за выдачу данных МВД

Владелец крупного паблика подает в суд на ВКонтакте за выдачу данных МВД

У владельцев одного из крупных пабликов во «ВКонтакте» имеются претензии к социальной сети, которые они готовы оформить юридически. Речь идет о сообществе «Омбудсмен полиции», аудитория которого превышает более 225 000 подписчиков — администратор паблика готов подать в суд на «ВКонтакте» за передачу своих персональных данных МВД.

Как сообщил глава Международной правозащитной группы «Агора» Павел Чиков, юрист которой будет представлять интересы администратора паблика Владимира Воронцова в суде, изначально конфликт возник между сотрудниками полиции и владельцами «Омбудсмена полиции».

Правоохранители обвинили Воронцова в незаконной публикации их фотографий. Именно это стало причиной того, что позднее полицейские сделали во «ВКонтакте» запрос с требованием предоставить номера телефонов, логины, IP-адреса и прочие персональные данные истца.

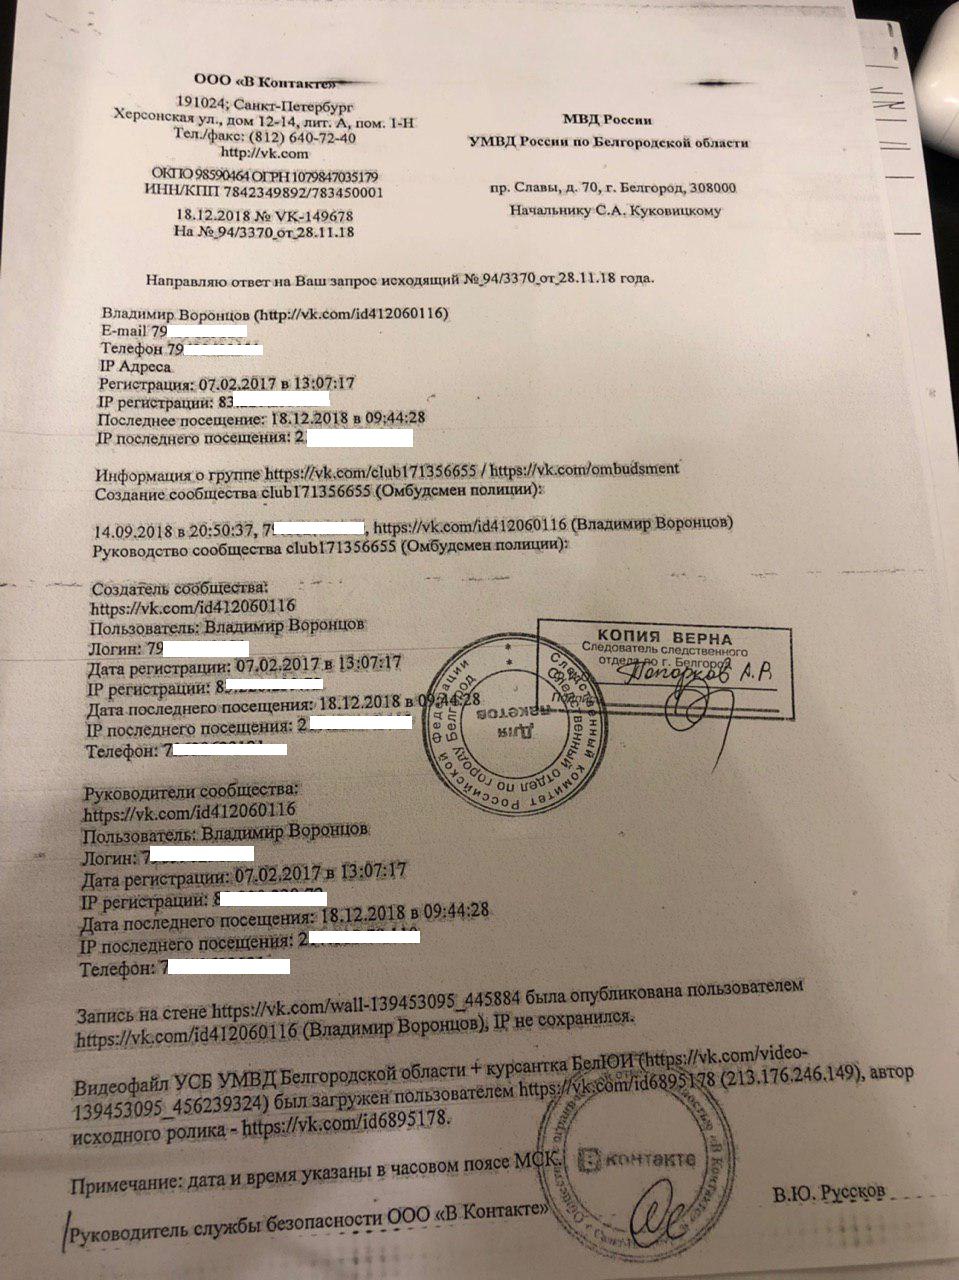
Представители крупнейшей российской социальной сети не стали отказывать, предоставив правоохранителям всю запрошенную информацию. В своем канале Чиков опубликовал официальный ответ от «ВКонтакте», который содержал все перечисленные данные:

Теперь участников конфликта ждет уникальный судебный процесс, который, возможно, станет показательным, определив ход дальнейших разбирательств по похожим запросам.

Стоит отметить, что это не первый иск подобного рода — в октябре социальная сеть «ВКонтакте» столкнулась с исковым заявлением из-за выдачи правоохранительным органам персональных данных пользователей. Иск был зарегистрирован Смольнинским районным судом Санкт-Петербурга, подали его представители штаба Алексея Навального.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru