



Владелец крупного паблика подает в суд на ВКонтакте за выдачу данных МВД

Владелец крупного паблика подает в суд на ВКонтакте за выдачу данных МВД

Владелец крупного паблика подает в суд на ВКонтакте за выдачу данных МВД

У владельцев одного из крупных пабликов во «ВКонтакте» имеются претензии к социальной сети, которые они готовы оформить юридически. Речь идет о сообществе «Омбудсмен полиции», аудитория которого превышает более 225 000 подписчиков — администратор паблика готов подать в суд на «ВКонтакте» за передачу своих персональных данных МВД.

Как сообщил глава Международной правозащитной группы «Агора» Павел Чиков, юрист которой будет представлять интересы администратора паблика Владимира Воронцова в суде, изначально конфликт возник между сотрудниками полиции и владельцами «Омбудсмена полиции».

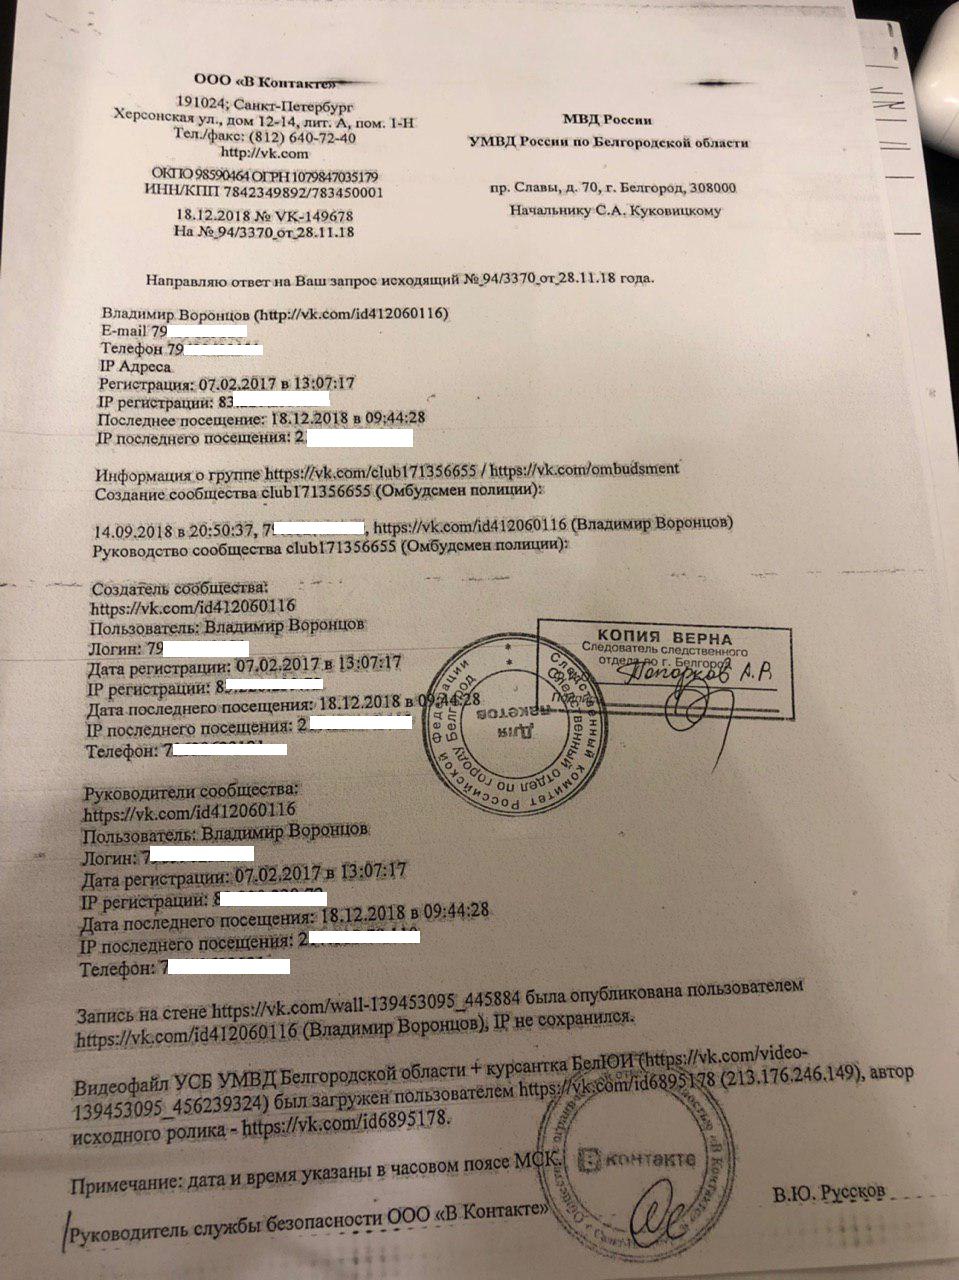
Правоохранители обвинили Воронцова в незаконной публикации их фотографий. Именно это стало причиной того, что позднее полицейские сделали во «ВКонтакте» запрос с требованием предоставить номера телефонов, логины, IP-адреса и прочие персональные данные истца.

Представители крупнейшей российской социальной сети не стали отказывать, предоставив правоохранителям всю запрошенную информацию. В своем канале Чиков опубликовал официальный ответ от «ВКонтакте», который содержал все перечисленные данные:

Теперь участников конфликта ждет уникальный судебный процесс, который, возможно, станет показательным, определив ход дальнейших разбирательств по похожим запросам.

Стоит отметить, что это не первый иск подобного рода — в октябре социальная сеть «ВКонтакте» столкнулась с исковым заявлением из-за выдачи правоохранительным органам персональных данных пользователей. Иск был зарегистрирован Смольнинским районным судом Санкт-Петербурга, подали его представители штаба Алексея Навального.

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru