



Владелец крупного паблика подает в суд на ВКонтакте за выдачу данных МВД

Владелец крупного паблика подает в суд на ВКонтакте за выдачу данных МВД

Владелец крупного паблика подает в суд на ВКонтакте за выдачу данных МВД

У владельцев одного из крупных пабликов во «ВКонтакте» имеются претензии к социальной сети, которые они готовы оформить юридически. Речь идет о сообществе «Омбудсмен полиции», аудитория которого превышает более 225 000 подписчиков — администратор паблика готов подать в суд на «ВКонтакте» за передачу своих персональных данных МВД.

Как сообщил глава Международной правозащитной группы «Агора» Павел Чиков, юрист которой будет представлять интересы администратора паблика Владимира Воронцова в суде, изначально конфликт возник между сотрудниками полиции и владельцами «Омбудсмена полиции».

Правоохранители обвинили Воронцова в незаконной публикации их фотографий. Именно это стало причиной того, что позднее полицейские сделали во «ВКонтакте» запрос с требованием предоставить номера телефонов, логины, IP-адреса и прочие персональные данные истца.

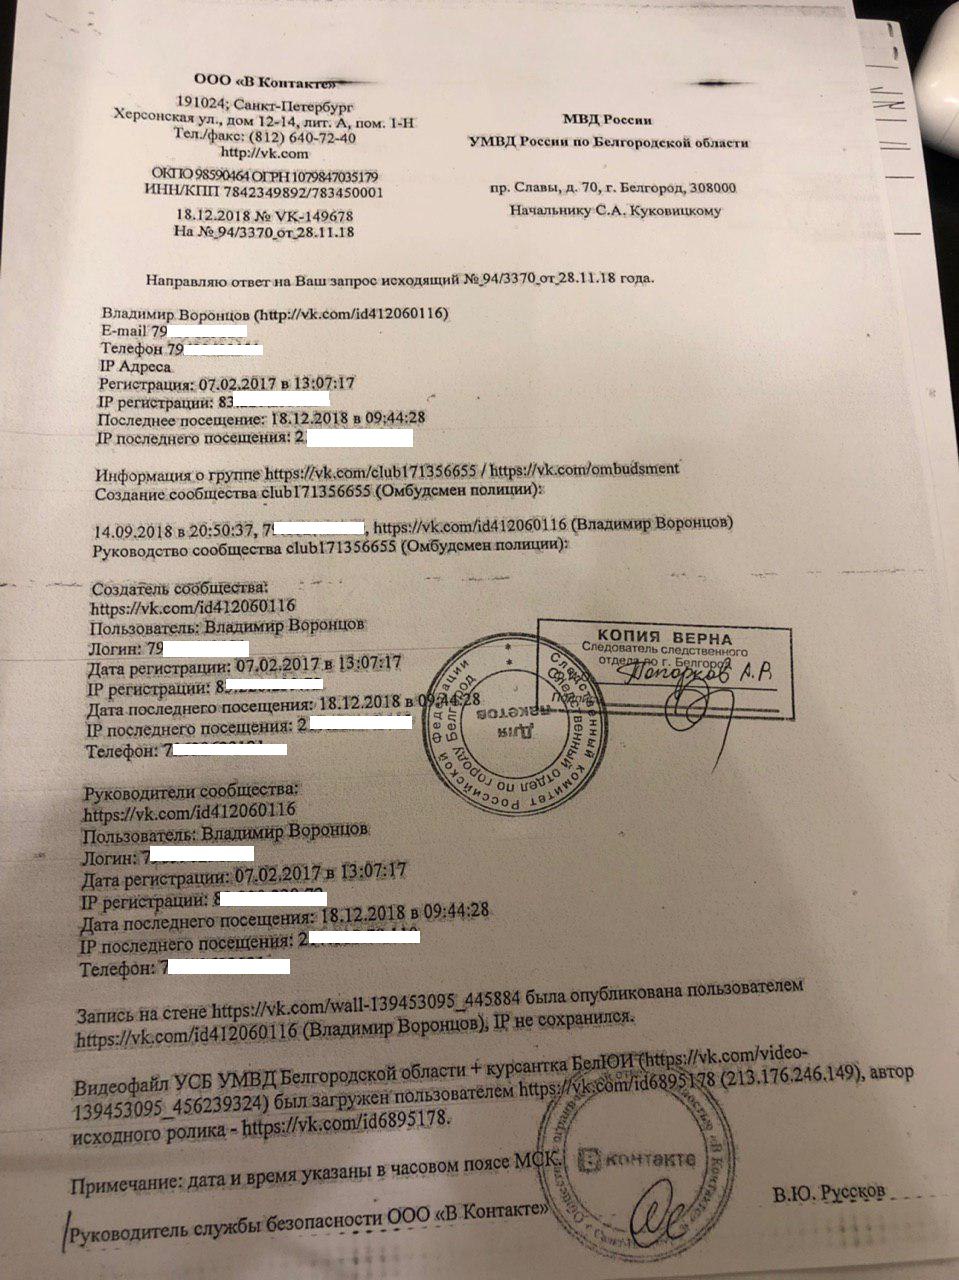
Представители крупнейшей российской социальной сети не стали отказывать, предоставив правоохранителям всю запрошенную информацию. В своем канале Чиков опубликовал официальный ответ от «ВКонтакте», который содержал все перечисленные данные:

Теперь участников конфликта ждет уникальный судебный процесс, который, возможно, станет показательным, определив ход дальнейших разбирательств по похожим запросам.

Стоит отметить, что это не первый иск подобного рода — в октябре социальная сеть «ВКонтакте» столкнулась с исковым заявлением из-за выдачи правоохранительным органам персональных данных пользователей. Иск был зарегистрирован Смольнинским районным судом Санкт-Петербурга, подали его представители штаба Алексея Навального.

Подпишитесь на новости

Новые критические патчи PHP выйдут 19 ноября: что стоит проверить заранее

Команда PHP анонсировала новые патчи для всех поддерживаемых версий интерпретатора. Выпуск запланирован на 19 ноября, с 17:00 до 17:30 мск. Среди закрытых уязвимостей есть критические, однако для их эксплуатации требуются нестандартные настройки или необычное окружение.

Об этом разработчики сообщили в официальном уведомлении PHP. Номера исправленных версий и технические подробности опубликуют вместе с релизами.

В Aikido ожидают, что обновления закроют CVE-2026-115560 — уязвимость, допускающую удалённое выполнение кода через механизм отслеживания загрузки файлов. О ней команда PHP предупредила 23 октября, вскоре после экстренного исправления двух ошибок PHP2Shell.

Для эксплуатации CVE-2026-115560 необходимо специфическое сочетание настроек: сервер использует формат сессий php_binary или php_serialize, а приложение переключает его на php перед вызовом session_start(). При этом отслеживание загрузки файлов должно оставаться включённым.

До исправления разработчики рекомендуют для затронутых конфигураций установить session.upload_progress.enabled=0 на уровне сервера и перезапустить все рабочие процессы PHP. Изменять параметр внутри приложения недостаточно: обработка загрузки начинается до выполнения его кода.

Приложения, которые не меняют формат сессий во время работы, могут оставить эту функцию включённой. Если её отключили ещё в октябре, команда PHP рекомендует пока сохранить ограничение.

RSS: Новости на портале Anti-Malware.ru