



Эксперт Google предупреждает об атаках на пользователей iPhone

Эксперт Google предупреждает об атаках на пользователей iPhone

Эксперт Google предупреждает об атаках на пользователей iPhone

Один из ведущих экспертов Google в области безопасности предупреждает об использовании киберпреступниками двух 0-day уязвимостей iOS в реальных атаках. Атаки были зафиксированы до того, как Apple выпустила iOS 12.1.4. Пользователям iPhone рекомендуют установить вышедший вчера патч.

О проблеме безопасности сообщил руководитель команды в проекте Project Zero Бен Хоукис. Эксперт, однако, не уточнил, какие обстоятельства требуются для успешной эксплуатации этих уязвимостей.

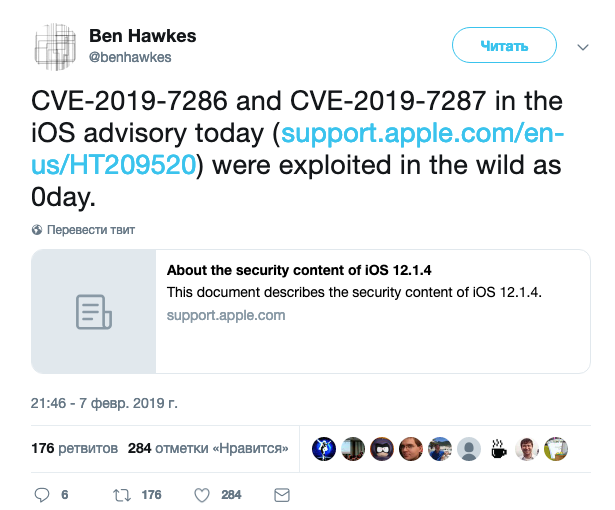
Бреши получили идентификаторы CVE-2019-7286 и CVE-2019-7287. Об их эксплуатации в реальных атаках Хоукис сообщил в Twitter:

«Упомянутые в заметках о релизе патча для iOS уязвимости CVE-2019-7286 и CVE-2019-7287 используются злоумышленниками в реальных атаках».

На данный момент непонятно, для чего именно используются эти две бреши — для атак по всему миру, не имеющих конкретной цели, или же для скоординированной кибершпионской кампании.

Как пишет Apple, CVE-2019-7286 затрагивает фреймворк Foundation — один из ключевых компонентов операционной системы iOS. Вторая — CVE-2019-72867 — затрагивает I/O Kit. Злоумышленник может воспользоваться вредоносным приложением и выполнить код с привилегиями ядра.

На данный момент ни Google, ни Apple не прокомментировали эти проблемы безопасности.

Подпишитесь на новости

Фото из Яндекс Диска предложили вытаскивать отдельной утилитой

Облако должно избавлять от возни с файлами. Но иногда для возвращения собственного фотоархива приходится искать отдельную программу. Пользователь Хабра verimash представил инструмент для скачивания фотографий и видео из «Яндекс Диска», включая раздел безлимитной автозагрузки, на фоне проблем с доступностью файлов.

Согласно описанию автора, если оригинал фотографии недоступен, программа пытается получить другую доступную версию изображения.

Здесь важное ограничение: уменьшенная копия может спасти сам снимок, но не вернуть исходное качество.

 

С видео сложнее. Утилита пытается загружать доступные фрагменты, однако итоговый файл может оказаться неполным или повреждённым.

 

Исходный код размещён на GitHub. При этом README описывает текущий вариант как прототип и перечисляет непроверенные элементы работы. Поэтому считать его готовым и гарантированным средством восстановления преждевременно.

Автор советует не удалять содержимое облака после выгрузки: доступ к оригиналам может восстановиться. Напомним, причиной недоступности части данных стали атаки на дата-центры Яндекса.

RSS: Новости на портале Anti-Malware.ru