



Эксперт Google предупреждает об атаках на пользователей iPhone

Эксперт Google предупреждает об атаках на пользователей iPhone

Эксперт Google предупреждает об атаках на пользователей iPhone

Один из ведущих экспертов Google в области безопасности предупреждает об использовании киберпреступниками двух 0-day уязвимостей iOS в реальных атаках. Атаки были зафиксированы до того, как Apple выпустила iOS 12.1.4. Пользователям iPhone рекомендуют установить вышедший вчера патч.

О проблеме безопасности сообщил руководитель команды в проекте Project Zero Бен Хоукис. Эксперт, однако, не уточнил, какие обстоятельства требуются для успешной эксплуатации этих уязвимостей.

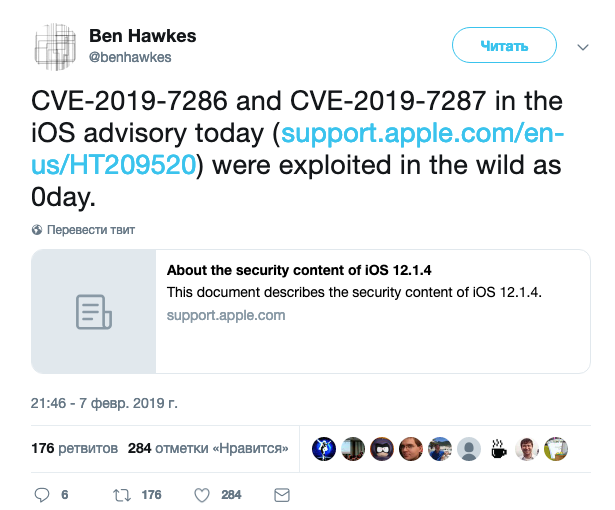
Бреши получили идентификаторы CVE-2019-7286 и CVE-2019-7287. Об их эксплуатации в реальных атаках Хоукис сообщил в Twitter:

«Упомянутые в заметках о релизе патча для iOS уязвимости CVE-2019-7286 и CVE-2019-7287 используются злоумышленниками в реальных атаках».

На данный момент непонятно, для чего именно используются эти две бреши — для атак по всему миру, не имеющих конкретной цели, или же для скоординированной кибершпионской кампании.

Как пишет Apple, CVE-2019-7286 затрагивает фреймворк Foundation — один из ключевых компонентов операционной системы iOS. Вторая — CVE-2019-72867 — затрагивает I/O Kit. Злоумышленник может воспользоваться вредоносным приложением и выполнить код с привилегиями ядра.

На данный момент ни Google, ни Apple не прокомментировали эти проблемы безопасности.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru