



Эксперт Google предупреждает об атаках на пользователей iPhone

Эксперт Google предупреждает об атаках на пользователей iPhone

Эксперт Google предупреждает об атаках на пользователей iPhone

Один из ведущих экспертов Google в области безопасности предупреждает об использовании киберпреступниками двух 0-day уязвимостей iOS в реальных атаках. Атаки были зафиксированы до того, как Apple выпустила iOS 12.1.4. Пользователям iPhone рекомендуют установить вышедший вчера патч.

О проблеме безопасности сообщил руководитель команды в проекте Project Zero Бен Хоукис. Эксперт, однако, не уточнил, какие обстоятельства требуются для успешной эксплуатации этих уязвимостей.

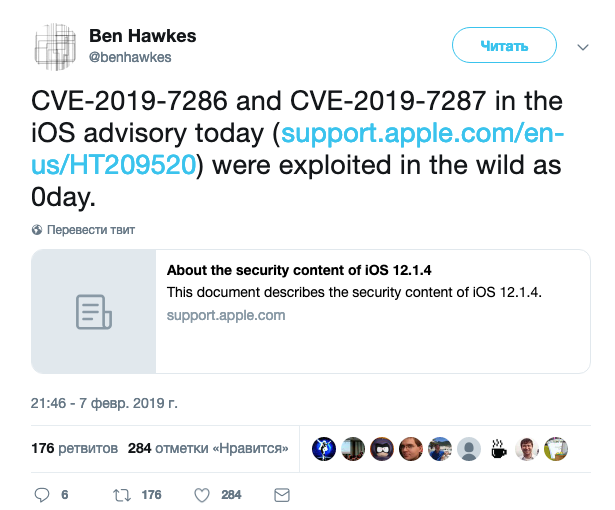
Бреши получили идентификаторы CVE-2019-7286 и CVE-2019-7287. Об их эксплуатации в реальных атаках Хоукис сообщил в Twitter:

«Упомянутые в заметках о релизе патча для iOS уязвимости CVE-2019-7286 и CVE-2019-7287 используются злоумышленниками в реальных атаках».

На данный момент непонятно, для чего именно используются эти две бреши — для атак по всему миру, не имеющих конкретной цели, или же для скоординированной кибершпионской кампании.

Как пишет Apple, CVE-2019-7286 затрагивает фреймворк Foundation — один из ключевых компонентов операционной системы iOS. Вторая — CVE-2019-72867 — затрагивает I/O Kit. Злоумышленник может воспользоваться вредоносным приложением и выполнить код с привилегиями ядра.

На данный момент ни Google, ни Apple не прокомментировали эти проблемы безопасности.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru