



Несколько популярных приложений для iPhone тайком записывают экран

Несколько популярных приложений для iPhone тайком записывают экран

Несколько популярных приложений для iPhone тайком записывают экран

Исследователи обнаружили несколько популярных приложений для iPhone, которые тайком записывают действия на экране смартфона, даже не спрашивая при этом пользователей. Усугубляет ситуацию тот факт, что многие из таких приложений ненароком могут раскрыть конфиденциальную информацию.

Отличились компании Air Canada, Hollister и Expedia, которые разрабатывают приложения, помогающие пользователям путешествовать.

Все дело в том, что разработчики приложений Abercrombie & Fitch, Hotels.com и Singapore Airlines используют технологию «session replay», которую встраивают в свои программы. Именно она позволяет записывать экран устройства.

Обычно такая запись делается в целях анализа поведения пользователя — как именно он пользуется приложением, на что нажимает и прочее. Также этот метод полезен для выявления и устранения различных ошибок, которые возникают в процессе эксплуатации.

Все тщательно снятые скриншоты каждого нажатия отправляются разработчику приложения. По словам авторов таких программ, подобная запись действий пользователя помогает улучшить опыт использования приложений.

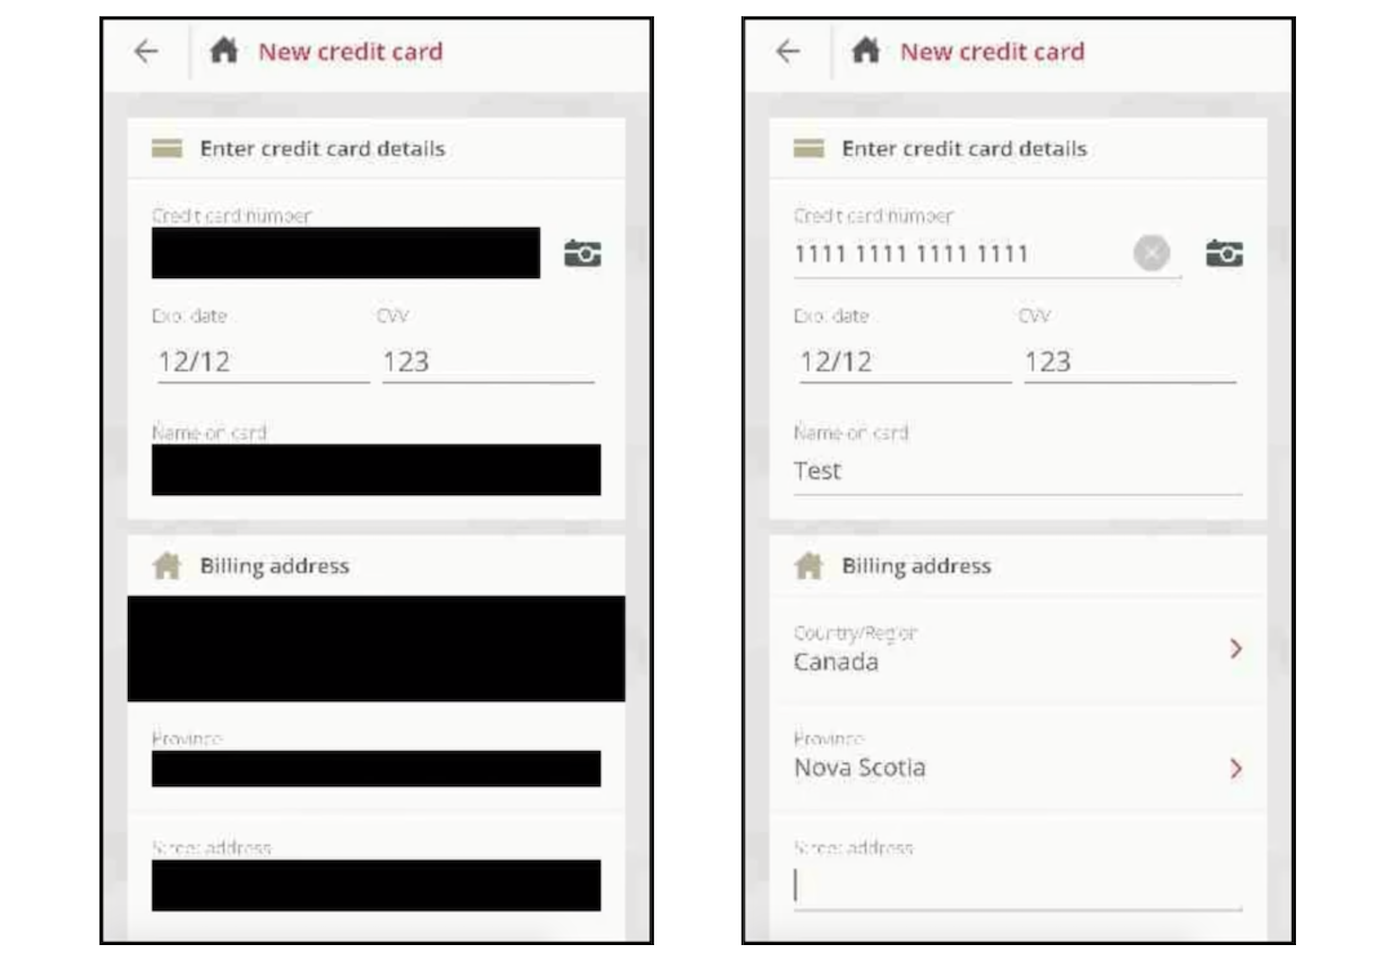
Однако в случае с некоторыми приложениями запись экрана создает дополнительные риски. Эксперты в области безопасности обнаружили, что приложение Air Canada не маскировало должным образом запись экрана.

При отправке таких скриншотов на них можно было обнаружить данные кредитных карт. К слову, буквально несколько недель назад Air Canada призналась, что приложение пострадало от утечки данных — были скомпрометированы 20 000 пользовательских профилей.

Так что пользователям придется соблюдать особую осторожность при работе с такими приложениями. Возможно, лучшим выходом будет вовсе не использовать их.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru