



Пользователей кошелька MyEtherWallet атаковали фишинговыми рассылками

Пользователей кошелька MyEtherWallet атаковали фишинговыми рассылками

Пользователей кошелька MyEtherWallet атаковали фишинговыми рассылками

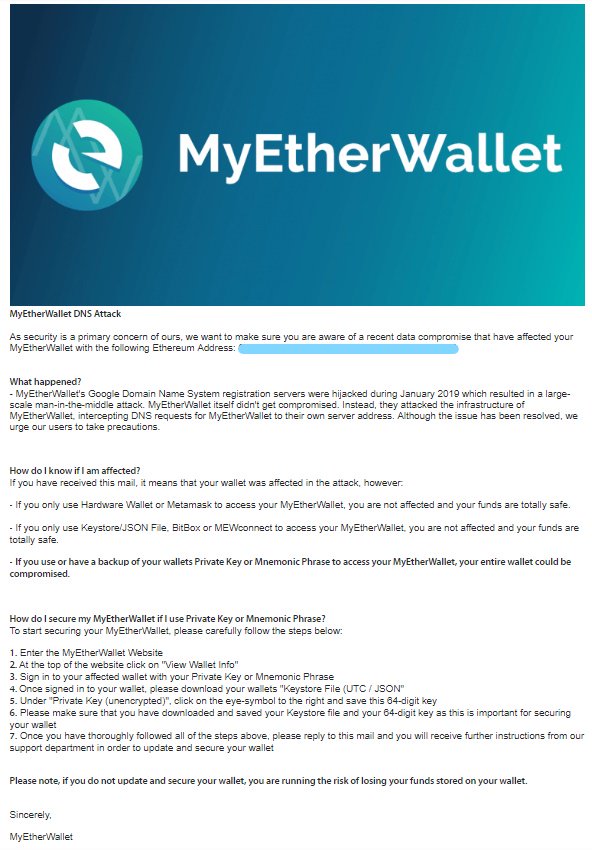
Пользователи криптовалютного кошелька MyEtherWallet подверглись массовым фишинговым рассылкам. В этой вредоносной схеме мошенники призывали пользователей скачать некое обновление безопасности, которое призвано устранить уязвимость в системе Electrum.

О фишинговых атаках 4 февраля сообщили пользователи на площадках Twitter и Reddit. Согласно этим сообщениям, если пользователь попадался на эту схему, злоумышленники устанавливали на его компьютер скомпрометированную версию Electrum.

Это позволяло киберпреступникам получить доступ к средствам жертв.

Вредоносные письма содержали ссылку на GitHub, поэтому пользователи призывают всех быть крайне бдительными и с большим подозрением относиться к такого рода «обновлениям» посредством GitHub.

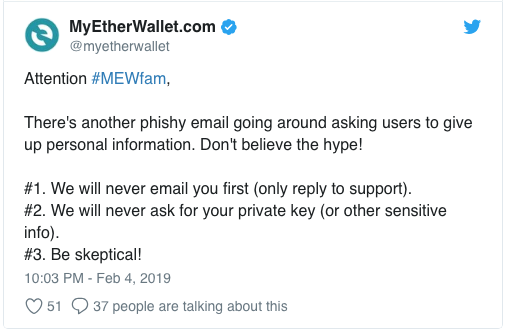
Команда разработчиков MyEtherWallet также отреагировала на сообщения о фишинговых электронных письмах, которые призывают установить фейковые обновления. Представители криптокошелька еще раз напомнили — никогда не предоставляйте персональные данные, так как компания никогда не запрашивает подобную информацию по электронной почте.

Свою позицию представители MyEtherWallet сформулировали в Twitter:

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru