



Миллионы пользователей Android скачали фейковые фильтры для фото

Миллионы пользователей Android скачали фейковые фильтры для фото

Миллионы пользователей Android скачали фейковые фильтры для фото

Миллионы пользователей Android скачали и установили на свои устройства 29 приложений, предназначенных для обработки фотографий различными фильтрами. На деле это оказались фейки, в задачу которых входила демонстрация рекламы, ведущей пользователей на порнографические и фишинговые сайты.

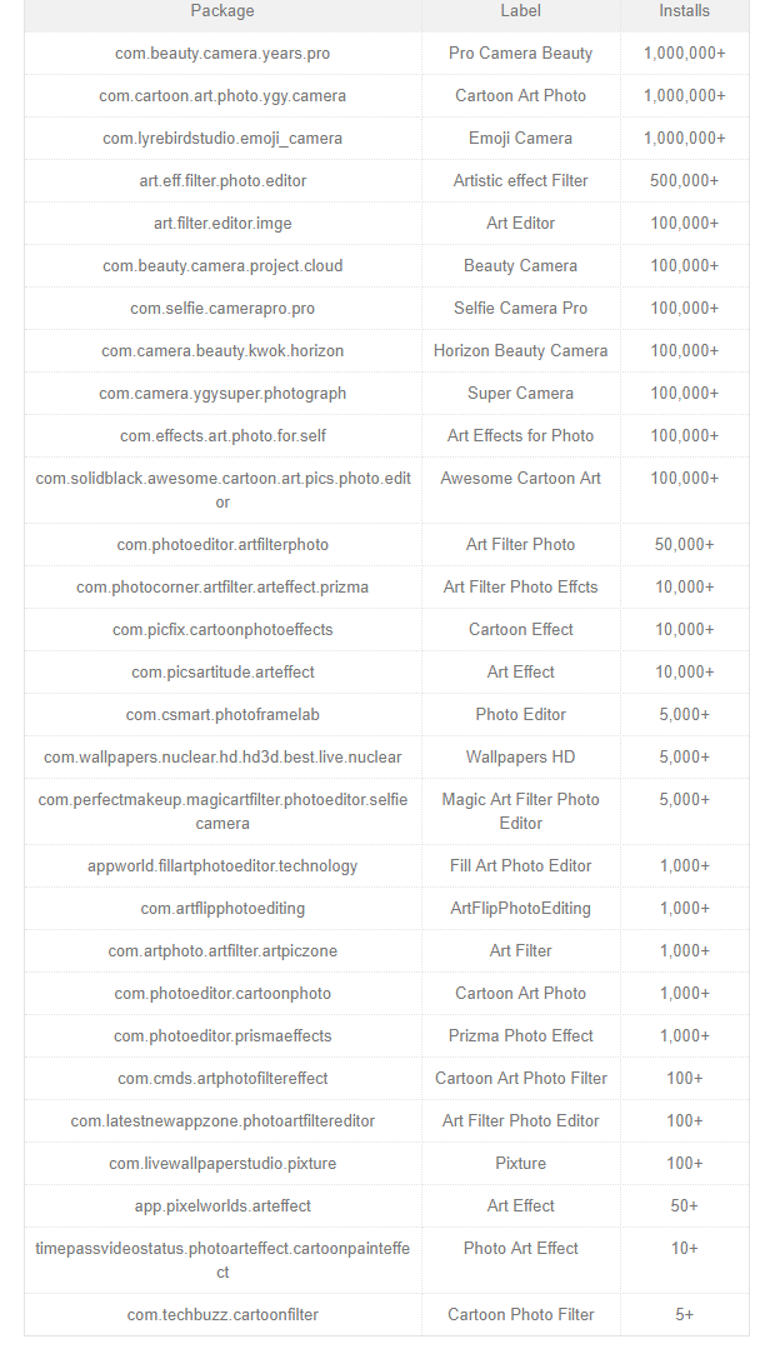
Некоторые из этих вредоносных приложений — Pro Camera Beauty, Cartoon Art Photo и Emoji camera — были загружены более миллиона раз. Как сообщают специалисты компании Trend Micro, в настоящее время эти программы удалены из официального магазина.

К сожалению, в этом случае приходится опять признать, что разработчикам вредоносных приложений удалось обойти всевозможные защитные меры, которые корпорация Google реализовала в своем магазине Play Store.

Предположительно, разработчики использовали упаковщики, которыми сжимали файлы APK, эти пакеры затрудняют анализ такой программы.

Злонамеренные приложения из этой партии отличались умением препятствовать удалению с устройства. Например, одна из программ просто убирала свой ярлык из списка приложений, чтобы затруднить процесс удаления.

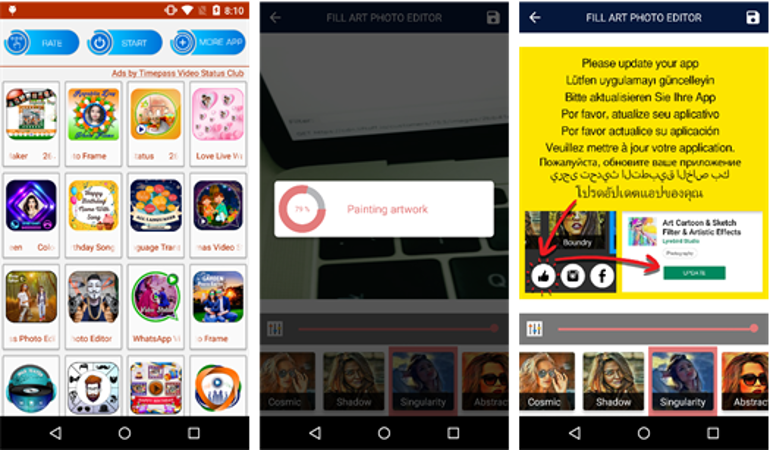
Эти приложения отображали пользователю рекламу на весь экран в процессе веб-серфинга посредством браузера. Юзерам не всегда удавалось связать факт отображения рекламы с установкой вредоносного приложения, именно поэтому источник агрессивной рекламы часто оставался в тени.

С полным списком злонамеренных приложений можно ознакомиться в отчете Trend Micro. Также приводим его здесь:

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru