



Аналитики: За 2018 год злоумышленники похитили криптовалюту на $950 млн

Аналитики: За 2018 год злоумышленники похитили криптовалюту на $950 млн

Аналитики: За 2018 год злоумышленники похитили криптовалюту на $950 млн

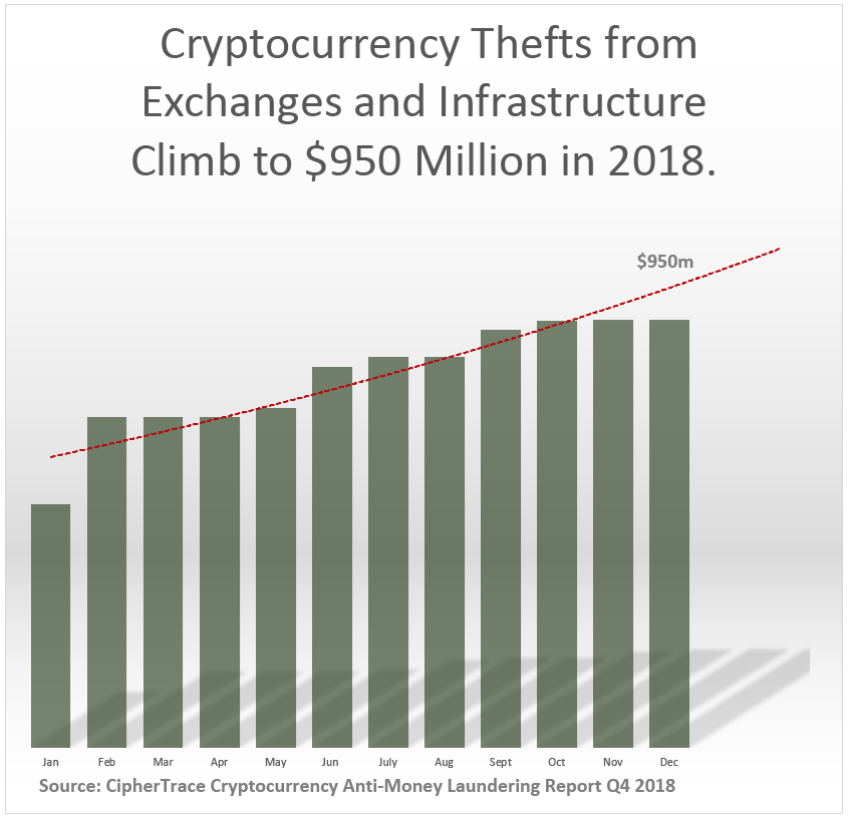
За прошлый год киберпреступникам удалось похитить колоссальную сумму в криптовалюте. По данным аналитиков компании CipherTrace, только зарегистрированные и подтвержденные инциденты насчитывают $950 миллионов убытков.

Таким образом, как утверждается в отчете (PDF) CipherTrace, в общей сложности злоумышленники ограбили различные криптовалютные биржи и инфраструктуру в целом на $950 миллионов.

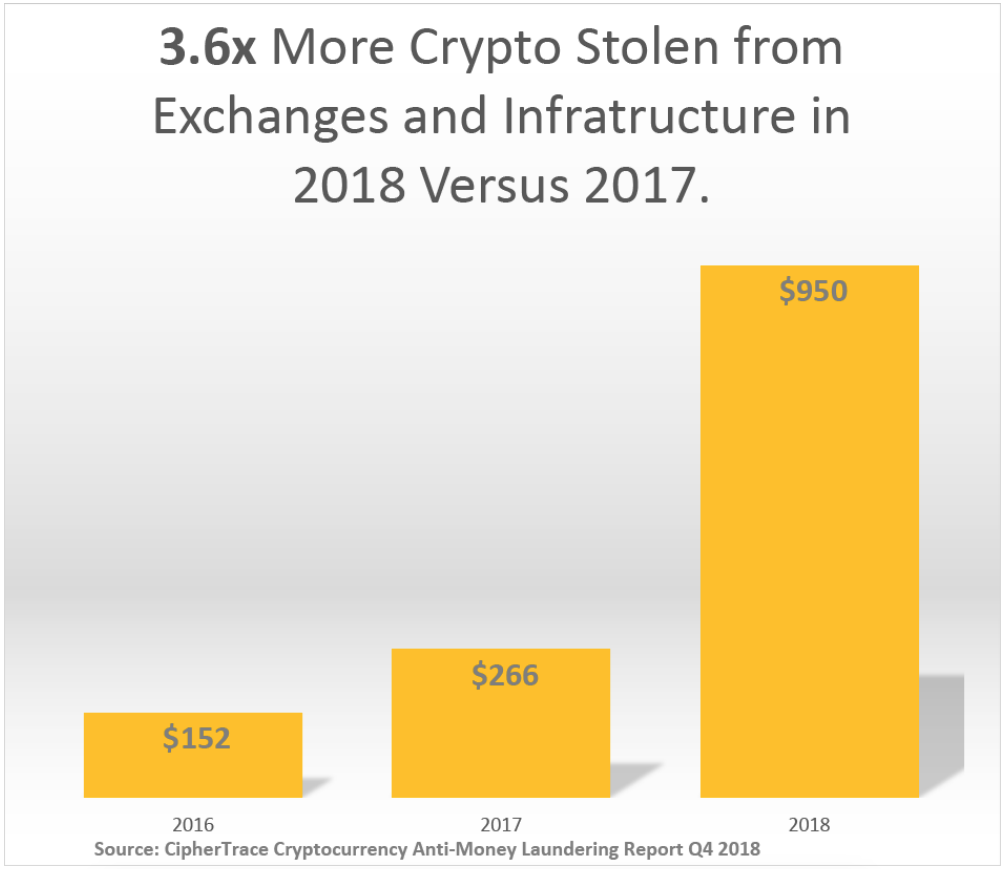
Согласно подсчетам специалистов, сумма похищенной за 2018 год криптовалюты превышает аналогичный показатель за 2017 год в 3,6 раза.

К слову, компания Check Point подготовила свой отчет, который говорит о том, что криптомайнеры стабильно занимали первые четыре строчки рейтингов самых активных угроз и атаковали 37% организаций по всему миру в 2018 году.

Несмотря на снижение стоимости всех криптовалют, 20% компаний продолжают подвергаться атакам вредоносных майнеров каждую неделю. В последнее время этот вид злонамеренных программ заметно эволюционировал — киберпреступники используют уязвимости высокого уровня и обходят песочницы.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru