



Похищающий данные криптокошельков зловред AZORult маскируется под виджет

Похищающий данные криптокошельков зловред AZORult маскируется под виджет

Похищающий данные криптокошельков зловред AZORult маскируется под виджет

Специалисты антивирусной компании «Доктор Веб» сообщают о новой вредоносной программе, которая загружает на компьютер пользователей зловред, известный как AZORult. Цель AZORult — похищать пароли владельцев криптокошельков.

По словам экспертов, первые упоминания вредоноса, ворующего данные от криптовалютных кошельков, появились осенью 2018 года. Именно тогда в различных тематических сообществах были замечены предложения установить специальную программу для отслеживания курса цифровых валют.

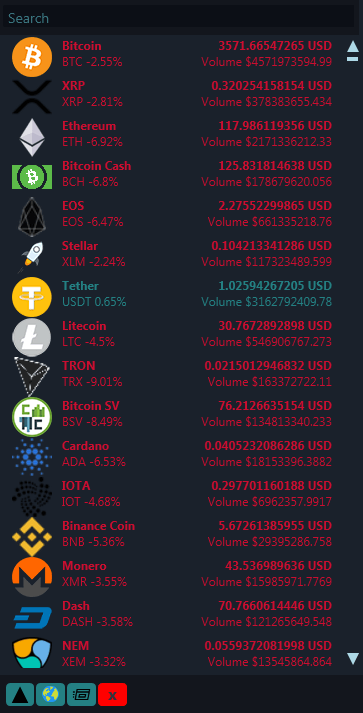
Программу рекламировали как многофункциональный полезный виджет, который показывает актуальную информацию о курсе криптовалют. И действительно — программа полностью отвечала заявленному, даже цифровая подпись была.

Однако за безобидными возможностями также скрывался и вредоносный потенциал.

«При установке программа скачивает, компилирует и исполняет исходный код, загруженный с личного аккаунта разработчика на Github. После чего он загружает Trojan.PWS.Stealer.24943, известного также как AZORult. Этот троянец используется для кражи личных данных, включая пароли от кошельков криптовалют», — пишут исследователи «Доктор Веб».

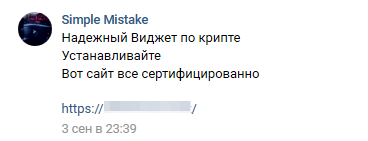
Судя по всему, злоумышленники ориентируются на российских, польских и английских пользователей, так как именно на этих языках встречались предложения загрузить виджет. Например, для русскоязычной публики предложения загрузить вредоносную программу встречались в группах майнеров криптовалют в соцсети «ВКонтакте».

Специалисты подчеркивают, что злонамеренная программа доступна и по сей день, найти ее можно на разных файлообменниках и даже на Github.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru