



Похищающий данные криптокошельков зловред AZORult маскируется под виджет

Похищающий данные криптокошельков зловред AZORult маскируется под виджет

Похищающий данные криптокошельков зловред AZORult маскируется под виджет

Специалисты антивирусной компании «Доктор Веб» сообщают о новой вредоносной программе, которая загружает на компьютер пользователей зловред, известный как AZORult. Цель AZORult — похищать пароли владельцев криптокошельков.

По словам экспертов, первые упоминания вредоноса, ворующего данные от криптовалютных кошельков, появились осенью 2018 года. Именно тогда в различных тематических сообществах были замечены предложения установить специальную программу для отслеживания курса цифровых валют.

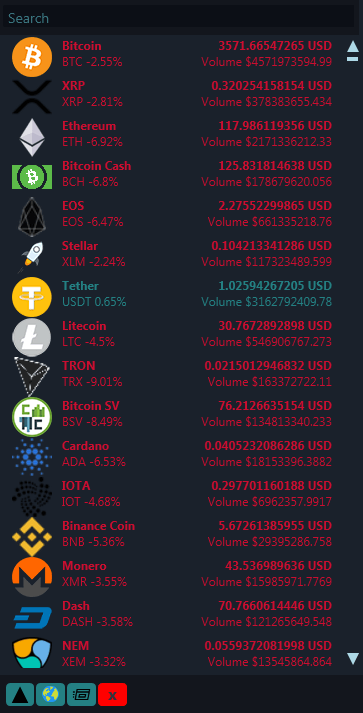
Программу рекламировали как многофункциональный полезный виджет, который показывает актуальную информацию о курсе криптовалют. И действительно — программа полностью отвечала заявленному, даже цифровая подпись была.

Однако за безобидными возможностями также скрывался и вредоносный потенциал.

«При установке программа скачивает, компилирует и исполняет исходный код, загруженный с личного аккаунта разработчика на Github. После чего он загружает Trojan.PWS.Stealer.24943, известного также как AZORult. Этот троянец используется для кражи личных данных, включая пароли от кошельков криптовалют», — пишут исследователи «Доктор Веб».

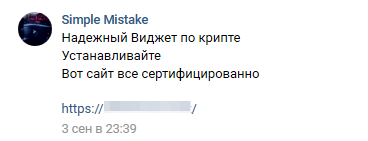
Судя по всему, злоумышленники ориентируются на российских, польских и английских пользователей, так как именно на этих языках встречались предложения загрузить виджет. Например, для русскоязычной публики предложения загрузить вредоносную программу встречались в группах майнеров криптовалют в соцсети «ВКонтакте».

Специалисты подчеркивают, что злонамеренная программа доступна и по сей день, найти ее можно на разных файлообменниках и даже на Github.

Подпишитесь на новости

Операторы пригрозили заглушить звонки крупнейших банков с 15 октября

Клиенты крупнейших российских банков могут внезапно перестать получать звонки от службы безопасности, поддержки и кол-центров. Операторы большой четвёрки предупредили: с 15 октября вызовы без обязательной маркировки могут не дойти до абонентов.

Как сообщает «Коммерсантъ», под блокировку рискуют попасть звонки Альфа-Банка, ВТБ, Газпромбанка, «Ренессанс Кредита», Сбербанка, Совкомбанка и Т-Банка.

Операторы утверждают, что эти организации не заключили договоры на маркировку либо подписали их, но не выполняют условия.

Минцифры уже попросило Центробанк вмешаться. По данным ведомства, после введения обязательной маркировки число спам-звонков сократилось на 25-30%.

Более 90% банковских организаций и почти все компании из других отраслей договоры с операторами уже оформили. А вот крупнейшие игроки, генерирующие львиную долю вызовов, решили пободаться за трактовку закона.

Цена вопроса — около 30 копеек за каждую попытку звонка, даже если клиент не поднял трубку. Банки считают, что маркировку должны обеспечивать сами операторы, и оценивают общие расходы отрасли в миллиарды рублей ежегодно. Телеком-компании отвечают просто: не хотите маркироваться — ваши звонки никуда не дойдут.

Масштабы обзвона впечатляют. Только за месяц Альфа-Банк совершил через сеть одного оператора 43 млн вызовов, Совкомбанк — 22,7 млн, ВТБ — 9 млн, Т-Банк — 6 млн, а Сбербанк — 5,7 млн. По оценке источника издания, на крупнейшие банки приходится 95% банковского спама.

Но вместе с рекламой под цифровую гильотину способны попасть предупреждения о подозрительных операциях и запросы на подтверждение платежей.

RSS: Новости на портале Anti-Malware.ru