



Похищающий данные криптокошельков зловред AZORult маскируется под виджет

Похищающий данные криптокошельков зловред AZORult маскируется под виджет

Похищающий данные криптокошельков зловред AZORult маскируется под виджет

Специалисты антивирусной компании «Доктор Веб» сообщают о новой вредоносной программе, которая загружает на компьютер пользователей зловред, известный как AZORult. Цель AZORult — похищать пароли владельцев криптокошельков.

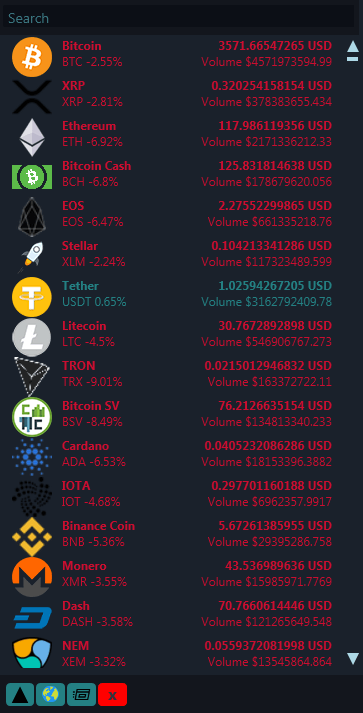
По словам экспертов, первые упоминания вредоноса, ворующего данные от криптовалютных кошельков, появились осенью 2018 года. Именно тогда в различных тематических сообществах были замечены предложения установить специальную программу для отслеживания курса цифровых валют.

Программу рекламировали как многофункциональный полезный виджет, который показывает актуальную информацию о курсе криптовалют. И действительно — программа полностью отвечала заявленному, даже цифровая подпись была.

Однако за безобидными возможностями также скрывался и вредоносный потенциал.

«При установке программа скачивает, компилирует и исполняет исходный код, загруженный с личного аккаунта разработчика на Github. После чего он загружает Trojan.PWS.Stealer.24943, известного также как AZORult. Этот троянец используется для кражи личных данных, включая пароли от кошельков криптовалют», — пишут исследователи «Доктор Веб».

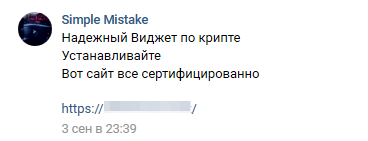
Судя по всему, злоумышленники ориентируются на российских, польских и английских пользователей, так как именно на этих языках встречались предложения загрузить виджет. Например, для русскоязычной публики предложения загрузить вредоносную программу встречались в группах майнеров криптовалют в соцсети «ВКонтакте».

Специалисты подчеркивают, что злонамеренная программа доступна и по сей день, найти ее можно на разных файлообменниках и даже на Github.

Подпишитесь на новости

Opera научила бесплатный VPN включаться при подключении к публичному Wi-Fi

Opera решила избавить пользователей от опасного ритуала: подключиться к Wi-Fi в аэропорту, открыть банк, почту и рабочие документы, а вспомнить о VPN уже потом. В десктопной версии браузера встроенная защита теперь может автоматически активироваться при обнаружении публичной или незащищённой беспроводной сети.

Как сообщили разработчики, функция начала распространяться среди пользователей во Франции и США. Другие регионы компания обещает подключить позднее.

Автоматика отключена по умолчанию, Opera всё-таки не стала решать за пользователя, когда ему пора шифроваться. Включить её можно в настройках по пути Настройки → VPN → Всегда использовать VPN в общедоступных сетях Wi-Fi. После этого браузер будет сам распознавать публичные сети и направлять свой трафик через VPN.


Здесь есть важный нюанс: речь идёт именно о браузерном VPN. Он защищает данные, проходящие через Opera, но не трафик других приложений на компьютере. Мессенджеры, игровые клиенты и прочий цифровой зоопарк остаются предоставлены сами себе.

Встроенный VPN появился в Opera ещё в 2016 году. Для его использования не нужна учётная запись, компания не ограничивает объём трафика и не просит денег.

Opera также заявляет, что сервис не хранит журналы активности пользователей: соблюдение политики no-logs в 2024 году проверяла Deloitte, а безопасность программного кода ранее тестировала Cure53.

По данным We Are Social, VPN хотя бы иногда используют только 23% интернет-пользователей старше 16 лет.

RSS: Новости на портале Anti-Malware.ru