



Сайты могут похищать информацию с помощью API расширений для браузеров

Сайты могут похищать информацию с помощью API расширений для браузеров

Сайты могут похищать информацию с помощью API расширений для браузеров

Вредоносные сайты могут использовать API расширений для браузеров для запуска кода внутри интернет-обозревателей. Это прямой путь к краже такой информации, как закладки, история просмотра страниц, файлы cookies.

Как утверждает (PDF) французский исследователь в области безопасности Долье Фрэнсис Сомэ, атакующий даже может получить контроль над аккаунтами, перехватив логины почтовых сервисов, аккаунтов в соцсетях и рабочих учетных записей.

Более того, те же самые API могут быть использованы для загрузки вредоносных файлов и сохранения их на атакуемом устройстве пользователя. Такие файлы затем могут передавать злоумышленнику всю информацию о деятельности жертвы в Сети.

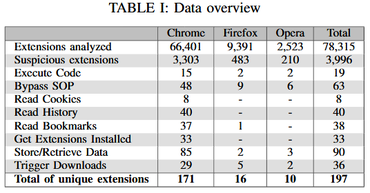
Специалист утверждает, что протестировал 78 000 расширений для браузеров Chrome, Firefox и Opera. В процессе своих исследований Сомэ выделил 197 расширений, которые раскрывают внутренние интерфейсы API веб-приложениям.

Именно такой подход позволяет злонамеренным ресурсам получить доступ к данным пользователя, которые должны быть от них скрыты. Эксперт предоставил таблицу, в которой отражена картина:

Исследователь уведомил всех разработчиков о проблеме безопасности. Он даже разработал специальный инструмент, который поможет протестировать, используются ли уязвимые API. Воспользоваться этим инструментом можно по этой ссылке.

Подпишитесь на новости

ChatGPT разрешил закрывать переписки ПИН-кодом и биометрией

OpenAI начала внедрять в ChatGPT заблокированные чаты: личные разговоры можно убрать из общей истории и защитить четырёхзначным ПИН-кодом. На поддерживаемых мобильных устройствах доступны Face ID, Touch ID или системная разблокировка.

Как объясняет OpenAI в описании Locked Chats, защищённые переписки перемещаются в отдельный раздел и исчезают из обычной истории, закреплённых чатов и общего поиска.

Развёртывание идёт постепенно, поэтому кнопка блокировки пока может появиться не у всех.

Если включена память, новая информация из заблокированных бесед может использоваться в других закрытых чатах, но не переносится в обычные. При этом блокировка не удаляет сведения, которые ChatGPT запомнил раньше.

Есть и принципиальная оговорка: ПИН-код не создаёт сквозного шифрования, не меняет сроки хранения переписки и настройку использования данных для улучшения моделей. Функция ограничивает доступ к разговорам через интерфейс, а правила обработки данных остаются прежними.

Самый жёсткий нюанс касается забытого ПИН-кода. Его сброс навсегда удаляет защищённые переписки и связанный с ними контент. Поддержка восстановить их не сможет.

RSS: Новости на портале Anti-Malware.ru