



Сайты могут похищать информацию с помощью API расширений для браузеров

Сайты могут похищать информацию с помощью API расширений для браузеров

Сайты могут похищать информацию с помощью API расширений для браузеров

Вредоносные сайты могут использовать API расширений для браузеров для запуска кода внутри интернет-обозревателей. Это прямой путь к краже такой информации, как закладки, история просмотра страниц, файлы cookies.

Как утверждает (PDF) французский исследователь в области безопасности Долье Фрэнсис Сомэ, атакующий даже может получить контроль над аккаунтами, перехватив логины почтовых сервисов, аккаунтов в соцсетях и рабочих учетных записей.

Более того, те же самые API могут быть использованы для загрузки вредоносных файлов и сохранения их на атакуемом устройстве пользователя. Такие файлы затем могут передавать злоумышленнику всю информацию о деятельности жертвы в Сети.

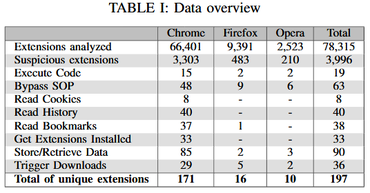
Специалист утверждает, что протестировал 78 000 расширений для браузеров Chrome, Firefox и Opera. В процессе своих исследований Сомэ выделил 197 расширений, которые раскрывают внутренние интерфейсы API веб-приложениям.

Именно такой подход позволяет злонамеренным ресурсам получить доступ к данным пользователя, которые должны быть от них скрыты. Эксперт предоставил таблицу, в которой отражена картина:

Исследователь уведомил всех разработчиков о проблеме безопасности. Он даже разработал специальный инструмент, который поможет протестировать, используются ли уязвимые API. Воспользоваться этим инструментом можно по этой ссылке.

Подпишитесь на новости

СберТех запустил направление проверки безопасности ПО до внедрения

СберТех объявил о запуске нового направления по анализу безопасности программного обеспечения. В его основе собственная Лаборатория проверки ПО и технологическая платформа Platform V Orchestrator for Security Services. Задача — проверять софт до того, как его пустят в корпоративную инфраструктуру.

Как объясняет СберТех, платформа объединяет компоненты для работы с встроенными и внешними средствами анализа. Они позволяют проверять цифровые артефакты, контролировать состав ПО и его изменения, выявлять уязвимости, скрытые угрозы и дефекты в исходном коде и репозиториях.

Компания рассчитывает заменить разрозненные проверки и ручную обработку результатов единым управляемым процессом. По заявлению гендиректора СберТеха Максима Тятюшева, это позволит масштабировать проверки без пропорционального увеличения команды.

Потребность компания связывает с внедрением сотен продуктов от разных поставщиков, использованием компонентов с открытым исходным кодом и ростом атак на цепочки поставок ПО. Основные заказчики — банки, промышленность, телеком, энергетика и госсектор.

Platform V Orchestrator for Security Services поставляется как самостоятельный продукт и может интегрироваться в существующую инфраструктуру информационной безопасности заказчика. Решение поддерживает локальное развертывание и работу в изолированных средах: частных облаках и выделенных контурах обработки данных.

Реклама, 18+. ООО « Сбертех». ИНН 7736632467
ERID: 
2VfnxxYDDbr

RSS: Новости на портале Anti-Malware.ru