



Microsoft и VirusTotal теперь будут детектировать вредоносные файлы MSI

Microsoft и VirusTotal теперь будут детектировать вредоносные файлы MSI

Microsoft и VirusTotal теперь будут детектировать вредоносные файлы MSI

Microsoft и VirusTotal объединились, чтобы вместе решить вопрос детектирования файлов MSI, которые были модифицированы путем включения вредоносных Java-архивов. Проблема в случае с этим типом файлов заключается в том, что подпись кода останется валидной даже после изменения их содержимого.

Наверняка многие знают, что авторитетные разработчики подписывают исполняемые файлы Windows PE (.exe) специальными сертификатами. В случае модификации такого файла данная подпись окажется недействительной. Некоторые антивирусные программы учитывают это, детектируя недействительные подписи исполняемых файлов.

В случае с файлами Microsoft Installer (MSI) все гораздо сложнее — злоумышленник может включить в них вредоносное содержимое, а подпись останется абсолютно нетронутой. Однако у такого способа распространения вредоносных программ есть и минус — потребуется еще одна программа, которая извлечет вредоносный код из MSI и выполнит его.

Об этом говорится в блоге VirusTotal: подписанные файлы MSI могут содержать вредоносные архивы Java JAR. Таким образом, злонамеренный код будет выполнен Java. Специалисты VirusTotal даже предоставили специальный семпл, который был найден в реальных атаках — он как раз реализовал вышеописанный метод.

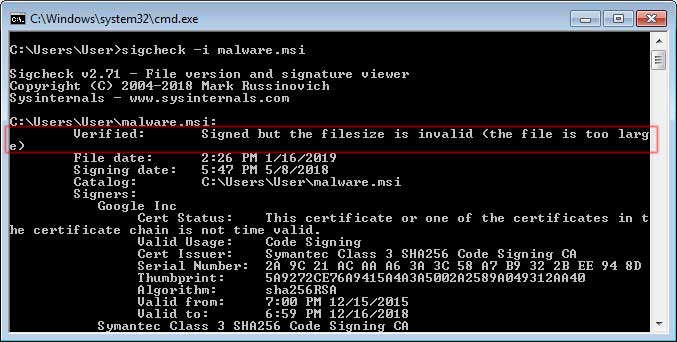
Для решения проблемы специалисты Microsoft Марк Руссинович и Марк Кук обновили свой инструмент Sigcheck, который теперь сможет детектировать, были ли модифицированы файлы MSI. Новая версия Sigcheck 2.70 также будет использоваться VirusTotal при загрузке этого типа файлов для анализа.

Подпишитесь на новости

США велели удалить Acronis из федеральных систем до 27 января за связь с РФ

Американским федеральным гражданским ведомствам велели распрощаться с Acronis: до 27 января 2027 года продукты компании должны исчезнуть из их информационных систем. Новые закупки тоже под запретом. Швейцарская штаб-квартира и смена владельцев не сняли вопросов о российских связях разработчика.

О многолетней проверке компании рассказало издание Nextgov/FCW со ссылкой на двух бывших американских чиновников.

Распоряжение Министерства внутренней безопасности США подписано ещё 31 июля, но опубликовано в Federal Register только 30 октября. Ограничения охватывают Acronis AG и связанные структуры, включая Acronis Inc. и Acronis SCS, а также поставляемые ими продукты. Купить тот же софт через посредника — тоже не обходной манёвр.

По данным собеседников Nextgov/FCW, проверка тянулась почти десятилетие. Чиновников интересовало, продолжают ли российские разработчики работать с кодом Acronis и достаточно ли компания снизила риски цепочки поставок. При этом источники не сообщили о конкретных доказательствах наличия бэкдоров, связывающих продукты с Москвой.

После 2022 года Acronis приостановила работу в России и перевезла специалистов в другие страны. В 2025-м контрольный пакет приобрела шведская EQT. Компания подчёркивает: более 75% её акций принадлежат западным инвесторам, а сделку одобрил американский комитет CFIUS. Но для допуска в федеральные системы этого оказалось недостаточно.

На частный рынок США нынешнее распоряжение полного запрета не накладывает.

RSS: Новости на портале Anti-Malware.ru