



8 миллионов юзеров скачали агрессивные адваре из Google Play Store

8 миллионов юзеров скачали агрессивные адваре из Google Play Store

8 миллионов юзеров скачали агрессивные адваре из Google Play Store

Лукас Стефанко, исследователь в области безопасности из компании ESET, на днях обнаружил очередную порцию Android-приложений, спамящих пользователей нежелательной рекламой. Всего таких приложений эксперт насчитал 9, их установили в общей сумме 8 миллионов пользователей по всему миру.

Одна из программ — «Remote control for TV and home electronics» — оказалась наиболее популярной, ее установили более 5 миллионов юзеров. По словам Стефанко, ни одно из этих приложений не способно обеспечить заявленный функционал.

Основная задача этих программ — отобразить пользователю максимальное количество рекламных объявлений. Стоит отметить, что разработчиком всех 9 приложений является человек под псевдонимом Tools4TV. Tools4TV занимается разработкой Android-приложений с 2015 года.

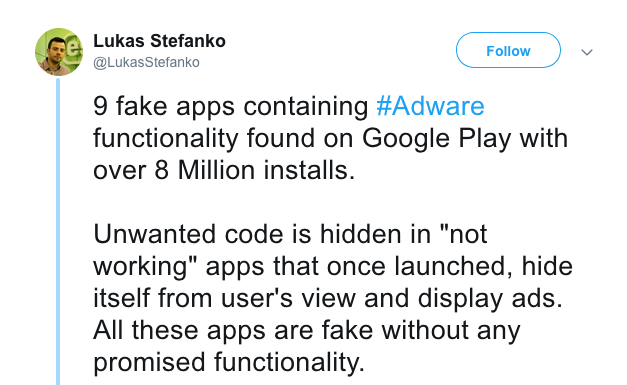
Чуть больше подробностей Стефанко пролил в своем аккаунте Twitter, где он пишет следующее:

«Код, отвечающий за нежелательные действия, стартует вместе с запуском приложения. Он старается скрыть свое присутствие от пользователя, параллельно отображая ему рекламные объявления. Все эти приложения являются максимально фейковыми — заявленные возможности не реализуются ни в каком формате».

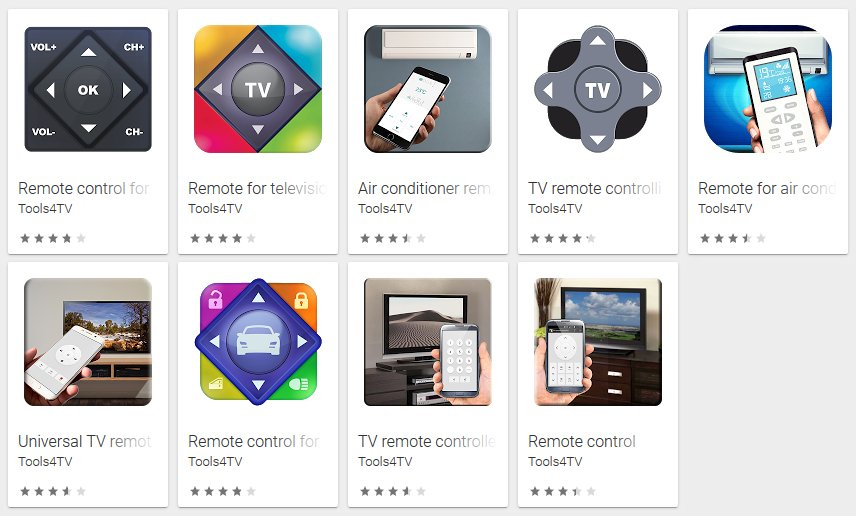
Список этих приложений выглядит так:

  • Remote control
  • 
TV remote controller

  • TV remote controlling

  • Remote for Air conditioner

  • Remote for television for free
  • 
Air conditioner remote control
  • 
Universal TV remote controller

  • Remote control for the car (prank)

  • Remote control for TV and home electronics

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru