



Баг в поиске Google способствует распространению дезинформации

Баг в поиске Google способствует распространению дезинформации

Баг в поиске Google способствует распространению дезинформации

Простенький баг в поисковой системе Google может использовать любой желающий для распространения дезинформации, которая бы выглядела как вполне правдоподобные данные. Проблему обнаружил эксперт в области безопасности из Лондона Витце Бьюкма.

По словам самого исследователя, багом можно воспользоваться за счет соединения значений, полученных от семантической технологии Google «knowledge graph». Речь идет о небольших окошках, в которых по поисковому запросу перечисляются основные факты и присутствует визуальное оформление запрашиваемого объекта.

Эти окошка появляются в правой части страницы с результатами поиска, там можно найти информацию о странах, планетах, популярных сайтах и прочем. Это сделано для удобства пользователя — не надо заходить на какой-либо ресурс, чтобы узнать основную информацию об объекте поиска.

В своем блоге Бьюкма поделился следующей информацией — короткий URL, который используется для отображения это справки в поисковой выдаче, может быть подменен на любой другой, относящийся не к теме поиска.

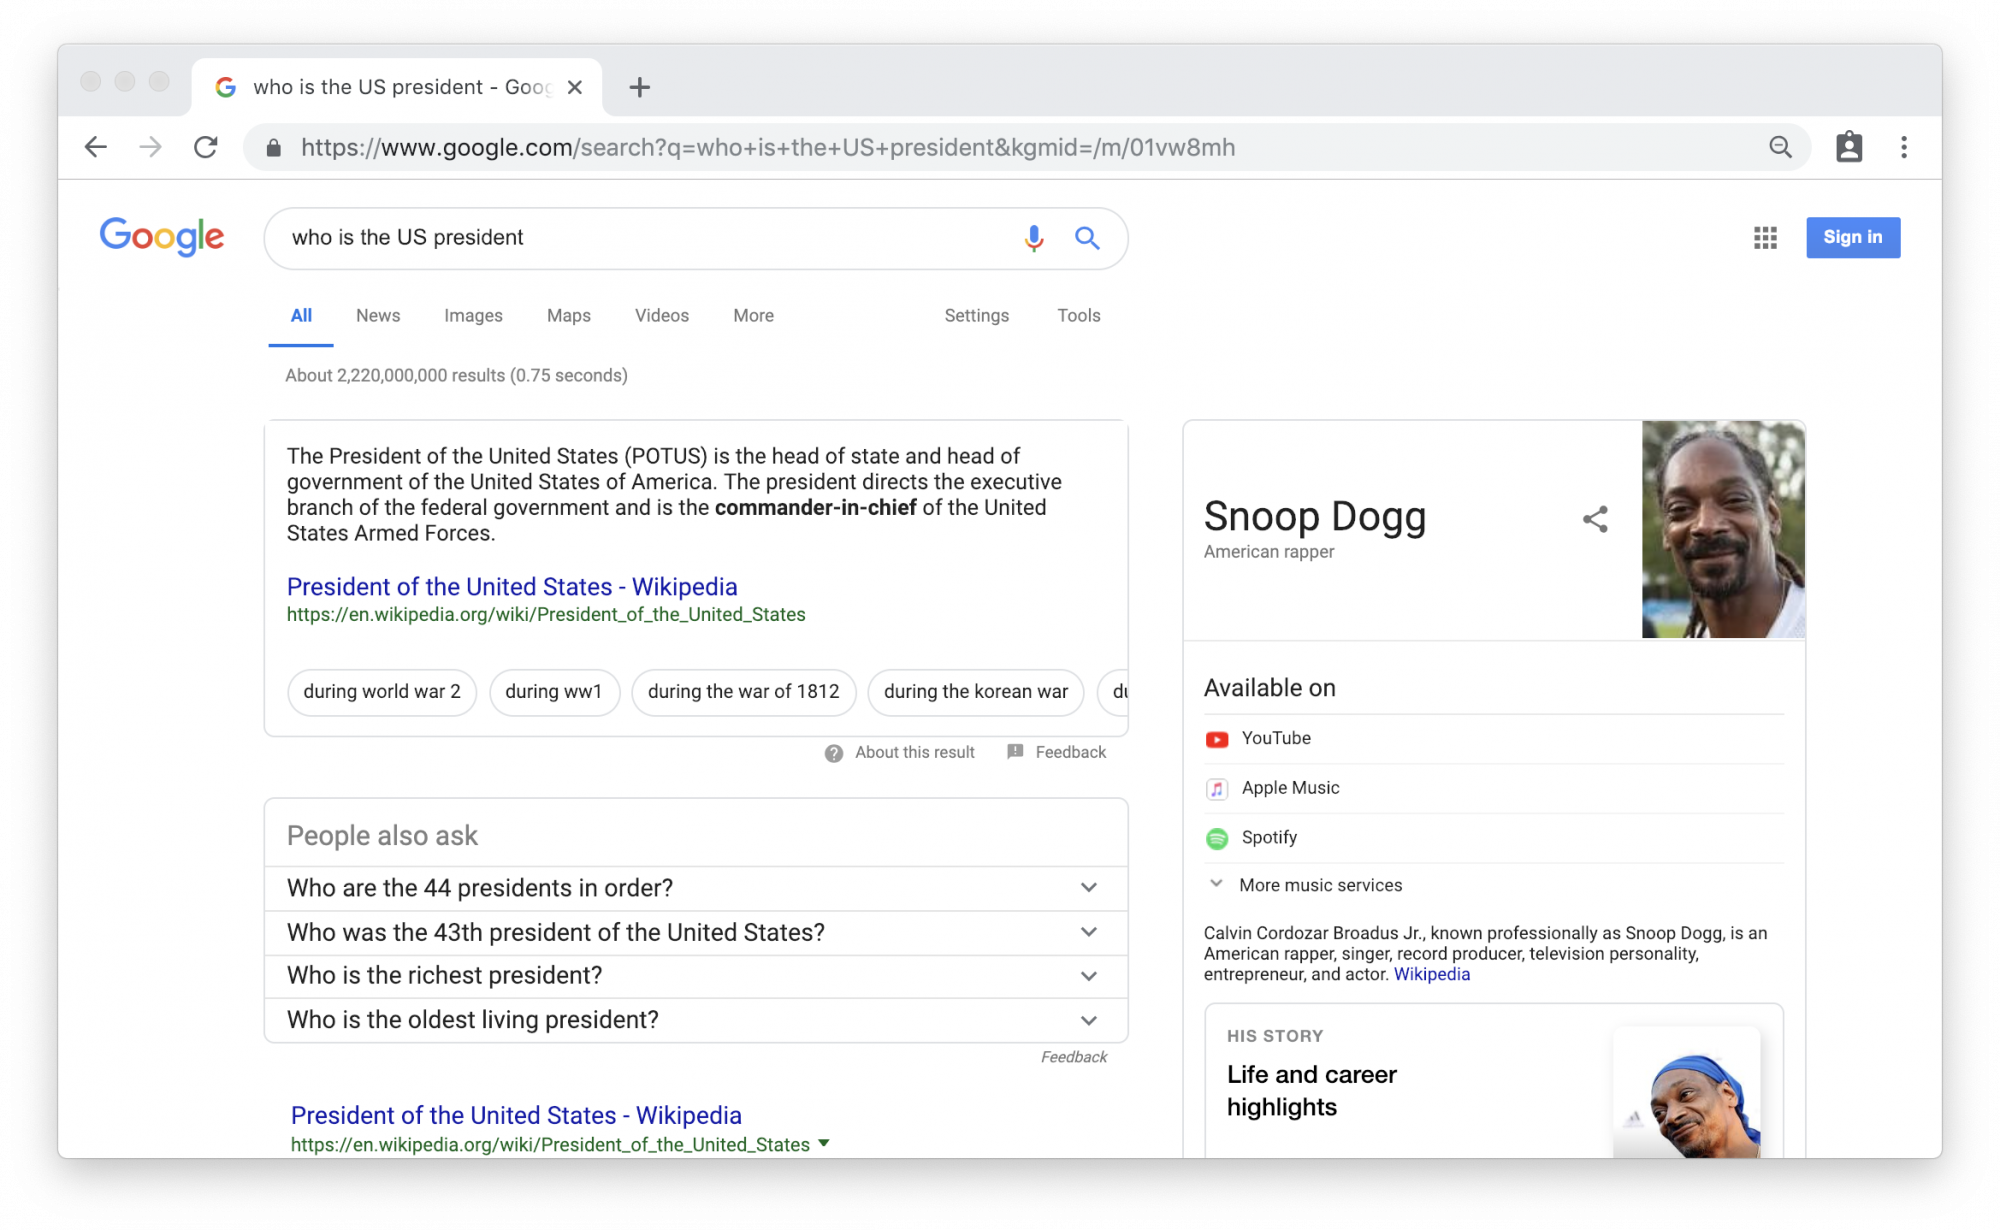
Следовательно, если злоумышленник сформирует ссылку с запросом «столица Великобритании», результат в правой части страницы можно подменить таким образом, что там будет указано: «Марс».

Ради примера эксперт использовал этот баг в случае с поисковым запросом «кто является президентом США». Результат исследователь подменил на американского рэпера Снуп Догга:

Таким образом, по словам специалиста, баг настолько легко использовать, что любой может сформировать специальную ссылку с подмененной информацией, а далее уже отправить ее по электронной почте или опубликовать на Facebook.

Как можно понять, открывается целое поле для распространения дезинформации и подкрепления теорий заговоров.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru