



Баг в поиске Google способствует распространению дезинформации

Баг в поиске Google способствует распространению дезинформации

Баг в поиске Google способствует распространению дезинформации

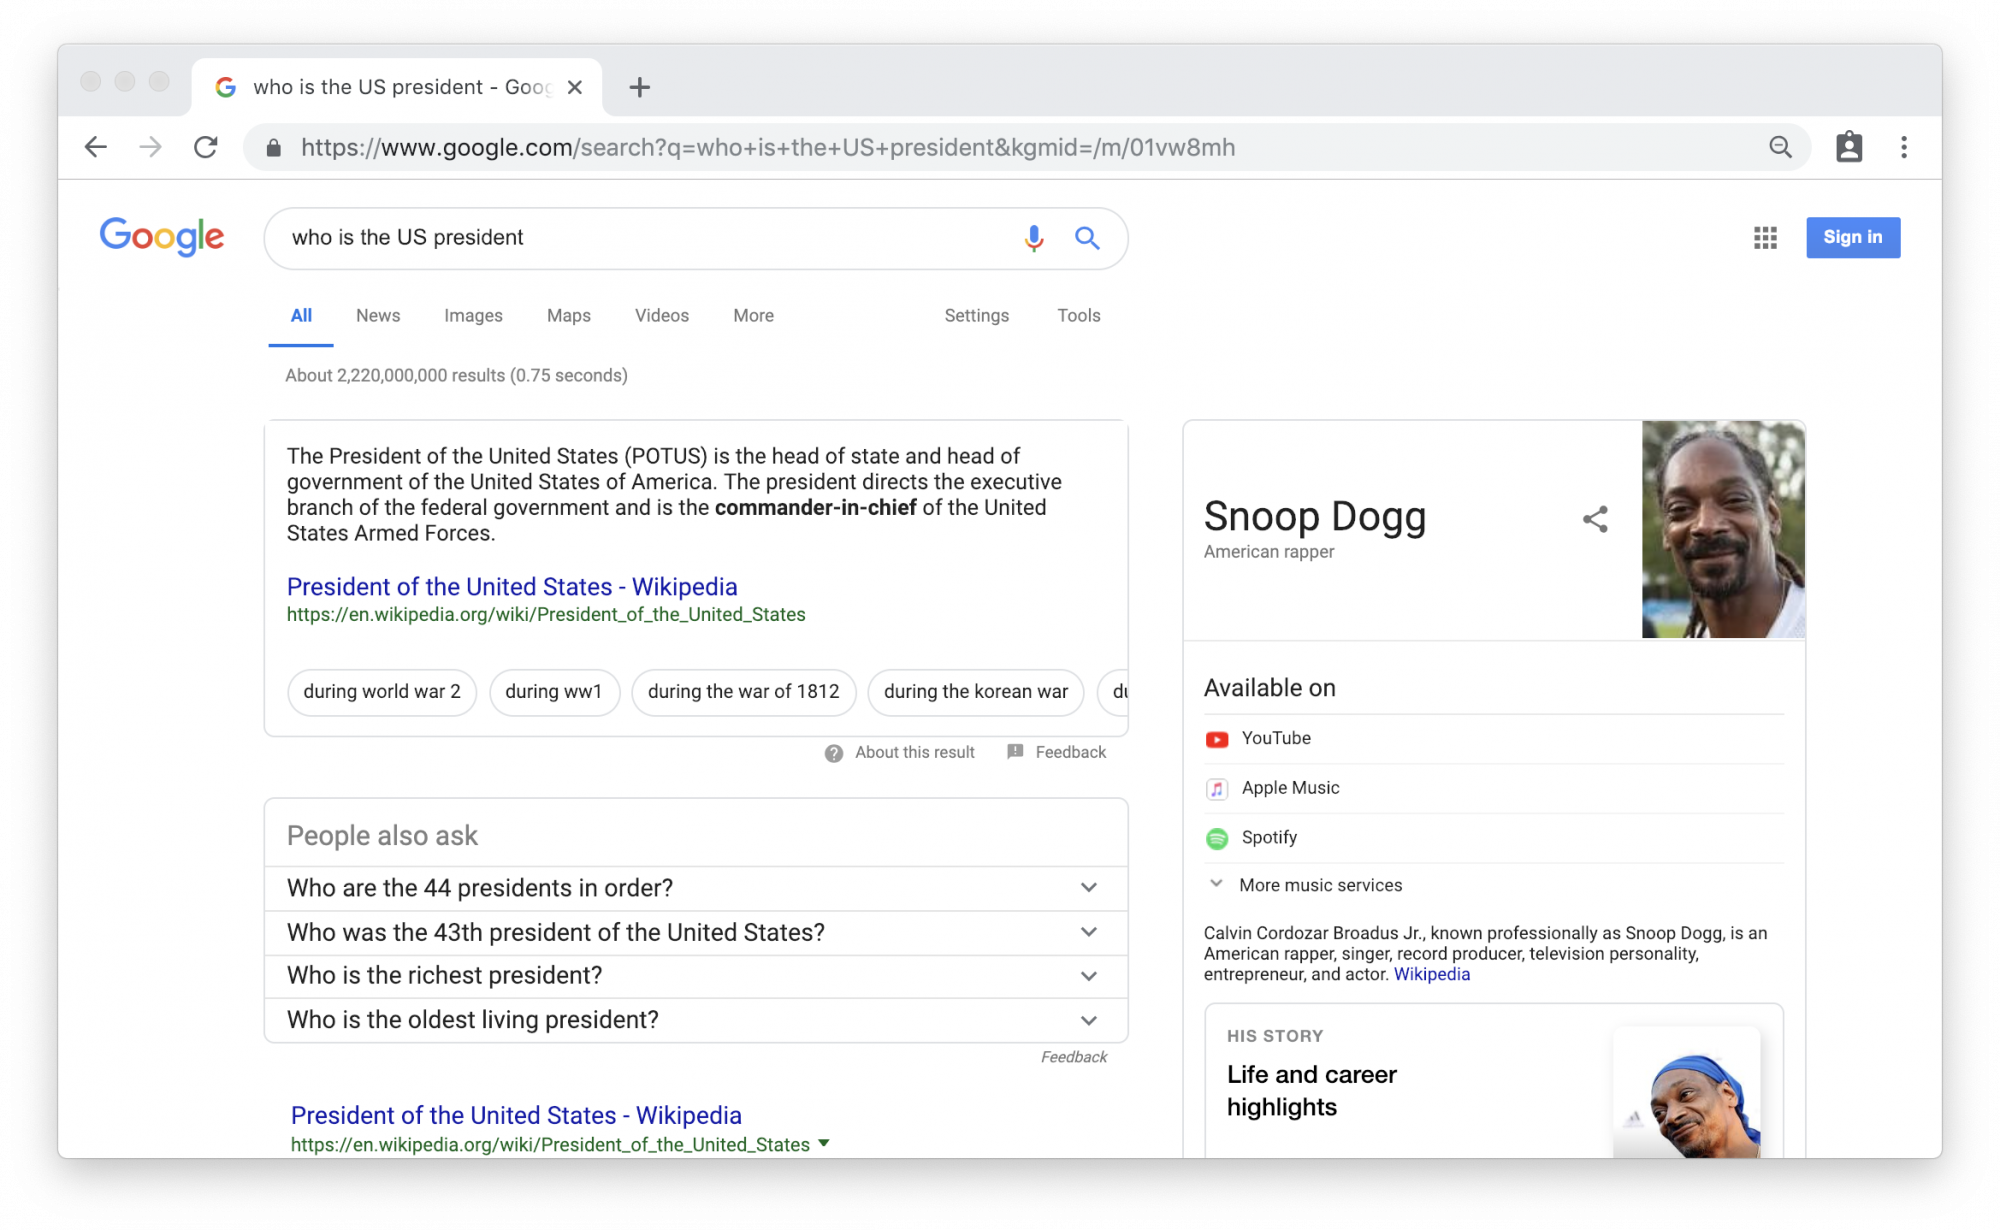
Простенький баг в поисковой системе Google может использовать любой желающий для распространения дезинформации, которая бы выглядела как вполне правдоподобные данные. Проблему обнаружил эксперт в области безопасности из Лондона Витце Бьюкма.

По словам самого исследователя, багом можно воспользоваться за счет соединения значений, полученных от семантической технологии Google «knowledge graph». Речь идет о небольших окошках, в которых по поисковому запросу перечисляются основные факты и присутствует визуальное оформление запрашиваемого объекта.

Эти окошка появляются в правой части страницы с результатами поиска, там можно найти информацию о странах, планетах, популярных сайтах и прочем. Это сделано для удобства пользователя — не надо заходить на какой-либо ресурс, чтобы узнать основную информацию об объекте поиска.

В своем блоге Бьюкма поделился следующей информацией — короткий URL, который используется для отображения это справки в поисковой выдаче, может быть подменен на любой другой, относящийся не к теме поиска.

Следовательно, если злоумышленник сформирует ссылку с запросом «столица Великобритании», результат в правой части страницы можно подменить таким образом, что там будет указано: «Марс».

Ради примера эксперт использовал этот баг в случае с поисковым запросом «кто является президентом США». Результат исследователь подменил на американского рэпера Снуп Догга:

Таким образом, по словам специалиста, баг настолько легко использовать, что любой может сформировать специальную ссылку с подмененной информацией, а далее уже отправить ее по электронной почте или опубликовать на Facebook.

Как можно понять, открывается целое поле для распространения дезинформации и подкрепления теорий заговоров.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru