



Аккаунты многих юзеров Reddit заблокировали за необычную активность

Аккаунты многих юзеров Reddit заблокировали за необычную активность

Аккаунты многих юзеров Reddit заблокировали за необычную активность

Аккаунты многих пользователей популярного социального сайта Reddit оказались заблокированы за нетипичное поведение, которое могло свидетельствовать о том, что неизвестные лица получили неправомерный доступ к этим учетным записям. Команда безопасности Reddit пообещала в ближайшие часы предоставить пользователям возможность сбросить свои пароли.

Под «необычной активностью» команда Reddit подразумевает атаки с подбором учетных данных, в ходе которых злоумышленники пытались использовать знаменитую пагубную привычку многих пользователей — использовать одинаковые пароли на многих сайтах и онлайн-сервисах.

Однако некоторых пользователей такое объяснение не удовлетворило — они заявили, что используют для Reddit уникальную связку «логин-пароль», а их учетные данные устойчивы ко взлому.

Один из участников платформы предложил проверить на просторах Сети информацию об утечке учетных данных пользователей Reddit. Некоторые пользователи даже проводили параллель между этим инцидентом и крупнейшей утечкой данных 50 миллионов пользователей Facebook.

Были и другие мнения. Некоторые юзеры, использовав функцию логирования активности своих аккаунтов, обнаружили, что в их учетные записи производились входы из разных стран: Италии, Бразилии, Бангладеша и Тайланда.

На данный момент непонятно, сколько именно аккаунтов затронуто данным инцидентом, однако администратор ресурса под ником Sporkicide заявил о «большом количестве учетных записей».

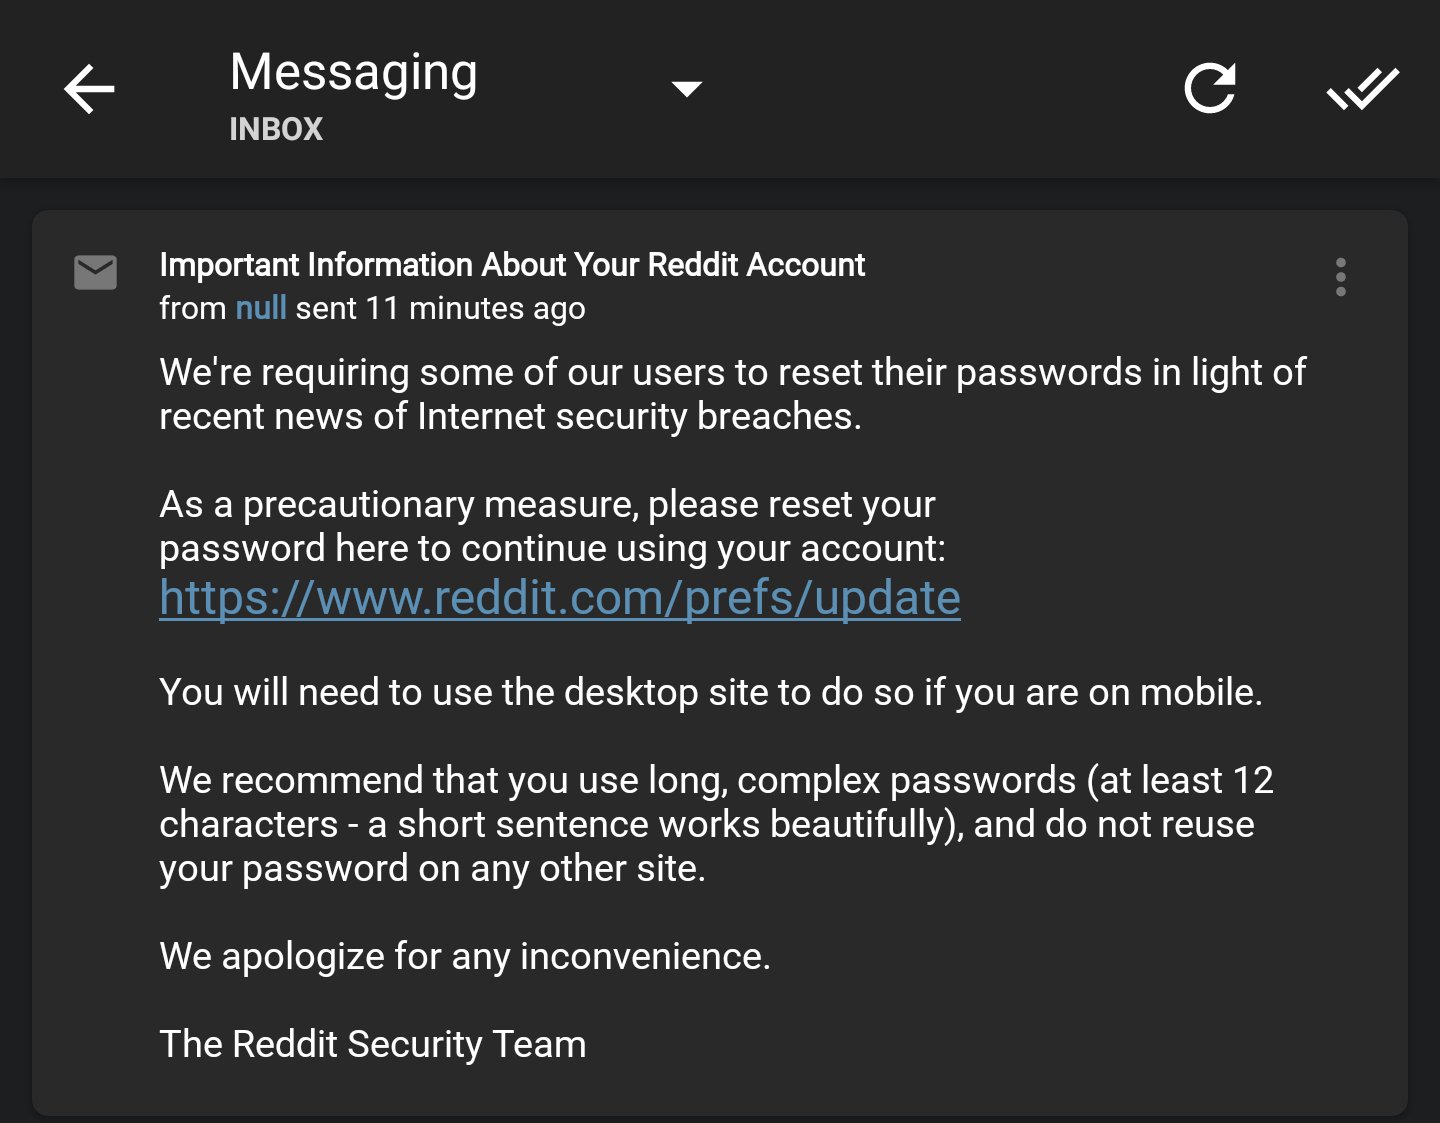
По словам пользователей, они получили от Reddit уведомление о нарушении правил сайта следующего вида:

Хакеры заявили о взломе Tez Tour и уничтожении сотен миллионов записей

Группировка DataSuckers 15 сентября объявила о взломе инфраструктуры Tez Tour. На главной странице туроператора появилось сообщение о захвате серверов и компрометации дисков. Компания подтвердила кибератаку, но с описанным киберпреступниками масштабом катастрофы не согласилась.

DataSuckers утверждает, что получила доступ к инфраструктуре примерно за две недели до публикации и постепенно повышала привилегии.

По версии группировки, точкой входа стал сервис загрузки файлов, позволивший отправить на сервер файл с PHP-кодом и выполнить команды внутри Docker-контейнера.

Контейнер якобы был изолирован от основной системы, но имел доступ к корпоративной сети. Далее атакующие, по их словам, нашли учётные данные от SVN-репозиториев, исходный код, конфигурации с паролями к базам данных и получили возможность выполнять код в продакшене через Tomcat Manager.

Причинами успеха они называют устаревшее ПО и хранение резервных копий рядом с основными системами.

На захваченном сайте хакеры сообщили о скачивании и уничтожении более 395 млн записей: 45,4 млн бронирований, 21,5 млн заказов туров, 52 млн бронирований отелей и 252 млн финансовых транзакций. Правда, простое сложение даёт около 371 млн.

Все эти технические подробности и объёмы данных пока исходят только от DataSuckers. Независимого подтверждения им нет.

В Tez Tour заявили «Интерфаксу», что атака затронула сайт, но признаков утечки информации туристов и партнёров не обнаружено. ERP-систему своевременно изолировали, действующие бронирования сохранились, а обязательства перед клиентами выполняются в штатном режиме. Компания проводит проверку инфраструктуры и обещает восстанавливать сервисы поэтапно после проверки безопасности.

RSS: Новости на портале Anti-Malware.ru