



Мошенники собирают персональные данные под видом выигрыша BMW M240i

Мошенники собирают персональные данные под видом выигрыша BMW M240i

Мошенники собирают персональные данные под видом выигрыша BMW M240i

Исследователи в области безопасности предупреждают о волне мошеннических электронных писем, в которых утверждается, что получатель выиграл машину BMW M240i в праздничном розыгрыше призов. Эти письма рассылают киберпреступники, цель которых — собрать персональные данные пользователей.

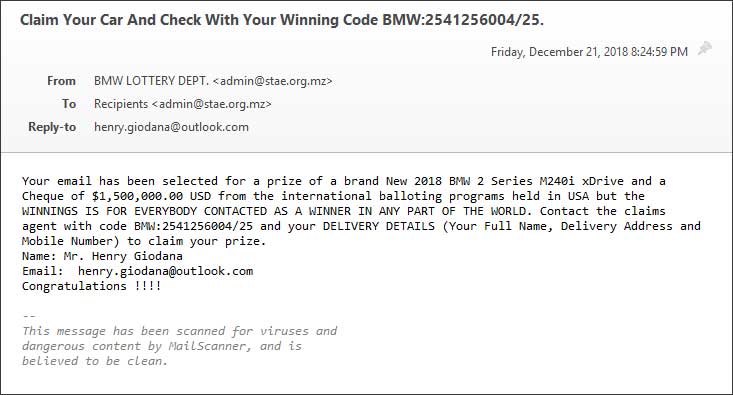
Подобные письма в качестве заголовков содержат «Claim Your Car and Check With your Winning Code» или похожие фразы. С примером такого письма можно ознакомиться на скриншоте ниже:

Чтобы получить якобы выигранную машину, пользователю необходимо отправить свое полное имя, адрес и мобильный телефон мошенникам. Письма подписаны неким господином Генри Гиодана (henry.giodana@outlook.com).

Если пользователь отправит запрашиваемые данные мошенникам, в ответ они попросят еще больше информации о жертве: номер социального страхования и другие конфиденциальные данные.

После получения всех необходимых персональных данных злоумышленники смогут осуществить так называемую кражу личности и получить доступ к финансовым аккаунтам пользователя. Эксперты призывают игнорировать такие письма.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru