



Спустя 18 месяцев WannaCry все еще заражает тысячи компьютеров

Спустя 18 месяцев WannaCry все еще заражает тысячи компьютеров

Спустя 18 месяцев WannaCry все еще заражает тысячи компьютеров

18 месяцев прошло после первоначальной эпидемии WannaCry, а шифровальщик все еще умудряется проникать в тысячи, если не сотни тысяч систем и заражать компьютеры во многих странах. Об этом сообщают исследователи Kryptos Logic, которые проанализировали активность вымогателя в конце этого года.

По словам Джейми Хэнкинса, главы безопасников Kryptos Logic, вывод о продолжающихся заражениях можно сделать на основе новых соединений уникальных IP-адресов с киллсвитчем (kill switch — домен, выступающий в качестве триггера для самоуничтожения WannaCry).

Несмотря на то, что хостером киллсвитча на данный момент выступает Cloudflare, Хэнкинс заявил, что у его компании есть статистика этого домена.

«Похоже, сейчас самое время посмотреть на активность WannaCry под конец года. В этой ветке я буду публиковать различную инфографику. Большое спасибо команде Cloudflare за помощь с информацией по киллсвитчу», — пишет ИБ-руководитель в Twitter.

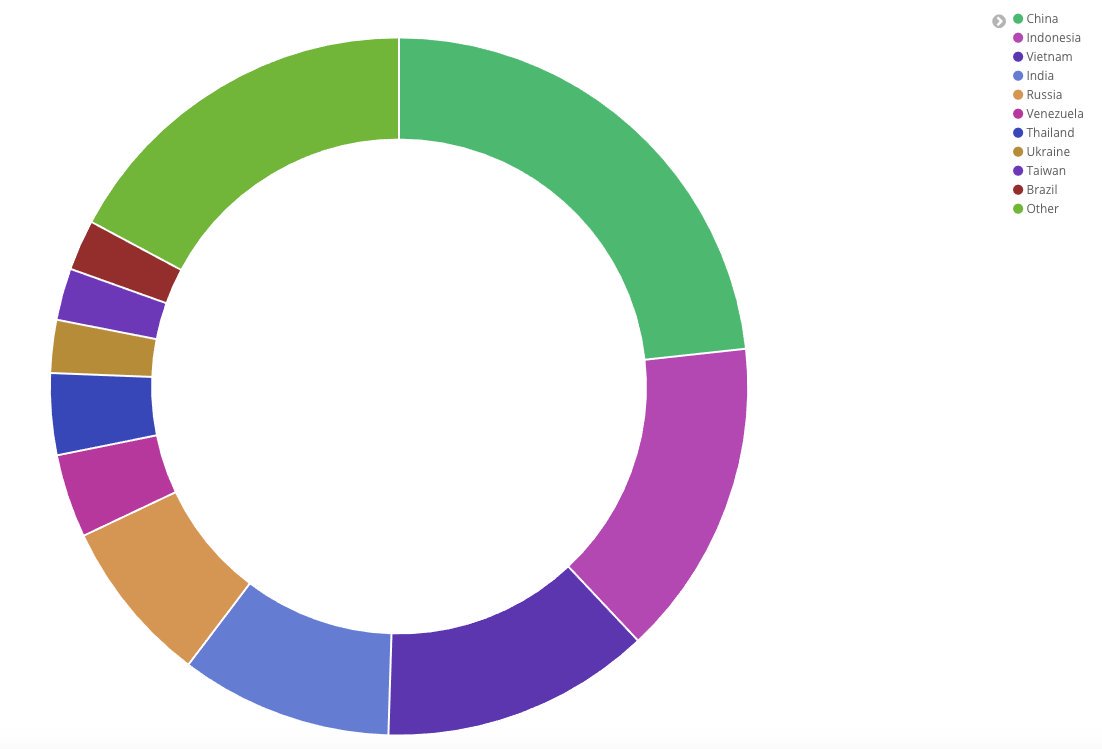
По словам Хэнкинса, киллсвитч-домен WannaCry получает более 17 миллионов соединений за одну неделю. Эти соединения исходят от 630 уникальных IP-адресов, которые располагаются в 194 разных странах.

Далее исследователь приводит график заражений по странам, где видно, что лидирующее место занимает Китай:

Также внимания заслуживает другая инфографика, отражающая количество запросов и их динамику за недельные периоды:

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru