



Модемы Orange LiveBox раскрывают SSID и пароль Wi-Fi в простом тексте

Модемы Orange LiveBox раскрывают SSID и пароль Wi-Fi в простом тексте

Модемы Orange LiveBox раскрывают SSID и пароль Wi-Fi в простом тексте

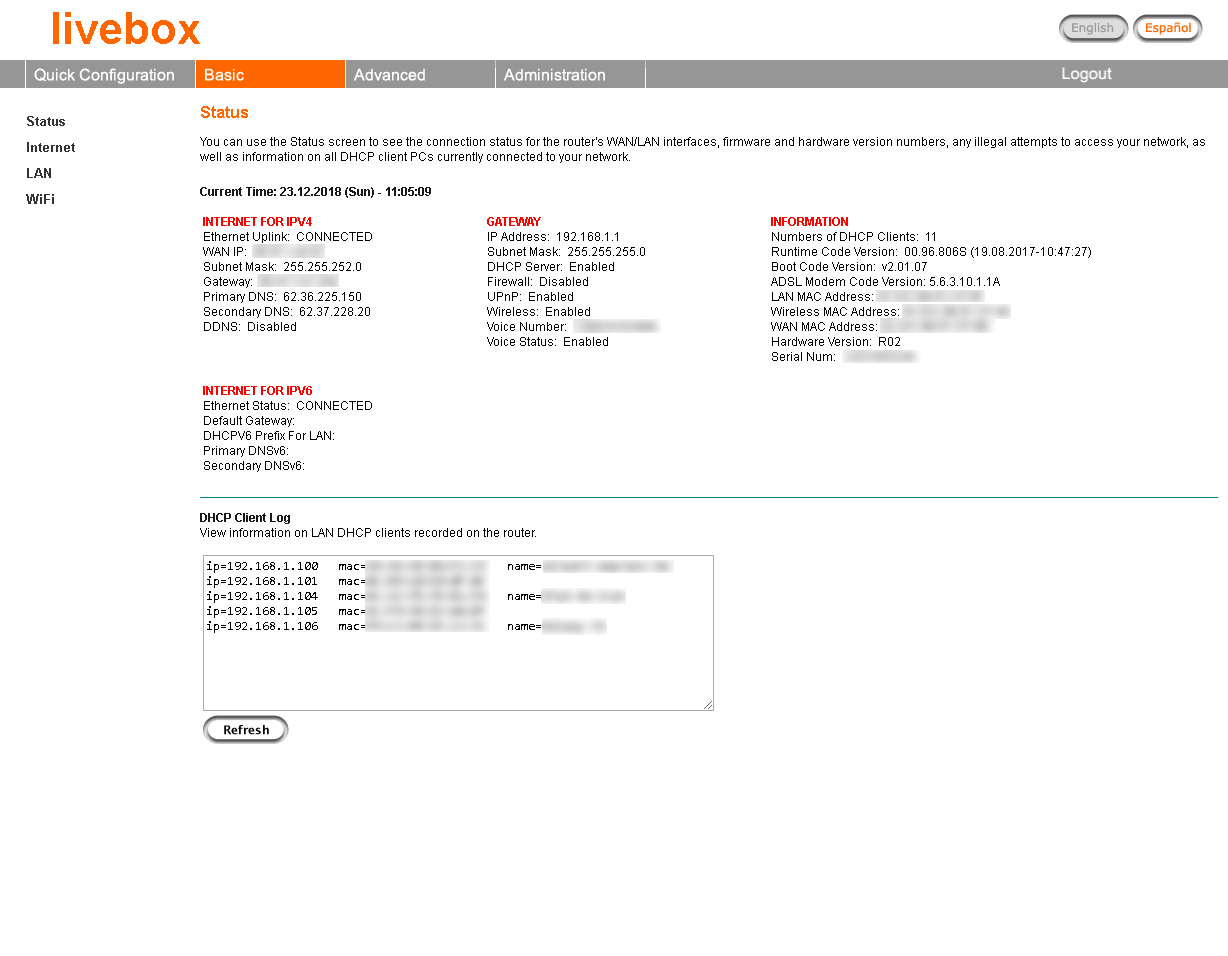
Производимые компанией Orange ADSL-модемы LiveBox затрагивает серьезная уязвимость, позволяющая атакующему получить идентификатор SSID и пароль Wi-Fi в виде простого текста. О проблеме сообщил сооснователь Bad Packets Трой Мурш.

Все началось с того, что ханипот (Honeypot) Bad Packets зафиксировал многочисленные сканирования, нацеленные на устройства Orange. Чуть позже, проанализировав ситуацию, Мурш пришел к выводу, что проблемные модемы сливают важные данные доступа.

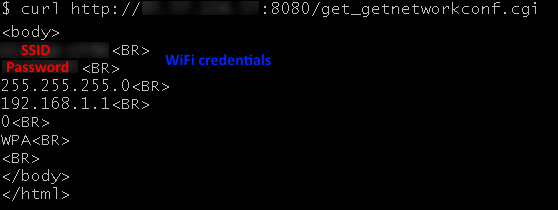
Исследователь использовал специальный поисковик Shodan, чтобы составить список устройств LiveBox, которые видны из Сети. Оказалось, что 19 490 из них раскрывали важную информацию в виде простого текста.

Для этого было достаточно одного GET-запроса — /get_getnetworkconf.cgi.

В своем блоге Мурш подчеркивает, что владельцы уязвимых устройств от Orange используют одинаковые пароли для доступа к панели конфигурации и для беспроводной сети. Также эксперт отметил частые случаи использования учетных данных по умолчанию — admin/admin.

Этот вектор могут использовать злоумышленники для удаленной компрометации уязвимых девайсов. По словам Мурша, большинство проблемных устройств находилось в сети Orange Espana (AS12479).

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru