



Баг в Twitter позволял твитить от лица пользователей и отключать 2FA

Баг в Twitter позволял твитить от лица пользователей и отключать 2FA

Баг в Twitter позволял твитить от лица пользователей и отключать 2FA

Британский исследователь в области кибербезопасности рассказал об уязвимости социальной платформы Twitter. Брешь позволяла злоумышленникам отправлять твиты, посылать личные сообщения, публиковать картинки и видео от имени любого пользователя. Более того, зная, как использовать эту уязвимость, атакующий мог отключить настройки безопасности аккаунта.

По словам Ричарда Де Вера из Antisocial Engineer, он смог обнаружить способ эксплуатации уязвимости за считанные минуты.

«Эксплуатация не требует какого-то серьезного процесса взлома. Уязвимость представляет собой всего лишь логическую ошибку в коде», — говорит эксперт.

В итоге уязвимость затрагивала любую учетную запись, к которой был привязан номер телефона. Зная этот номер, атакующий мог публиковать твиты, ретвитить, отправлять личные сообщения или публиковать медиаматериалы.

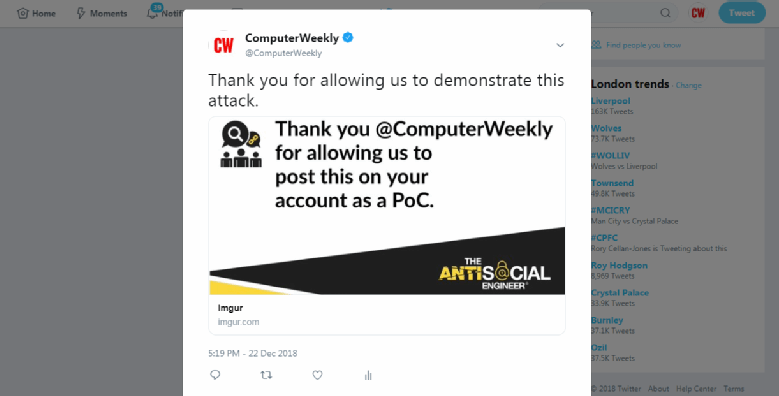
По словам Де Вера, злоумышленник мог даже отключить двухфакторную аутентификацию. Эксперт продемонстрировал брешь в действии, опубликовав твит от имени учетной записи издания Computer Weekly:

Специалист передал детали об уязвимости в HackerOne (компания, занимающаяся сообщениями о проблемах безопасности). Исследователь подчеркнул, что его не интересует вознаграждение.

На прошлой неделе мы писали, что Twitter сообщил об утечке данных, за которой стоят спонсируемые государством киберпреступники.

Подпишитесь на новости

Apple закрыла 329 дыр, включая доступ к камере iPhone без разрешения

Apple выпустила большую порцию патчей для iPhone, iPad и macOS. Обновления от 26 октября закрывают как минимум 329 уникальных уязвимостей. Некоторые позволяют добраться до пользовательских данных или камеры.

Подробности опубликованы в официальных бюллетенях Apple, включая описание патчей iOS 27.2 и iPadOS 27.2.

Одна из опасных проблем — CVE-2026-86990 в CoreMedia: вредоносное приложение могло получить доступ к камере без разрешения пользователя. В Apple Intelligence исправили CVE-2026-86987, которая могла позволить удалённому атакующему получить конфиденциальные данные на поддерживаемых iPhone и iPad.

Несколько ошибок WebKit допускали выполнение произвольного кода при обработке специально подготовленного веб-контента. Другие исправления касаются обхода настроек приватности, повреждения памяти и сбоев приложений.

В сумме по бюллетеням набралось 1265 записей CVE, но это не 1265 разных дыр: одни и те же проблемы встречаются в нескольких ОС. Обновления получили и некоторые старые ветки систем.

RSS: Новости на портале Anti-Malware.ru