



Баг в Twitter позволял твитить от лица пользователей и отключать 2FA

Баг в Twitter позволял твитить от лица пользователей и отключать 2FA

Баг в Twitter позволял твитить от лица пользователей и отключать 2FA

Британский исследователь в области кибербезопасности рассказал об уязвимости социальной платформы Twitter. Брешь позволяла злоумышленникам отправлять твиты, посылать личные сообщения, публиковать картинки и видео от имени любого пользователя. Более того, зная, как использовать эту уязвимость, атакующий мог отключить настройки безопасности аккаунта.

По словам Ричарда Де Вера из Antisocial Engineer, он смог обнаружить способ эксплуатации уязвимости за считанные минуты.

«Эксплуатация не требует какого-то серьезного процесса взлома. Уязвимость представляет собой всего лишь логическую ошибку в коде», — говорит эксперт.

В итоге уязвимость затрагивала любую учетную запись, к которой был привязан номер телефона. Зная этот номер, атакующий мог публиковать твиты, ретвитить, отправлять личные сообщения или публиковать медиаматериалы.

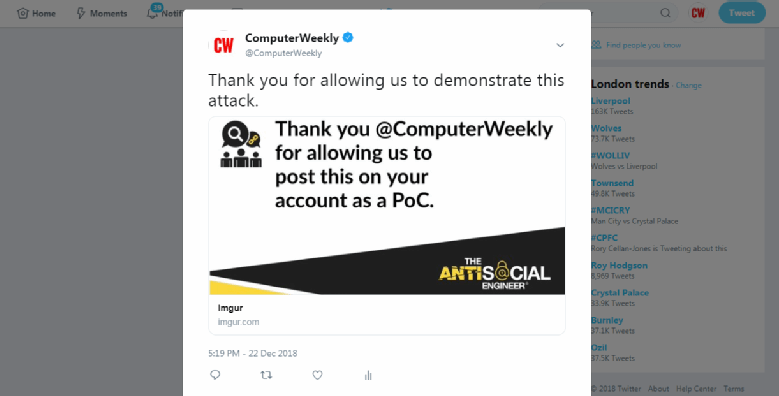
По словам Де Вера, злоумышленник мог даже отключить двухфакторную аутентификацию. Эксперт продемонстрировал брешь в действии, опубликовав твит от имени учетной записи издания Computer Weekly:

Специалист передал детали об уязвимости в HackerOne (компания, занимающаяся сообщениями о проблемах безопасности). Исследователь подчеркнул, что его не интересует вознаграждение.

На прошлой неделе мы писали, что Twitter сообщил об утечке данных, за которой стоят спонсируемые государством киберпреступники.

Подпишитесь на новости

РКН предложил идентифицировать детей в соцсетях и ограничить время онлайн

Детскому интернету предлагают добавить проверку личности и таймер. Роскомнадзор направил в комитет Госдумы по информационной политике законопроект об обязательной идентификации детей в социальных сетях. Ведомство также выступило за сокращение времени в интернете для пользователей младше 14 лет.

Об инициативе сообщили «Ведомости» со ссылкой на представителя РКН, выступившего на заседании комитета.

По объяснению ведомства, ограничения должны в том числе уменьшить доступ несовершеннолетних к запрещённому контенту. Однако конкретные механизмы пока не раскрыты: как именно будут идентифицировать детей, сколько времени им разрешат проводить онлайн и кто станет следить за лимитом, не уточняется.

Тема подтверждения возраста обсуждается не впервые. В июне глава Минцифры Максут Шадаев говорил, что ведомство изучает зарубежные подходы, включая систему возрастной идентификации Roblox.

Главные вопросы теперь к реализации. Нужно определить, какие сведения будут собирать, как их защищать и как отличать ребёнка от взрослого, пользующегося тем же устройством. Пока ответов в опубликованном сообщении нет.

Update:

Роскомнадзор опроверг сообщения об инициативе ведомства о запрете детям до 14 лет сидеть в интернете.

RSS: Новости на портале Anti-Malware.ru