



Fancy Bear использует в атаках написанный на Go бэкдор Zebrocy

Fancy Bear использует в атаках написанный на Go бэкдор Zebrocy

Fancy Bear использует в атаках написанный на Go бэкдор Zebrocy

Эксперты компании Palo Alto Networks наткнулись на новую версию бэкдора, который использует в своих атаках киберпреступная группа, чью деятельность связывают с российским правительством. Речь идет о Fancy Bear (она же Sofacy, APT28 и Tsar Team) и их вредоносе под названием Zebrocy. В этот раз, как сообщают эксперты, бэкдор был написан на языке программирования Go.

Как известно многим, Fancy Bear активна уже более десяти лет, именно этой группе приписывают вмешательство в выборы президента США в 2016 году.

Новую версию бэкдора Zebrocy, написанную на Go, исследователи Palo Alto Networks обнаружили в октбяре. Она использовалась киберпреступниками в реальных атаках.

«Fancy Bear продолжает использовать инструмент Zebrocy в атаках. Мы уже описывали этот вредонос в первом квартале 2018 года. Разработчики этого зловреда в очередной раз выпустили новую версию бэкдора. На этот раз для его написания использовался язык программирования Go», — пишут специалисты в своем отчете.

Предыдущие версии Zebrocy были написаны на AutoIt, Delphi, VB.NET, C# и Visual C++.

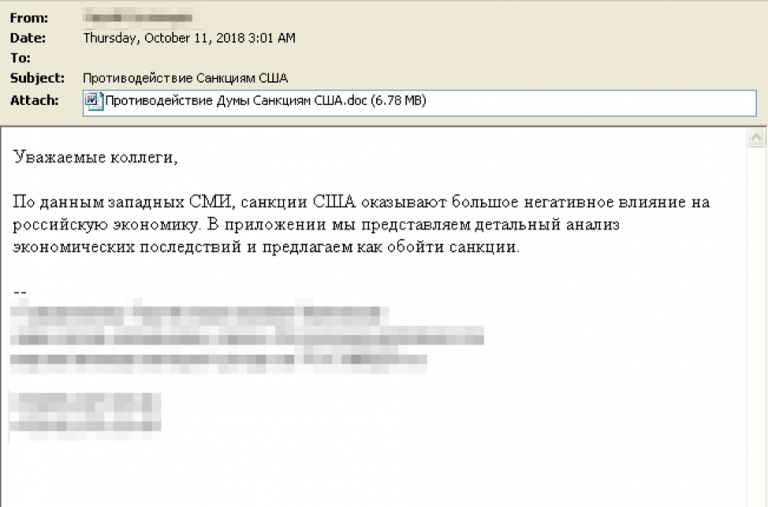
В ходе вредоносной кампании, которую исследователи зафиксировали в октябре, злоумышленники использовали целевой фишинг, к электронным письмам прилагалось вложение LNK, которое запускало череду скриптов PowerShell для извлечения вредоносной составляющей.

Эксперты отметили, что скрипты были написаны некорректно, таким образом, пейлоад не мог установиться и запуститься. В последующих атаках группа уже использовала вредоносные документы Microsoft Word.

Первым действием Zebrocy после попадания в систему пользователя был сбор информации о компьютере жертвы и отправка ее на C&C-сервер злоумышленников.

Среди таких данных были: список запущенных процессов, скриншот рабочего стола, информация о локальном диске, а также полученные путем команды «systeminfo» данные. Вредонос соединялся с сервером через запросы HTTP POST.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru